
企業があらゆる取引の前にIPリスクスコアを監査すべき理由
IPリスクスコアは判断材料であり、判定そのものではありません。監査が役立つのは、ログイン、決済、APIリクエストが大きな損失を伴うインシデントになる前です。
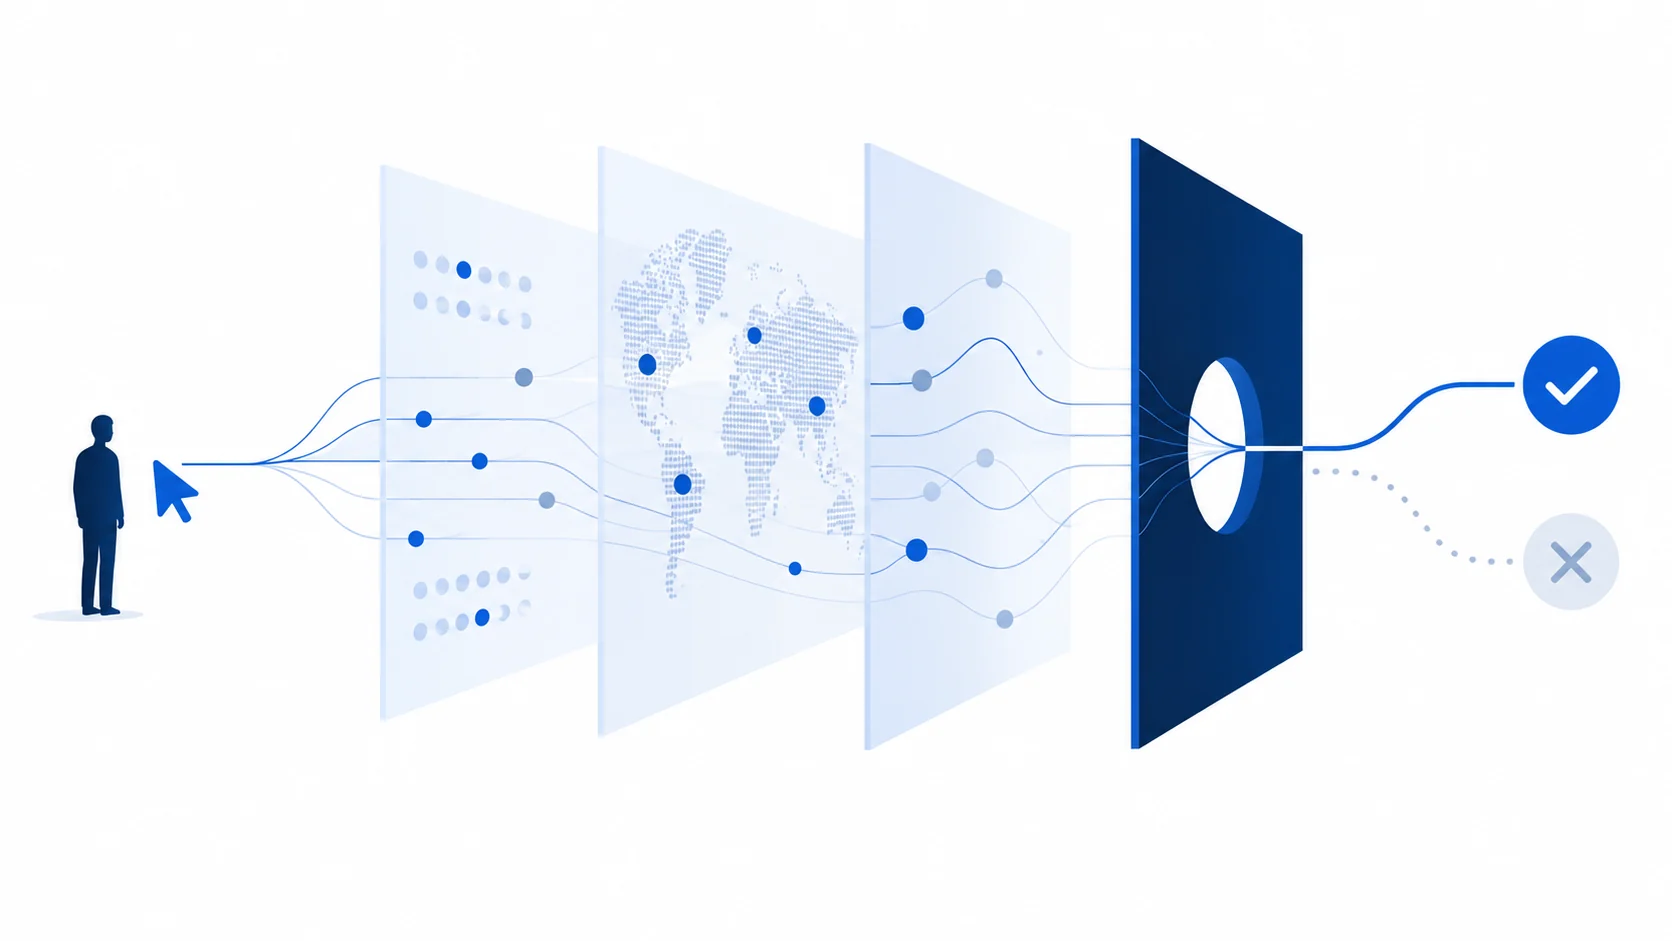
取引前なら、まだ選択肢がある
決済が取り消されたとき、アカウントが乗っ取られたとき、あるいは取引先にリクエストを遮断されたときには、組織はすでに、それ以前に下した判断の代償を払っています。実務上の問いは単純です。システムは、そのリクエストを信頼する前に、接続について何を把握していたのでしょうか。
IPリスク監査は、この問いを一連の手順の適切な段階に置きます。問うのは、そのアドレスが善人のものか悪人のものかではありません。その接続が、企業として信頼できるパターンに合致するか、そしてアクセスを許可する前にどのような追加の根拠が必要か、ということです。
IPリスクスコアが示すもの、示さないもの
IPリスクスコアは、アドレスやネットワークに関連する複数のシグナルを、一つの指標にまとめたものです。データソースによっては、レピュテーションの履歴、ネットワークの種類、VPNやプロキシの兆候、位置情報の整合性、既知の不正利用、接続が変化する速さなどが含まれます。
このスコアが役立つのは、大量のネットワーク情報を判断の時点で利用できるからです。一方、それ自体を判定として扱うと危険です。シェアオフィス、モバイルネットワーク、旅行者、プライバシーを重視する利用者、攻撃者は、それぞれ異なる理由で通常とは違って見えることがあります。スコアは、より適切な問いを促すためのものであり、判断に取って代わるものではありません。
警告の一つにとらわれず、パターンを読む
一つのシグナルだけで十分な説明がつくことは、ほとんどありません。データセンターのアドレスは、正当なクラウドワークロードにまさに必要なものかもしれません。VPNは、安全でないネットワーク上で利用者を守っている可能性があります。位置情報の突然の変化も、不正ではなく、旅行、携帯通信事業者の仕組み、共有アカウントを反映している場合があります。
有用な監査では、シグナルをリクエストの背景と組み合わせます。アカウントの履歴、端末やセッションに関する証拠、その操作が持つ価値、利用者の通常の活動地域、直近の試行の頻度などです。そうすることで、アドレスは個人に貼り付けるラベルではなく、ネットワーク・アイデンティティの一部になります。
- そのアドレスには不正利用の履歴があるのか。それとも、追加の確認が必要なネットワークの種類に属しているだけなのか。
- 位置情報はアカウントやセッションと整合しているか。変化している場合、それを説明できる信頼に足る理由はあるか。
- リクエストの速度や反復回数は異常ではないか。他の試行と関連していないか。
- どのシグナルが判断を変えたのか、元のデータが最後に更新されたのはいつかを、システムは説明できるか。
スコアを、リスクに見合った次の確認につなげる
監査に価値があるのは、明確な対応につながる場合だけです。低リスクの接続は、通常どおり処理を進められるでしょう。シグナルが入り交じる接続では、追加の認証要素、端末の確認、短い待機時間、人による審査が必要かもしれません。高リスクのパターンであれば、正当な顧客が復旧できる手段を残しつつ、操作を遮断することが妥当な場合があります。
これは、一つのしきい値を使い、通常と違って見える人をすべて黙って拒否するよりも優れた運用モデルです。企業は資金とアカウントを守りながら、誤検知のコストも見える状態に保てます。
プライバシー保護や移動を、不正の証拠にしない
IPアドレスは人そのものではなく、通常と異なるIPであることは意図の証明にはなりません。VPNの利用、外国の位置情報、クラウド事業者の利用を、自動的に不正とみなすルールは、いずれ正当な顧客の行動を妨げます。同時に、避けるべき表面的なシグナルを攻撃者に教えることにもなります。
そのため、監査では不確実性も記録すべきです。介入した理由を残し、利用者が復旧に進める次の手順を示し、阻止した不正と、妨げてしまった正当な活動の両方を測定します。システムが自らの限界を説明できるとき、セキュリティはより信頼できるものになります。
監査を実際の業務フローに組み込む
ダッシュボードにしか現れないスコアは、観測結果であって、管理策ではありません。企業が判断を下す場所に監査を置き、その結果に責任を持つ担当者を定めます。長く機能する実装は、次の問いに答えられる必要があります。
- スコアを取得するのはどこか。ログイン、決済、アカウント変更、APIアクセス、それとも別の重要な操作の時点か。
- どのデータソースから取得し、いつ更新されたものか。そのサービスを利用できない場合はどうするか。
- 各リスク帯にどの対応を割り当て、例外は誰が審査できるか。
- 判断、異議申し立て、結果、ルールの変更をどのように記録するか。
- 履歴と継続性を失わずに、事業者やデータソースをどのように変更できるか。
これはネットワーク・アイデンティティの問題でもあります。他のシステムが依拠するからこそ、そのデータには価値があります。したがって企業は、誰がデータを維持しているのか、何を検証できるのか、シグナルが誤っている場合にどう軌道修正できるのかを把握していなければなりません。
必要なのは実務上の迅速さであり、危機感の演出ではない
不正の手口は急速に変化しますが、緊急性は不透明な自動化を正当化しません。直ちに取り組むべきなのは、リクエストが高い損失につながり得る箇所を見つけ、その手前に説明可能な少数のネットワーク確認を設け、実際の結果に照らして検証することです。
まずは一つの利用フローから始めます。追加の確認を求めた高リスクのリクエスト数、待たせてしまった正当な利用者数、実際に役立ったシグナル、誤りからチームが復旧するまでの速さを測ります。そのうえで、根拠が得られた場合にだけ管理策を広げます。
リスクスコアが最も役立つのは、選択できる余地を保つときです。根拠が乏しいときには慎重に進み、見慣れたパターンなら迅速に対応し、現実が判断の誤りを示したときにはシステムを修正する。そのために組織を支えるものであるべきです。
数値から、説明責任を果たせるネットワークへ
取引前にIPリスクを監査するのは、数値を絶対視するためではありません。見えない依存関係を、損失になる前に見えるようにするためです。アドレスは、利用者、サービス、ネットワーク、そして出来事を記録し解釈する機関の間にある、より大きな関係を理解する手掛かりの一つです。
こうした関係を読み取れるようになれば、不確実性が消えたかのように装わなくても、企業は顧客を守れます。誤ったシグナルに異議を唱え、事業者を変更し、判断を改善し続けられます。それが、IPリスクシステムの満たすべき基準です。