
Porque devem as empresas auditar as pontuações de risco IP antes de qualquer transação
Uma pontuação de risco IP é um sinal, não um veredicto. A auditoria útil acontece antes de um início de sessão, pagamento ou pedido à API se tornar um incidente dispendioso.
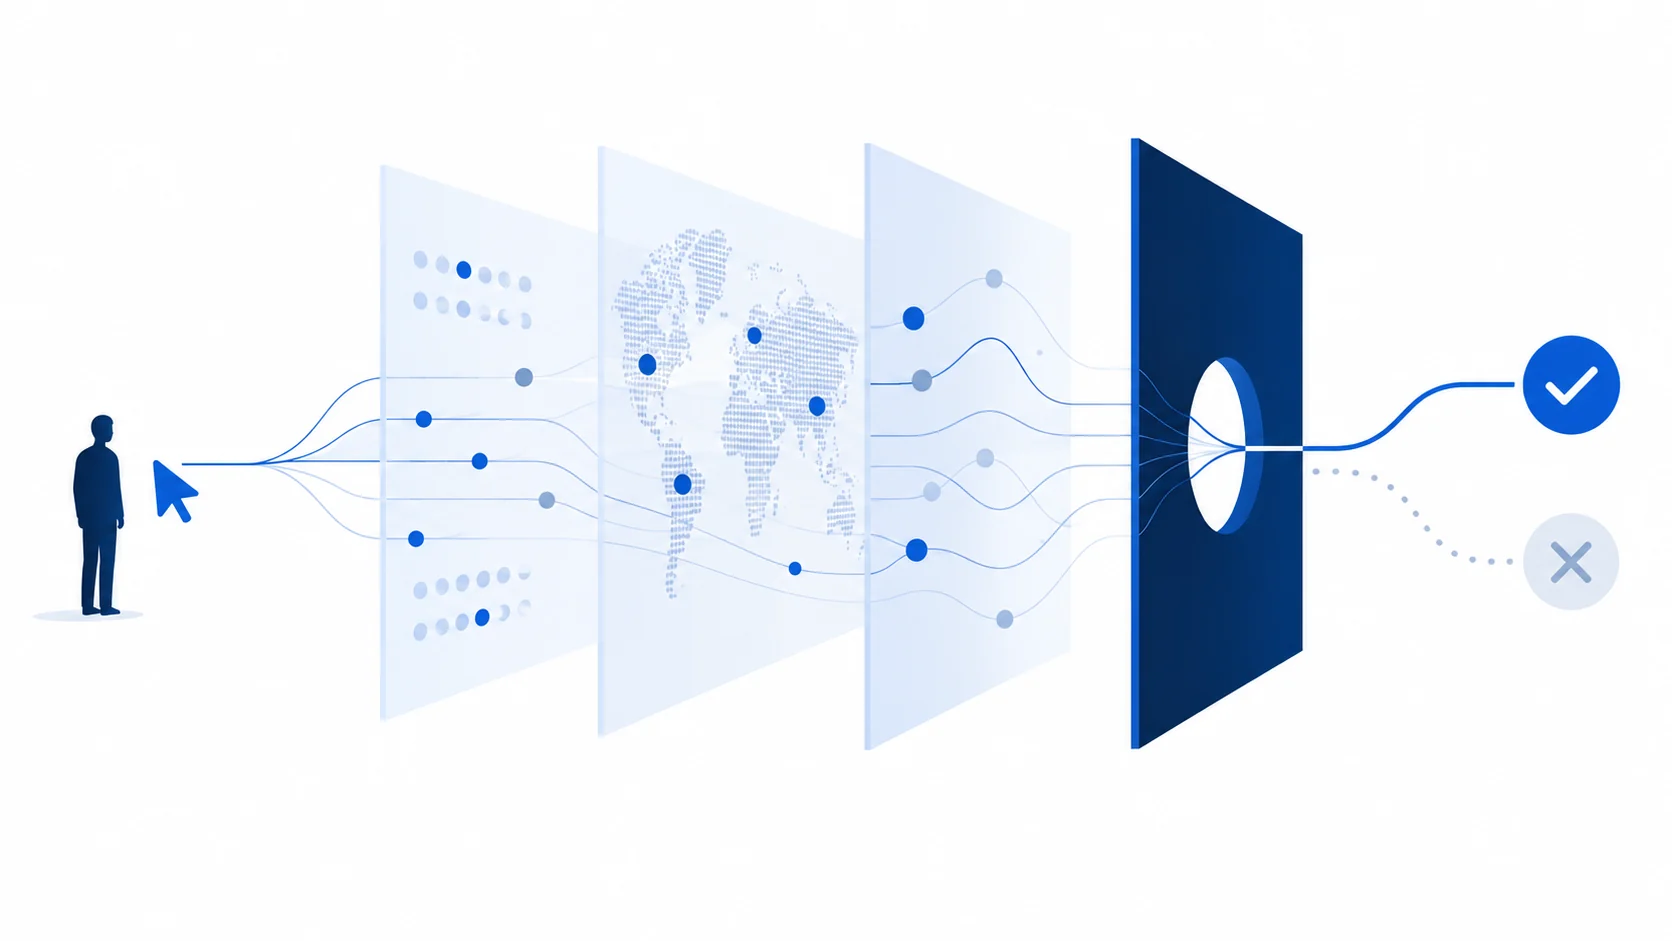
É antes da transação que ainda há opções
Quando um pagamento é estornado, uma conta é tomada por terceiros ou um parceiro bloqueia um pedido, a organização já está a pagar por uma decisão anterior. A questão prática é simples: o que sabia o sistema sobre a ligação antes de confiar no pedido?
Uma auditoria ao risco IP coloca essa questão no momento certo do percurso. Não pergunta se um endereço pertence a uma pessoa boa ou má. Pergunta se esta ligação corresponde ao padrão em que a empresa está disposta a confiar e que elementos adicionais são necessários antes de conceder acesso.
O que é uma pontuação de risco IP — e o que não é
Uma pontuação de risco IP é uma leitura sintética de vários sinais associados a um endereço ou a uma rede. Consoante a fonte de dados, esses sinais podem incluir o histórico de reputação, o tipo de rede, indícios de utilização de uma VPN ou de um proxy, a coerência da geolocalização, abusos conhecidos e a rapidez com que a ligação muda.
A pontuação é útil porque disponibiliza uma grande quantidade de informação de rede no momento da decisão. Torna-se perigosa quando é tratada como um veredicto. Um escritório partilhado, uma rede móvel, alguém em viagem, um utilizador preocupado com a privacidade e um atacante podem todos parecer invulgares por razões diferentes. A pontuação deve levar a uma pergunta melhor, não substituir o discernimento.
Leia a Nota 68, A economia da identidade de rede
Interprete o padrão, não apenas um sinal de alerta
Um único sinal raramente explica o suficiente. Um endereço de um centro de dados pode ser exatamente aquilo de que uma carga de trabalho legítima na nuvem precisa. Uma VPN pode proteger um utilizador numa rede insegura. Uma mudança súbita de localização pode refletir uma viagem, um operador móvel ou uma conta partilhada, em vez de fraude.
Uma auditoria útil combina os sinais com o contexto do pedido: o histórico da conta, os elementos relativos ao dispositivo ou à sessão, o valor da ação, a localização geográfica habitual do utilizador e a cadência das tentativas recentes. É aqui que um endereço passa a fazer parte da identidade de rede, em vez de ser um rótulo colado a uma pessoa.
- O endereço está associado a um histórico de abuso ou apenas a um tipo de rede que merece uma pergunta adicional?
- A localização é coerente com a conta e a sessão, ou existe uma razão credível para a mudança?
- O pedido é invulgarmente rápido, repetido ou está ligado a outras tentativas?
- O sistema consegue explicar que sinais alteraram a decisão e quando foram atualizados pela última vez os dados subjacentes?
Transforme a pontuação na próxima pergunta proporcional ao risco
A auditoria só tem valor quando conduz a uma ação clara. Uma ligação de baixo risco pode prosseguir normalmente. Uma ligação com sinais contraditórios pode exigir um segundo fator de autenticação, uma verificação do dispositivo, uma breve espera ou uma análise humana. Um padrão de alto risco pode justificar o bloqueio da ação, mantendo uma via de recuperação para um cliente legítimo.
Este é um modelo de funcionamento melhor do que um limiar único que rejeita silenciosamente todos os que parecem diferentes. Dá à empresa uma forma de proteger dinheiro e contas, mantendo visível o custo dos falsos positivos.
Não transforme a privacidade ou a mobilidade em culpa
Um endereço IP não é uma pessoa, e um IP invulgar não é prova de intenção. As regras que tratam a utilização de VPN, uma localização no estrangeiro ou um fornecedor de serviços de nuvem como sinais automáticos de culpa acabarão por impedir o acesso a clientes legítimos. Também ensinam aos atacantes que sinal superficial devem evitar.
A auditoria deve, por isso, registar a incerteza. Guarde o motivo da intervenção, dê ao utilizador um passo seguinte que lhe permita recuperar o acesso e meça tanto a fraude que impediu como a atividade legítima que interrompeu. A segurança torna-se mais fiável quando o sistema consegue explicar os seus limites.
Nota 45, Sobre a narrativa fabricada da escassez de IPv4
Integre a auditoria no processo operacional
Uma pontuação que aparece apenas num painel é uma observação, não um controlo. Coloque a auditoria no ponto em que a empresa toma a decisão e atribua um responsável pelo resultado. Uma implementação duradoura deve responder às seguintes questões:
- Onde é solicitada a pontuação: no início de sessão, no pagamento, numa alteração da conta, no acesso à API ou noutra ação de elevado valor?
- Que fonte de dados a forneceu, quando foi atualizada e o que acontece se o serviço estiver indisponível?
- Que resposta corresponde a cada faixa de risco e quem pode analisar uma exceção?
- Como são registadas as decisões, as contestações, os resultados e as alterações à regra?
- Como pode a organização substituir um fornecedor ou uma fonte de dados sem perder o seu histórico e a sua continuidade?
Nota 66, Porque existe a i.LEASE
Esta é também uma questão de identidade de rede. Os dados têm valor porque outros sistemas dependem deles, pelo que a empresa tem de saber quem os mantém, o que pode ser verificado e como mudar de rumo quando o sinal está errado.
A urgência é operacional, não teatral
As táticas de fraude mudam rapidamente, mas a urgência não justifica uma automatização opaca. O trabalho imediato consiste em identificar os pontos em que um pedido pode tornar-se dispendioso, acrescentar um pequeno conjunto de verificações de rede explicáveis antes desses pontos e avaliar os resultados à luz dos efeitos reais.
Comece por um percurso. Meça quantos pedidos de alto risco foram sujeitos a verificação adicional, quantos utilizadores legítimos sofreram atrasos, que sinais foram efetivamente úteis e com que rapidez a equipa conseguiu recuperar de um erro. Depois, alargue o controlo apenas quando os dados o justificarem.
Nota 72, A Carta de Direitos da Coordenação da Unicidade
Uma pontuação de risco é mais útil quando preserva a capacidade de escolha. Deve ajudar uma organização a abrandar quando os elementos disponíveis são fracos, a avançar depressa quando o padrão é familiar e a corrigir o sistema quando a realidade demonstra que está errado.
De um número a uma rede com responsabilidades mais claras
Auditar o risco IP antes de uma transação não é venerar um número. É tornar visível uma dependência invisível antes de esta se transformar numa perda. O endereço é uma pista numa relação mais ampla entre um utilizador, um serviço, uma rede e as instituições que registam e interpretam o que acontece.
Quando essas relações são compreensíveis, uma empresa pode proteger os clientes sem fingir que a incerteza desapareceu. Pode contestar um sinal errado, mudar de fornecedor e continuar a melhorar as suas decisões. É esse o padrão que um sistema de risco IP deve cumprir.
Continue com o guia sobre identidade de rede e continuidade operacional