
Почему компаниям стоит проверять оценки риска IP-адресов перед каждой операцией
Оценка риска IP-адреса — это сигнал, а не приговор. Проверка полезна до того, как вход в систему, платёж или API-запрос обернётся дорогостоящим инцидентом.
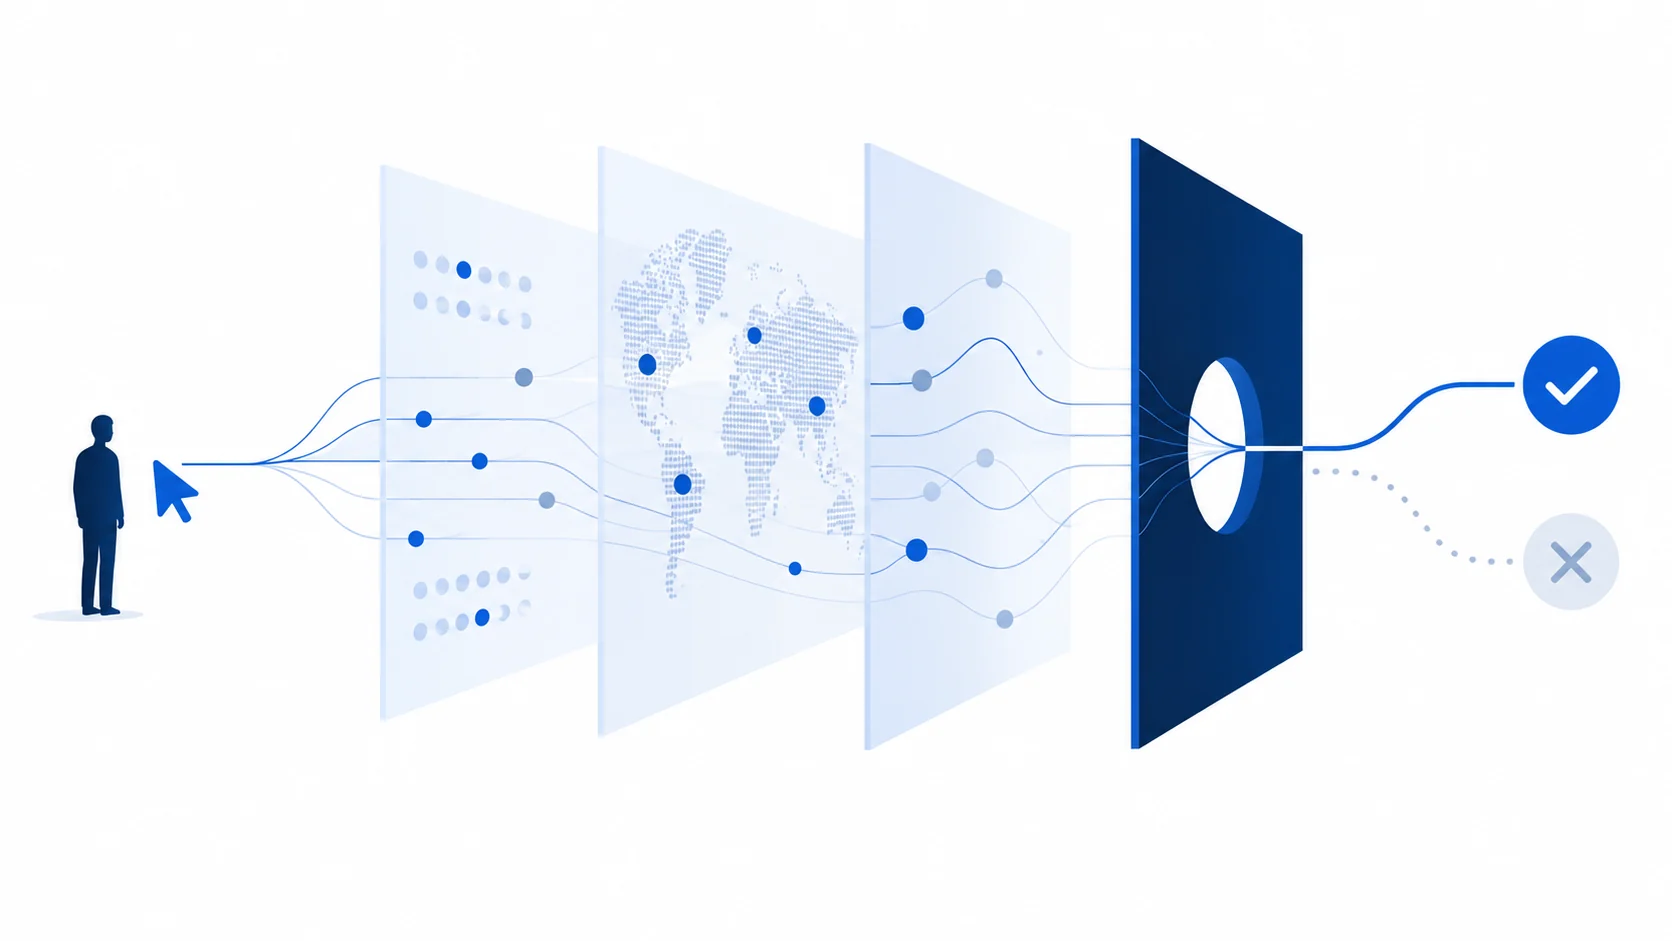
До проведения операции у вас ещё есть выбор
К моменту, когда платёж отменён, учётная запись захвачена или партнёр заблокировал запрос, организация уже расплачивается за принятое ранее решение. Практический вопрос прост: что система знала о соединении, прежде чем довериться запросу?
Аудит рисков IP-адреса позволяет задать этот вопрос в нужный момент. Его задача — не выяснить, принадлежит ли адрес хорошему или плохому человеку. Он помогает понять, соответствует ли соединение той картине, которой бизнес готов доверять, и какие дополнительные подтверждения нужны до предоставления доступа.
Что такое оценка риска IP-адреса — и чем она не является
Оценка риска IP-адреса — это краткое обобщение нескольких сигналов, связанных с адресом или сетью. В зависимости от источника данных они могут включать историю репутации, тип сети, признаки использования VPN или прокси, согласованность геолокации, известные случаи злоупотреблений и частоту изменений параметров соединения.
Такая оценка полезна тем, что делает большой объём сетевой информации доступным в момент принятия решения. Опасность возникает, когда её воспринимают как приговор. Общий офис, мобильная сеть, путешественник, пользователь, заботящийся о конфиденциальности, и злоумышленник могут выглядеть необычно по совершенно разным причинам. Оценка должна помогать задавать более точные вопросы, а не заменять осмысленное суждение.
Читайте заметку 68 «Экономика сетевой идентичности»
Рассматривайте общую картину, а не один тревожный признак
Одного сигнала редко бывает достаточно. Адрес дата-центра может быть именно тем, что требуется для легитимной облачной нагрузки. VPN может защищать пользователя в небезопасной сети. Резкая смена местоположения может объясняться поездкой, особенностями мобильного оператора или общей учётной записью, а не мошенничеством.
Полезный аудит сопоставляет сигналы с контекстом запроса: историей учётной записи, данными об устройстве или сеансе, значимостью действия, привычной географией пользователя и частотой последних попыток. Именно так адрес становится частью сетевой идентичности, а не ярлыком, навешенным на человека.
- Связан ли адрес с историей злоупотреблений или лишь с типом сети, который требует дополнительного уточнения?
- Согласуется ли местоположение с данными учётной записи и сеанса, или у его изменения есть правдоподобная причина?
- Необычно ли быстро поступает запрос, повторяется ли он, связан ли с другими попытками?
- Может ли система объяснить, какие сигналы повлияли на решение и когда в последний раз обновлялись исходные данные?
Пусть оценка подсказывает следующий соразмерный шаг проверки
Аудит ценен лишь тогда, когда приводит к понятному действию. Соединение с низким риском может работать в обычном режиме. Если сигналы противоречивы, могут потребоваться второй фактор аутентификации, проверка устройства, небольшая задержка или проверка человеком. Картина высокого риска может оправдывать блокировку действия, но добросовестному клиенту нужно оставить возможность восстановить доступ.
Такая модель работы лучше единого порога, который без объяснений отказывает всем, кто выглядит непривычно. Она позволяет бизнесу защищать деньги и учётные записи, позволяя отслеживать издержки от ложных срабатываний.
Не превращайте конфиденциальность и перемещения в признаки вины
IP-адрес — не человек, а необычный IP-адрес — не доказательство намерений. Правила, которые автоматически считают использование VPN, зарубежное местоположение или облачного провайдера признаком вины, рано или поздно остановят добросовестных клиентов. Заодно они подскажут злоумышленникам, какого поверхностного признака следует избегать.
Поэтому аудит должен фиксировать неопределённость. Сохраняйте причину вмешательства, предлагайте пользователю следующий шаг, позволяющий восстановить доступ, и измеряйте как предотвращённое мошенничество, так и прерванную добросовестную активность. Защита вызывает больше доверия, когда система умеет объяснять пределы своих возможностей.
Заметка 45 «Об искусственно созданном нарративе дефицита IPv4»
Встройте аудит в рабочий процесс
Оценка, которая появляется только на панели мониторинга, — это наблюдение, а не средство контроля. Встройте аудит в тот этап, на котором бизнес принимает решение, и назначьте ответственного за результат. Надёжная реализация должна отвечать на следующие вопросы:
- Где запрашивается оценка: при входе в систему, оплате, изменении учётной записи, обращении к API или другом значимом действии?
- Какой источник предоставил данные, когда они обновлялись и что произойдёт, если сервис недоступен?
- Какое действие соответствует каждому диапазону риска и кто может рассмотреть исключение?
- Как фиксируются решения, обжалования, результаты и изменения правил?
- Как организация может заменить поставщика или источник данных, сохранив историю и непрерывность работы?
Заметка 66 «Зачем существует i.LEASE»
Это также вопрос сетевой идентичности. Данные ценны потому, что на них опираются другие системы, а значит, бизнес должен знать, кто их поддерживает, что можно проверить и как изменить подход, если сигнал окажется ошибочным.
Срочность требует практических действий, а не драматизации
Методы мошенничества быстро меняются, но срочность не оправдывает непрозрачную автоматизацию. Первоочередная задача — найти точки, после которых запрос может дорого обойтись, добавить перед ними небольшой набор объяснимых сетевых проверок и сопоставлять результаты с тем, что произошло на самом деле.
Начните с одного пользовательского сценария. Измерьте, сколько запросов высокого риска было направлено на дополнительную проверку, сколько добросовестных пользователей столкнулось с задержкой, какие сигналы действительно помогли и как быстро команда смогла исправить ошибку. Расширяйте контроль только тогда, когда это оправдано собранными данными.
Заметка 72 «Билль о правах в координации уникальности»
Оценка риска наиболее полезна, когда сохраняет возможность выбора. Она должна помогать организации замедляться при недостатке подтверждений, действовать быстро при знакомой картине и исправлять систему, когда реальность показывает, что та ошиблась.
От числа — к более подотчётной сети
Аудит рисков IP-адреса перед операцией — не поклонение числу. Его смысл в том, чтобы сделать невидимую зависимость явной до того, как она обернётся убытком. Адрес — лишь одна подсказка в более широкой системе отношений между пользователем, сервисом, сетью и институтами, которые фиксируют и интерпретируют происходящее.
Когда эти отношения понятны, бизнес может защищать клиентов, не делая вид, будто неопределённость исчезла. Он может оспорить ошибочный сигнал, сменить поставщика и продолжать улучшать свои решения. Именно такому стандарту должна соответствовать система оценки рисков IP-адресов.
Продолжите чтение руководством по сетевой идентичности и непрерывности работы