
Por qué las empresas deben auditar las puntuaciones de riesgo de las IP antes de cualquier transacción
Una puntuación de riesgo de una IP es una señal, no un veredicto. La auditoría útil se realiza antes de que un inicio de sesión, un pago o una solicitud a una API se convierta en un incidente costoso.
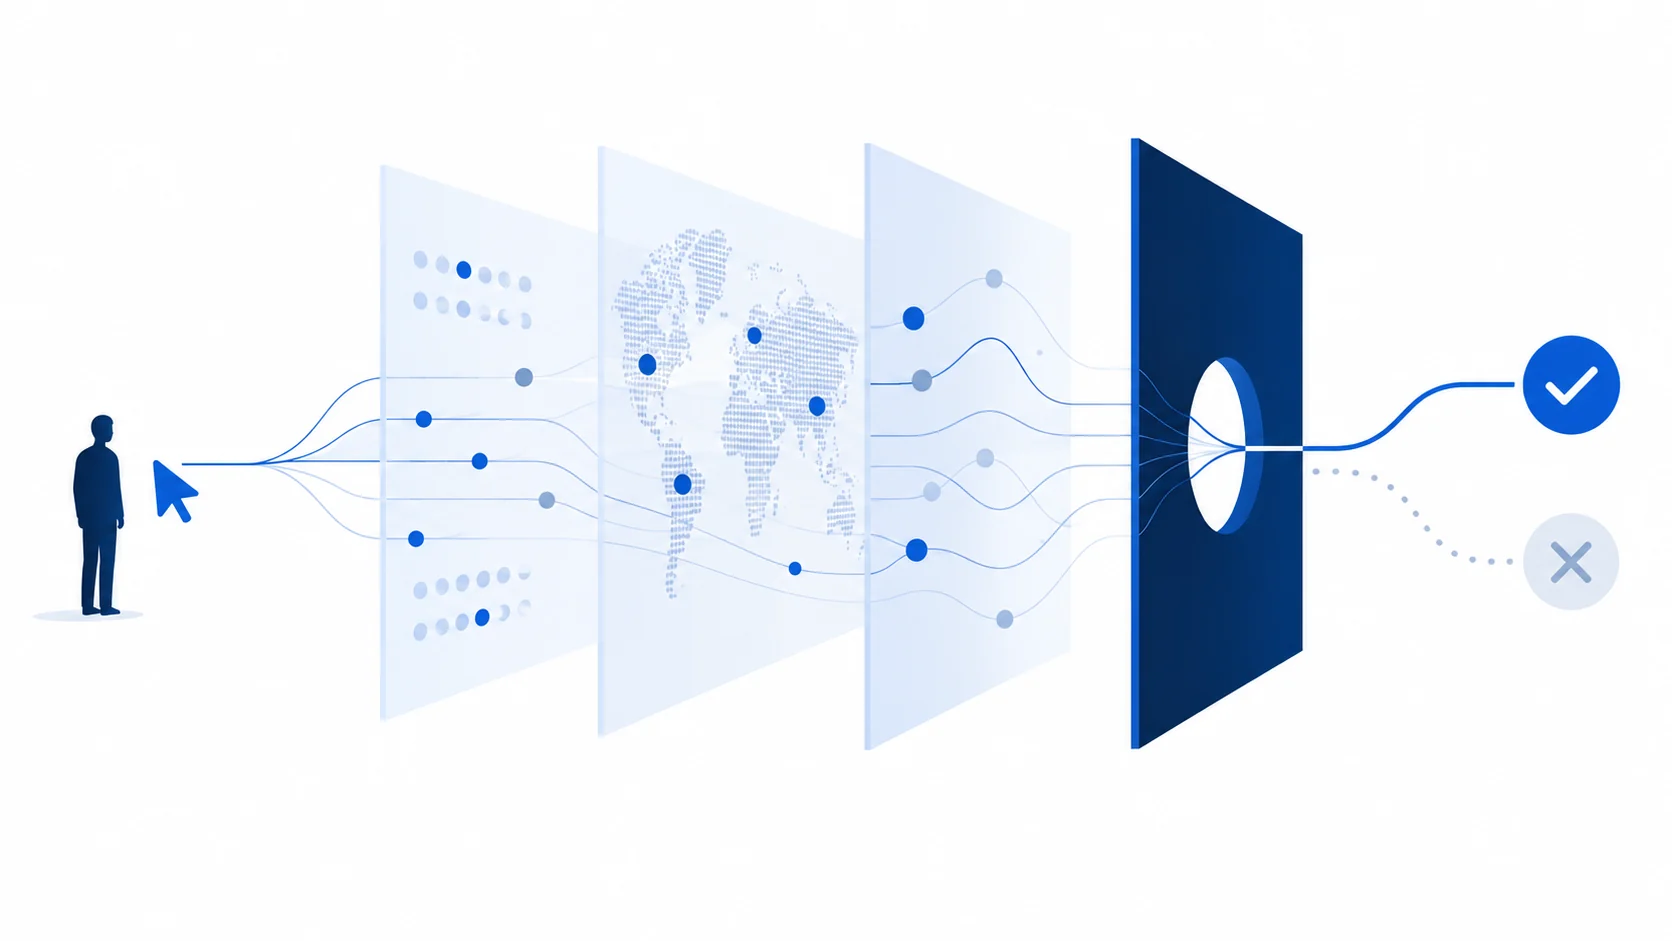
Antes de la transacción todavía hay opciones
Cuando se revierte un pago, alguien toma el control de una cuenta o un socio bloquea una solicitud, la organización ya está pagando por una decisión que tomó antes. La pregunta práctica es sencilla: ¿qué sabía el sistema sobre la conexión antes de confiar en la solicitud?
Una auditoría del riesgo de una IP plantea esa pregunta en el momento adecuado del proceso. No pregunta si una dirección pertenece a una persona buena o mala. Pregunta si esa conexión encaja con el patrón en el que la empresa está dispuesta a confiar y qué pruebas adicionales hacen falta antes de conceder acceso.
Qué es una puntuación de riesgo de una IP y qué no es
Una puntuación de riesgo de una IP sintetiza varias señales asociadas a una dirección o una red. Según la fuente de datos, esas señales pueden incluir el historial de reputación, el tipo de red, indicios de una VPN o un proxy, la coherencia de la geolocalización, los abusos conocidos y la rapidez con que cambia la conexión.
La puntuación resulta útil porque pone una gran cantidad de información de red a disposición de quien debe decidir, justo en ese momento. Se vuelve peligrosa cuando se trata como un veredicto. Una oficina compartida, una red móvil, una persona de viaje, un usuario preocupado por su privacidad y un atacante pueden parecer inusuales por motivos distintos. La puntuación debe ayudar a formular una pregunta mejor, no sustituir el criterio.
Lea la Nota 68, La economía de la identidad de red
Interprete el patrón, no una sola señal de alarma
Una única señal rara vez basta para explicar la situación. Una dirección de un centro de datos puede ser justo lo que necesita una carga de trabajo legítima en la nube. Una VPN puede proteger a un usuario en una red insegura. Un cambio repentino de ubicación puede deberse a un viaje, a un operador móvil o a una cuenta compartida, en lugar de a un fraude.
Una auditoría útil combina las señales con el contexto de la solicitud: el historial de la cuenta, los indicios del dispositivo o de la sesión, el valor de la acción, la ubicación habitual del usuario y el ritmo de los intentos recientes. Es ahí donde una dirección pasa a formar parte de la identidad de red, en vez de ser una etiqueta que se le coloca a una persona.
- ¿Está la dirección asociada a un historial de abusos o solo a un tipo de red que merece una pregunta más?
- ¿Encaja la ubicación con la cuenta y la sesión, o existe una razón creíble para el cambio?
- ¿Es la solicitud inusualmente rápida, se repite o está relacionada con otros intentos?
- ¿Puede el sistema explicar qué señales modificaron la decisión y cuándo se actualizaron por última vez los datos subyacentes?
Convierta la puntuación en la siguiente comprobación proporcional al riesgo
La auditoría solo aporta valor cuando conduce a una acción clara. Una conexión de bajo riesgo puede continuar con normalidad. Una conexión con señales dispares puede requerir un segundo factor de autenticación, una comprobación del dispositivo, una breve demora o una revisión humana. Un patrón de alto riesgo puede justificar el bloqueo de la acción, siempre que se conserve una vía para que un cliente legítimo pueda recuperar el acceso.
Este modelo operativo es mejor que un único umbral que rechaza en silencio a todo aquel que parece diferente. Ofrece a la empresa una manera de proteger el dinero y las cuentas, sin perder de vista el coste de los falsos positivos.
No convierta la privacidad o los desplazamientos en indicios de culpabilidad
Una dirección IP no es una persona, y una IP inusual no demuestra una intención. Las reglas que consideran automáticamente culpable a quien usa una VPN, se conecta desde el extranjero o utiliza un proveedor de servicios en la nube acabarán bloqueando a clientes legítimos. Además, enseñan a los atacantes qué señal superficial deben evitar.
Por ello, la auditoría debe dejar constancia de la incertidumbre. Conserve el motivo de la intervención, ofrezca al usuario un siguiente paso que le permita recuperar el acceso y mida tanto el fraude que ha detenido como la actividad legítima que ha interrumpido. La seguridad inspira más confianza cuando el sistema puede explicar sus límites.
Nota 45, Sobre el relato fabricado de la escasez de IPv4
Integre la auditoría en el proceso operativo
Una puntuación que solo aparece en un panel es una observación, no un control. Sitúe la auditoría en el punto donde la empresa toma la decisión y asigne a alguien la responsabilidad sobre el resultado. Una implementación duradera debe responder a estas preguntas:
- ¿En qué punto se solicita la puntuación: al iniciar sesión, realizar un pago, modificar una cuenta, acceder a una API o ejecutar otra acción de alto valor?
- ¿Qué fuente de datos la proporcionó, cuándo se actualizó y qué ocurre si el servicio no está disponible?
- ¿Qué respuesta corresponde a cada franja de riesgo y quién puede revisar una excepción?
- ¿Cómo se registran las decisiones, las reclamaciones, los resultados y los cambios en la regla?
- ¿Cómo puede la organización sustituir un proveedor o una fuente de datos sin perder su historial ni su continuidad?
Nota 66, Por qué existe i.LEASE
Esta es también una cuestión de identidad de red. Los datos tienen valor porque otros sistemas dependen de ellos, de modo que la empresa debe saber quién los mantiene, qué se puede verificar y cómo cambiar de rumbo cuando la señal es incorrecta.
La urgencia es operativa, no teatral
Las tácticas de fraude cambian deprisa, pero la urgencia no justifica una automatización opaca. El trabajo inmediato consiste en localizar los puntos donde una solicitud puede salir cara, incorporar antes de ellos un pequeño conjunto de comprobaciones de red explicables y revisar los resultados a la luz de lo que realmente ocurrió.
Empiece por un solo recorrido del usuario. Mida cuántas solicitudes de alto riesgo se sometieron a comprobaciones adicionales, cuántos usuarios legítimos sufrieron demoras, qué señales resultaron realmente útiles y con qué rapidez pudo el equipo recuperarse de un error. Después amplíe el control solo cuando las pruebas lo justifiquen.
Nota 72, La declaración de derechos de la coordinación de la unicidad
Una puntuación de riesgo resulta más útil cuando preserva la capacidad de elegir. Debe ayudar a una organización a reducir el ritmo cuando las pruebas son débiles, avanzar con rapidez cuando el patrón es conocido y corregir el sistema cuando la realidad demuestra que se ha equivocado.
De una cifra a una red que rinde cuentas
Auditar el riesgo de una IP antes de una transacción no consiste en venerar una cifra. Consiste en hacer visible una dependencia invisible antes de que se convierta en una pérdida. La dirección es una pista dentro de una relación más amplia entre un usuario, un servicio, una red y las instituciones que registran e interpretan lo que sucede.
Cuando esas relaciones son comprensibles, una empresa puede proteger a sus clientes sin fingir que la incertidumbre ha desaparecido. Puede cuestionar una señal errónea, cambiar de proveedor y seguir mejorando sus decisiones. Ese es el nivel que debe alcanzar un sistema de evaluación del riesgo de las IP.
Continúe con la guía sobre identidad de red y continuidad operativa