
Pourquoi les entreprises devraient auditer les scores de risque IP avant toute transaction
Un score de risque IP est un signal, pas un verdict. Un audit utile intervient avant qu’une connexion, un paiement ou une requête API ne se transforme en incident coûteux.
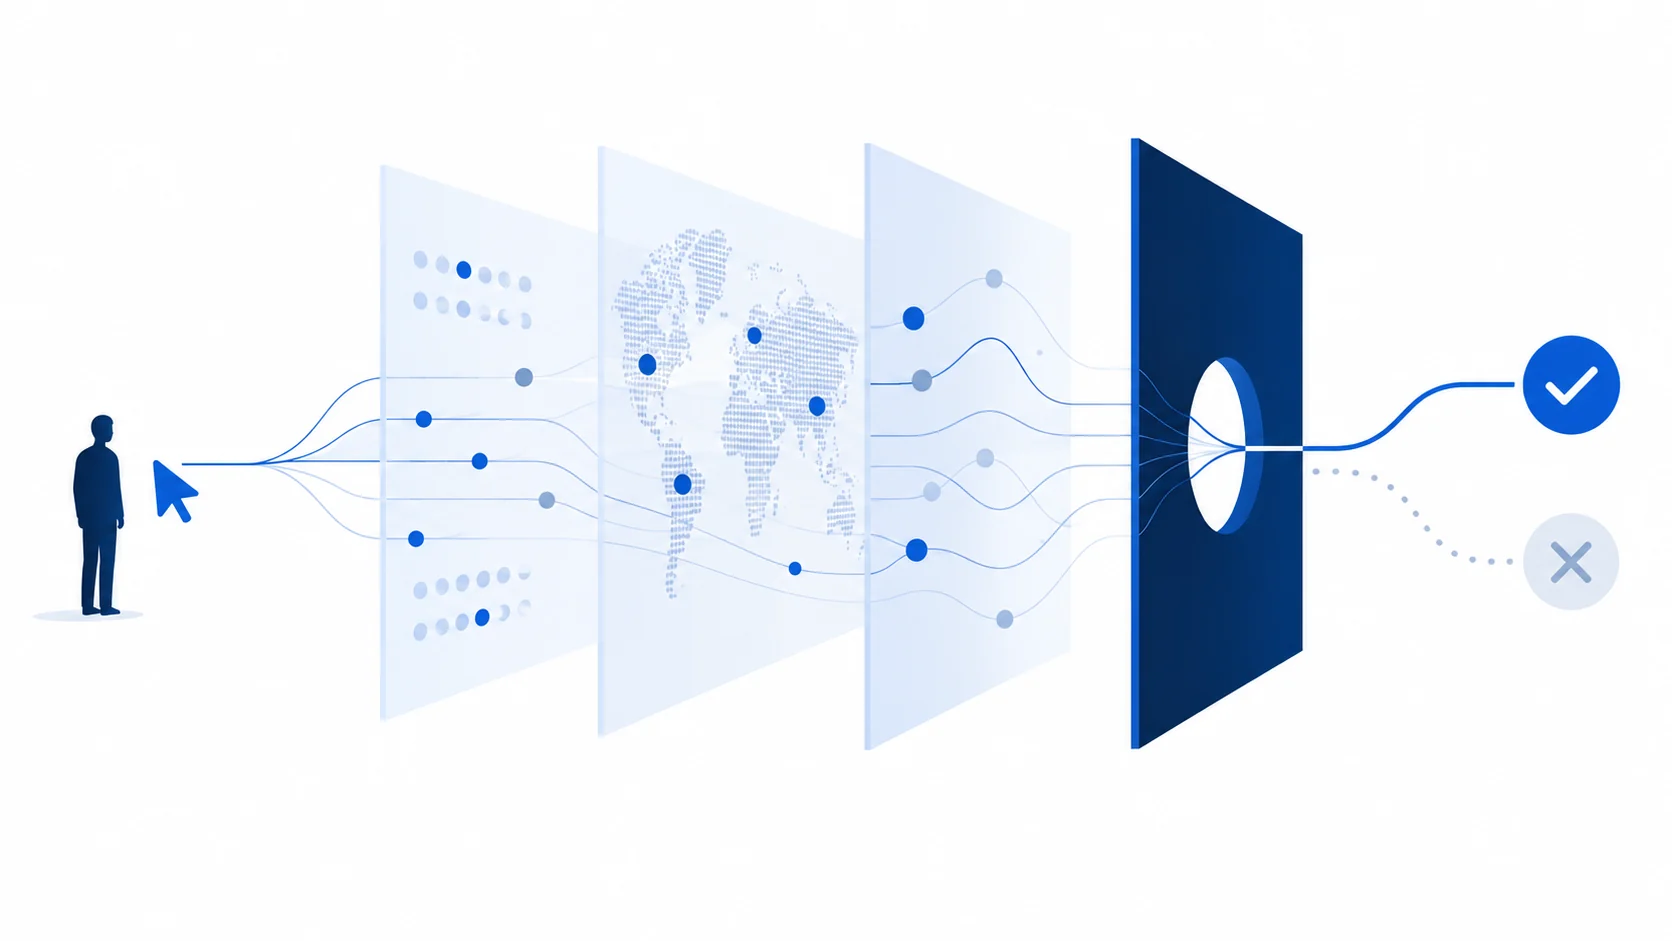
C’est avant la transaction que vous avez encore le choix
Lorsqu’un paiement est annulé, qu’un compte est compromis ou qu’un partenaire bloque une requête, l’organisation paie déjà le prix d’une décision antérieure. La question pratique est simple : que savait le système de la connexion avant de faire confiance à la requête ?
Un audit du risque IP pose cette question au bon moment dans le parcours. Il ne cherche pas à savoir si une adresse appartient à une bonne ou à une mauvaise personne. Il cherche à déterminer si cette connexion correspond à un profil auquel l’entreprise est prête à faire confiance, et quels éléments supplémentaires sont nécessaires avant d’accorder l’accès.
Ce qu’est un score de risque IP — et ce qu’il n’est pas
Un score de risque IP synthétise plusieurs signaux associés à une adresse ou à un réseau. Selon la source de données, ces signaux peuvent comprendre l’historique de réputation, le type de réseau, des indices d’utilisation d’un VPN ou d’un proxy, la cohérence de la géolocalisation, des abus connus et la rapidité avec laquelle la connexion change.
Ce score est utile parce qu’il rend un grand volume d’informations réseau disponible au moment de la décision. Il devient dangereux lorsqu’on le traite comme un verdict. Des bureaux partagés, un réseau mobile, une personne en déplacement, un utilisateur soucieux de sa vie privée et un attaquant peuvent tous présenter des caractéristiques inhabituelles, pour des raisons différentes. Le score doit inciter à poser une meilleure question, pas remplacer le jugement.
Lire la Note 68, L’économie de l’identité réseau
Interprétez l’ensemble des signaux, pas un seul indicateur alarmant
Un signal isolé suffit rarement à expliquer la situation. Une adresse de centre de données peut être exactement ce qu’exige une charge de travail légitime dans le cloud. Un VPN peut protéger un utilisateur sur un réseau peu sûr. Un changement soudain de localisation peut correspondre à un déplacement, au fonctionnement d’un opérateur mobile ou à un compte partagé plutôt qu’à une fraude.
Un audit utile associe les signaux au contexte de la requête : l’historique du compte, les éléments relatifs à l’appareil ou à la session, la valeur de l’action, la zone géographique habituelle de l’utilisateur et le rythme des tentatives récentes. C’est ainsi qu’une adresse devient un élément de l’identité réseau, plutôt qu’une étiquette collée à un individu.
- L’adresse est-elle associée à un historique d’abus ou seulement à un type de réseau qui mérite une vérification supplémentaire ?
- La localisation est-elle cohérente avec le compte et la session, ou existe-t-il une raison crédible à ce changement ?
- La requête est-elle inhabituellement rapide, répétée ou liée à d’autres tentatives ?
- Le système peut-il expliquer quels signaux ont modifié la décision et quand les données sous-jacentes ont été actualisées pour la dernière fois ?
Faites du score le point de départ d’une vérification proportionnée
L’audit n’a de valeur que s’il débouche sur une action claire. Une connexion à faible risque peut suivre son cours normal. Une connexion présentant des signaux contradictoires peut nécessiter un second facteur d’authentification, une vérification de l’appareil, un bref délai ou un examen humain. Un ensemble de signaux à haut risque peut justifier le blocage de l’action, tout en préservant une possibilité de recours pour un client légitime.
Ce mode de fonctionnement est préférable à un seuil unique qui rejette silencieusement tous ceux dont le profil sort de l’ordinaire. Il permet à l’entreprise de protéger les fonds et les comptes tout en gardant le coût des faux positifs visible.
Ne faites pas du respect de la vie privée ou des déplacements des preuves de culpabilité
Une adresse IP n’est pas une personne, et une IP inhabituelle ne prouve aucune intention. Des règles qui assimilent automatiquement l’usage d’un VPN, une localisation à l’étranger ou un fournisseur cloud à un signe de culpabilité finiront par bloquer des clients légitimes. Elles apprennent aussi aux attaquants quel indice superficiel éviter.
L’audit doit donc consigner l’incertitude. Conservez le motif de l’intervention, proposez à l’utilisateur une prochaine étape qui lui permette de sortir du blocage, et mesurez à la fois les fraudes empêchées et les activités légitimes interrompues. La sécurité inspire davantage confiance lorsque le système peut expliquer ses limites.
Note 45, Sur le récit fabriqué de la pénurie d’IPv4
Intégrez l’audit au fonctionnement opérationnel
Un score qui n’apparaît que dans un tableau de bord est une observation, pas un mécanisme de contrôle. Placez l’audit là où l’entreprise prend sa décision et désignez un responsable de son résultat. Une mise en œuvre durable doit répondre aux questions suivantes :
- À quel moment le score est-il demandé : connexion, paiement, modification de compte, accès API ou autre action à forte valeur ?
- Quelle source de données l’a fourni, quand a-t-il été actualisé et que se passe-t-il si le service est indisponible ?
- Quelle réponse correspond à chaque niveau de risque, et qui peut examiner une exception ?
- Comment les décisions, les recours, les résultats et les modifications de la règle sont-ils consignés ?
- Comment l’organisation peut-elle remplacer un fournisseur ou une source de données sans perdre son historique ni compromettre sa continuité ?
Note 66, Pourquoi i.LEASE existe
C’est aussi une question d’identité réseau. Les données ont de la valeur parce que d’autres systèmes s’y fient ; l’entreprise doit donc savoir qui les tient à jour, ce qui peut être vérifié et comment changer de cap lorsque le signal est erroné.
L’urgence est opérationnelle, pas théâtrale
Les techniques de fraude évoluent rapidement, mais l’urgence ne justifie pas une automatisation opaque. Le travail immédiat consiste à repérer les étapes où une requête peut devenir coûteuse, à ajouter quelques contrôles réseau explicables avant ce point et à évaluer leurs résultats à la lumière de ce qui s’est réellement produit.
Commencez par un seul parcours. Mesurez le nombre de requêtes à haut risque ayant fait l’objet d’une vérification supplémentaire, le nombre d’utilisateurs légitimes retardés, les signaux qui se sont révélés utiles et la rapidité avec laquelle l’équipe a pu corriger une erreur. N’élargissez ensuite le dispositif que lorsque les résultats le justifient.
Note 72, La Déclaration des droits de la coordination de l’unicité
Un score de risque est surtout utile lorsqu’il préserve la capacité de choisir. Il doit aider une organisation à ralentir lorsque les éléments sont insuffisants, à agir rapidement lorsque le profil est familier et à corriger le système lorsque la réalité lui donne tort.
D’un chiffre à un réseau où l’on rend davantage de comptes
Auditer le risque IP avant une transaction ne consiste pas à vouer un culte à un chiffre. Il s’agit de rendre visible une dépendance invisible avant qu’elle ne provoque une perte. L’adresse est un indice parmi d’autres dans une relation plus large entre un utilisateur, un service, un réseau et les institutions qui consignent et interprètent les événements.
Lorsque ces relations sont lisibles, une entreprise peut protéger ses clients sans prétendre que l’incertitude a disparu. Elle peut contester un signal erroné, changer de fournisseur et continuer à améliorer ses décisions. C’est à cette exigence qu’un système de gestion du risque IP devrait répondre.
Poursuivre avec le guide de l’identité réseau et de la continuité opérationnelle