
IP 欺骗攻击的类型
区分反射、放大和直接洪泛,再理解 ARP 欺骗、DNS 欺骗与僵尸网络分别描述什么。
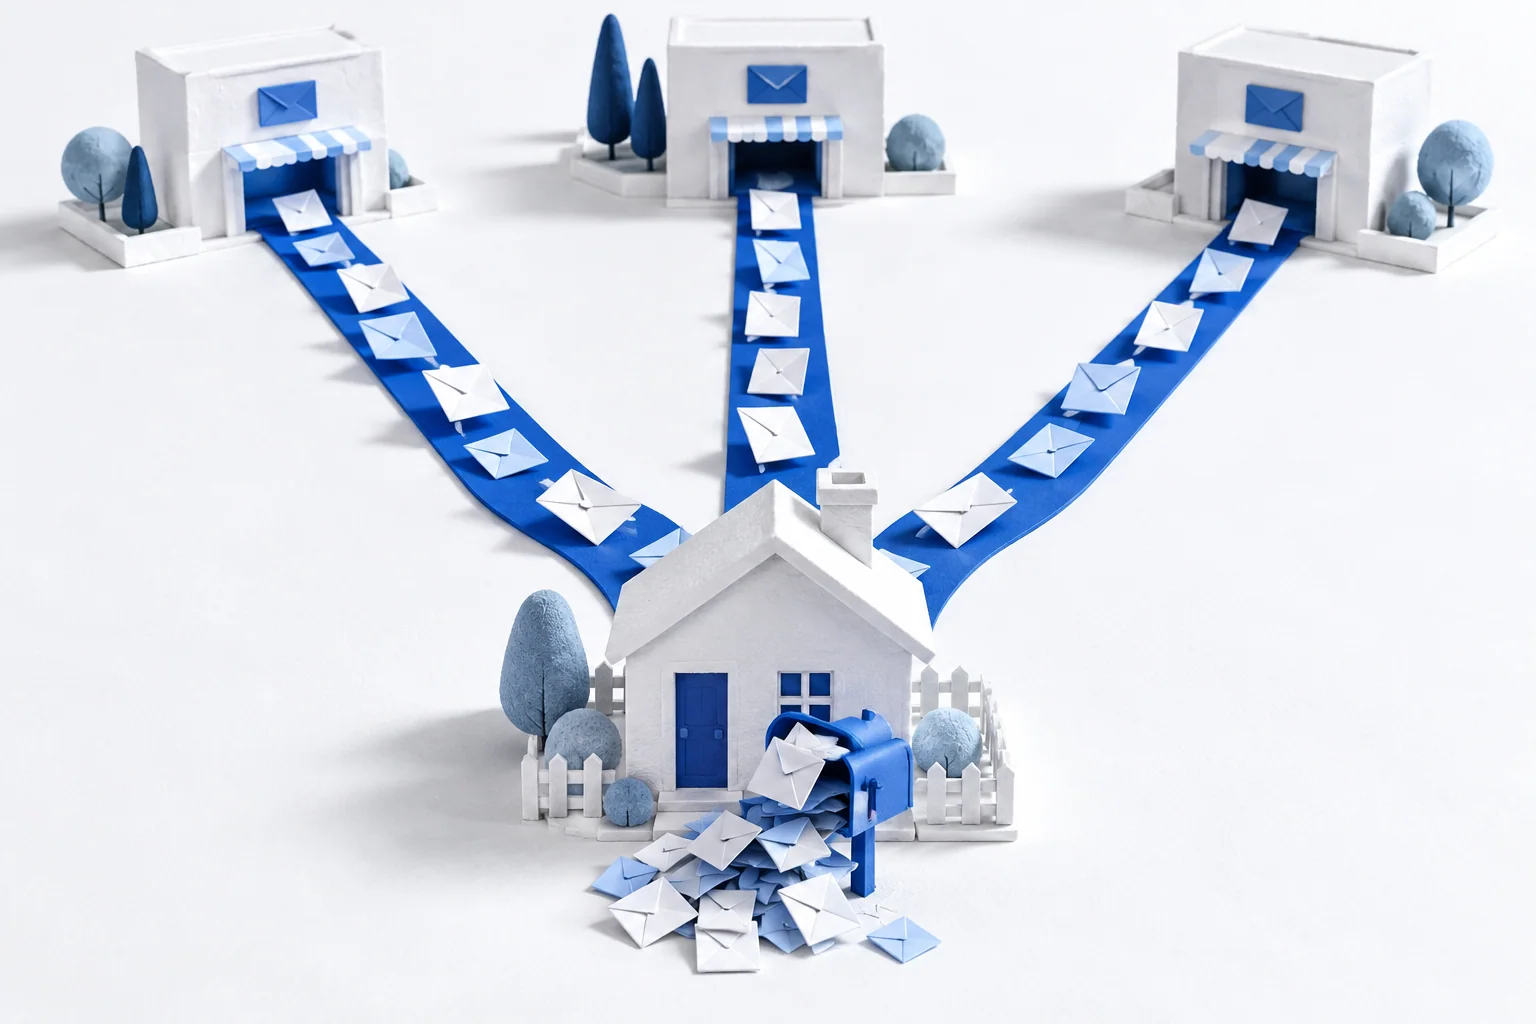
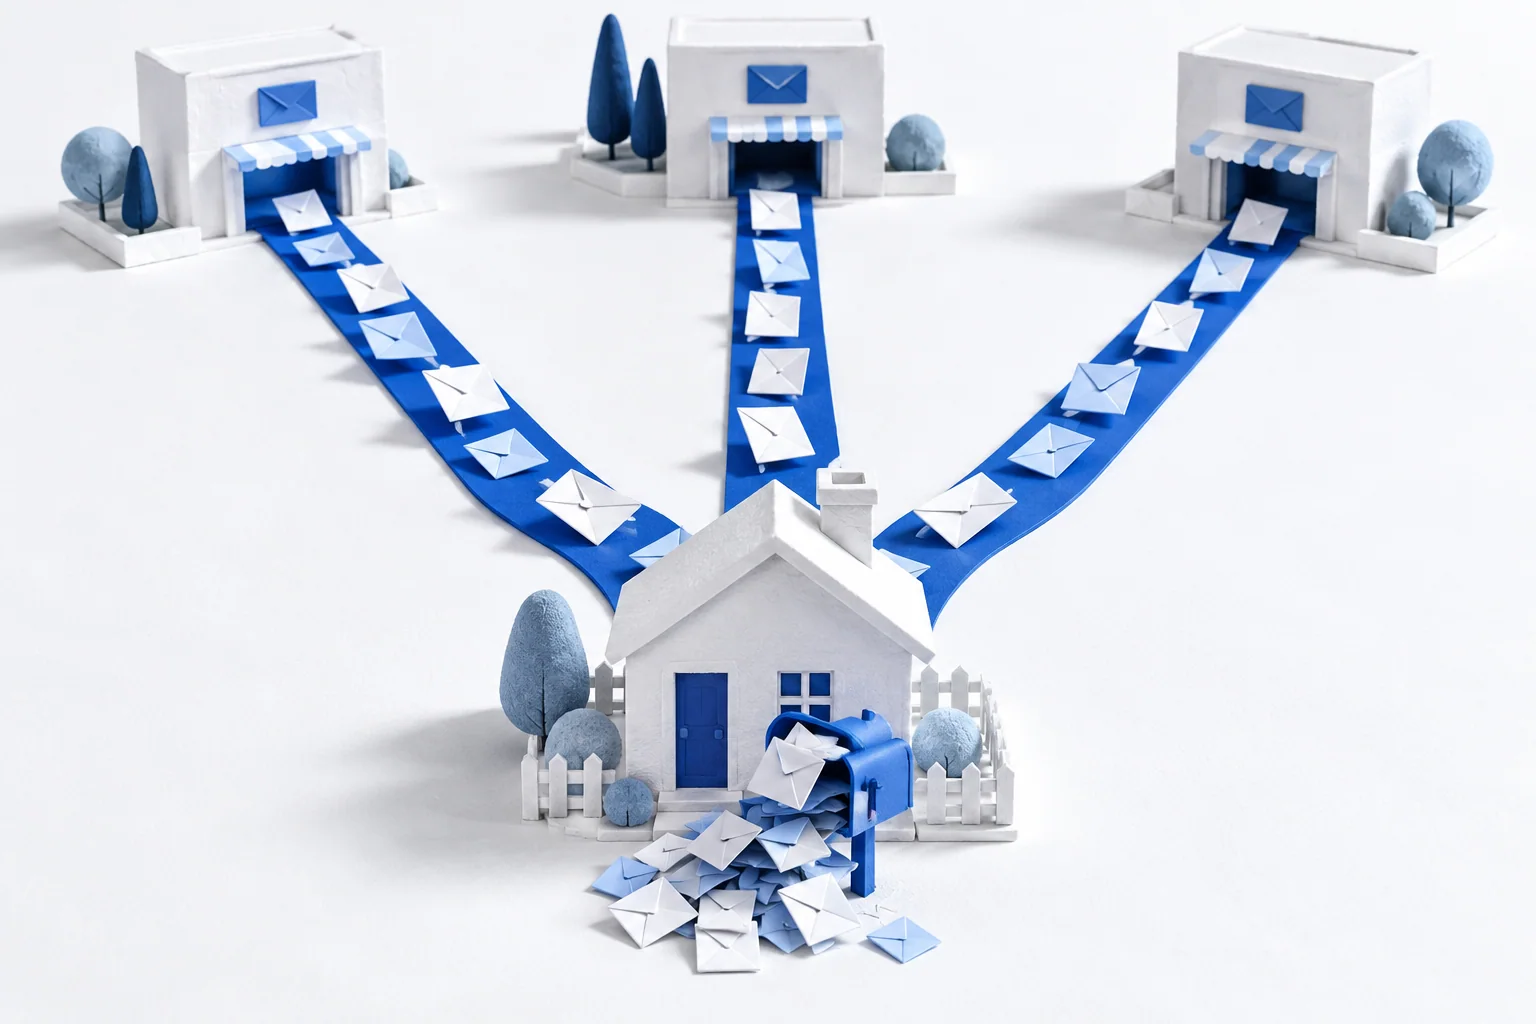
多个服务可以向一个从未提出请求的地址发送回复。反射把负担引向一个无关的接收者。
并非所有被称为“欺骗”的攻击都会改变 IP 地址,也并非所有流量洪泛都使用伪造地址。理解事件最清楚的方法,是问两个问题:哪些信息被伪造了,流量又去了哪里?
反射:回复去了别人那里
设想向多个服务发送请求,每个请求都带着一个无关人员的地址作为返回地址。这些服务把回复发给那个人。服务是反射器;收到不请自来的回复的人是受害者。
在网络中,当服务回复时没有先确认发送者能在所声称的地址接收流量,伪造的源 IP 就可能产生这种效果。如果一个小请求触发较大的响应,反射还会放大流量。RFC 5358解释了开放递归 DNS 服务器如何被如此滥用。反射关注回复的方向;放大关注回复的大小。两者有关,但不能互换。
直接洪泛:过多流量抵达目标
直接洪泛把流量发送到目标本身,以消耗连接状态、处理能力或带宽。有些洪泛使用虚假的源地址;另一些来自被入侵设备,使用它们真实的地址。
“分布式拒绝服务”(DDoS)描述来自多个来源并破坏可用性的攻击。它不意味着这些来源必须是伪造的。僵尸网络是被入侵设备的集合;它不是一种独立的 IP 欺骗类型。阻挡虚假来源有帮助,但无法阻止所有 DDoS 流量。
冒充受信任的来源
某项服务可能因为流量看起来来自熟悉的地址而授予权限。伪造源地址可能与利用这种信任有关,但它不会自动建立可用会话。攻击者仍要面对协议的连接检查以及应用程序身份验证。
有些描述会把“盲”攻击与发送者能够观察交换过程的攻击区分开来。真正有用的区别在于可见性:脱路径攻击者通常看不到回复,而在路径上的攻击者可以观察经过其所在位置的流量。处于同一本地网络中只是其中一种可能情况,并非所有在路径攻击都发生在同一本地网络中。即使有人能够观察数据包,经过正确身份验证的加密仍然重要。
ARP 和 DNS 欺骗改变的是不同信息
ARP 把 IPv4 地址连接到本地网络上的链路层地址。虚假的 ARP 信息可能误导本地投递。DNS 把名称映射到记录,包括地址;虚假的 DNS 回复可能误导名称查询。两者都不只是改变 IP 数据包的源字段。
这些机制可能在一次事件中同时出现,但需要不同的控制措施。本地网络防护应对虚假 ARP 映射。在信任链有效的情况下,DNSSEC 会验证签名的 DNS 数据,如RFC 4033所述。源过滤检查 IP 流量声称从哪里发出。一种控制措施无法完成这三项工作。
从你实际看到的流量开始
来自许多服务的未请求回复,提示可能存在反射模式。一个繁忙服务器收到直接请求,可能面对的是另一种问题。出人意料的名称查询或本地地址映射,需要单独调查。日志中的地址是需要检查的证据,不是某个人身份的证明。
要了解基础解释,请阅读IP 欺骗改变了什么、没有改变什么。要把这些区别转化为防御措施,请继续阅读源验证、身份验证和服务保护。