
Vrste napada lažiranjem IP adrese
Razlikujte refleksiju, amplifikaciju i direktno preplavljivanje prometom, pa pogledajte zašto lažiranje ARP-a, lažiranje DNS-a i botneti opisuju različite stvari.
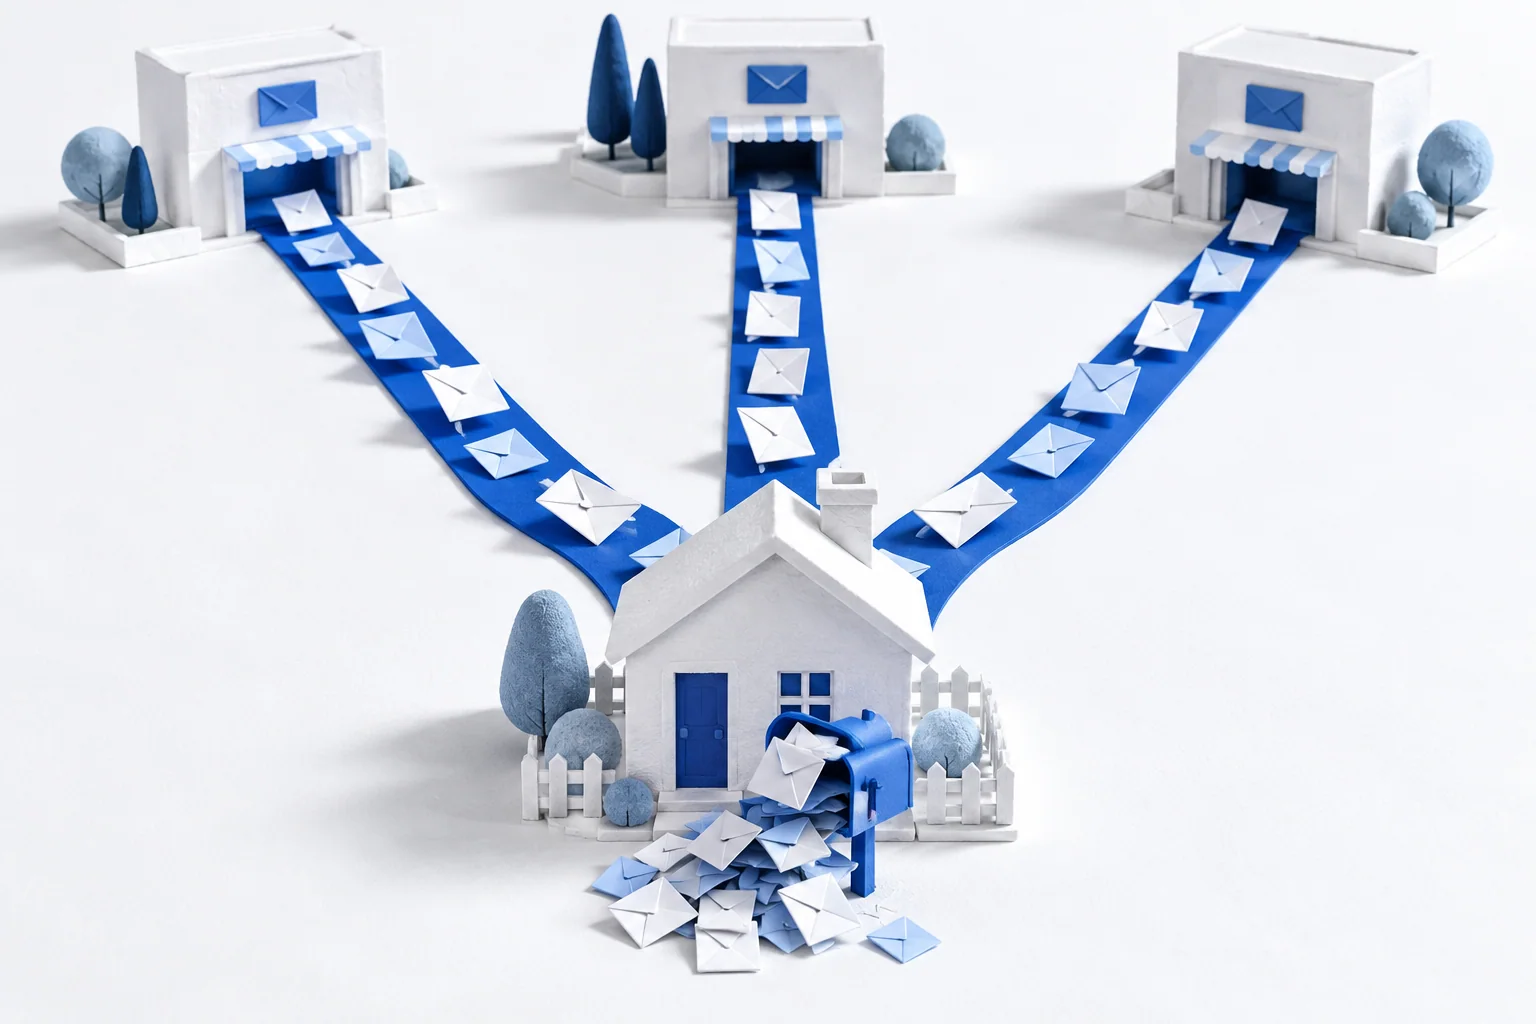
Više usluga može slati odgovore na adresu koja ih nikada nije zatražila. Refleksija usmjerava opterećenje prema primaocu koji u tome ne učestvuje.
Ne mijenja svaki napad opisan kao „spoofing“ IP adresu i ne koristi svako preplavljivanje prometom lažirane adrese. Najjasniji način da se razumije incident jeste postaviti dva pitanja: koje su informacije krivotvorene i kamo je promet otišao?
Refleksija: odgovor ide nekome drugom
Zamislite zahtjeve poslane prema više usluga, pri čemu svi nose adresu jedne nepovezane osobe kao povratnu adresu. Usluge šalju svoje odgovore toj osobi. Usluge su reflektori, a osoba koja prima neželjene odgovore je žrtva.
U mreži lažirana izvorišna IP adresa može proizvesti ovaj učinak kada usluga odgovori bez prethodne provjere može li pošiljalac primati promet na navedenoj adresi. Ako mali zahtjev izazove veći odgovor, refleksija ujedno pojačava promet. RFC 5358 objašnjava kako se otvoreni rekurzivni DNS serveri mogu zloupotrijebiti na taj način. Refleksija se odnosi na smjer odgovora, a amplifikacija na njihovu veličinu. Povezane su, ali nisu zamjenjivi pojmovi.
Direktno preplavljivanje: previše prometa stiže do mete
Direktno preplavljivanje šalje promet samoj meti kako bi potrošilo resurse za održavanje stanja veza, procesorski kapacitet ili propusnost. Neki takvi napadi koriste lažne izvorišne adrese. Drugi dolaze s kompromitiranih uređaja koji koriste svoje stvarne adrese.
„Distribuirano uskraćivanje usluge“, odnosno DDoS, opisuje napad koji dolazi iz više izvora i narušava dostupnost. To ne znači da ti izvori moraju biti lažirani. Botnet je skup kompromitiranih uređaja, a ne zasebna vrsta lažiranja IP adrese. Blokiranje lažnih izvora pomaže, ali ne zaustavlja sav DDoS promet.
Predstavljanje kao pouzdan izvor
Usluga može dodijeliti privilegije zato što promet izgleda kao da dolazi s poznate adrese. Lažirani izvor može imati ulogu u iskorištavanju tog povjerenja, ali ne uspostavlja automatski upotrebljivu sesiju. Napadač se i dalje suočava s provjerama veze u protokolu i svakom autentifikacijom koju aplikacija primjenjuje.
Opisi ponekad razlikuju „slijepe“ napade od napada u kojima pošiljalac može posmatrati razmjenu. Korisna razlika je vidljivost: napadač izvan putanje obično ne može vidjeti odgovore, dok napadač na putanji može posmatrati promet koji prolazi kroz njegovu poziciju. Prisustvo na istoj lokalnoj mreži jedna je moguća situacija, a ne definicija svih napada na putanji. Pravilno autentificirano šifriranje važno je i kada neko može posmatrati pakete.
Lažiranje ARP-a i DNS-a mijenja različite informacije
ARP povezuje IPv4 adresu s adresom sloja podatkovne veze na lokalnoj mreži. Lažne ARP informacije mogu pogrešno usmjeriti lokalnu isporuku. DNS povezuje nazive sa zapisima, uključujući adrese; lažni DNS odgovori mogu pogrešno usmjeriti pretragu naziva. Nijedan od tih postupaka nije jednostavno mijenjanje polja izvorišne adrese u IP paketu.
Ovi mehanizmi mogu se pojaviti zajedno u jednom incidentu, ali zahtijevaju različite kontrole. Zaštite lokalne mreže rješavaju lažna ARP povezivanja. DNSSEC provjerava potpisane DNS podatke tamo gdje je lanac povjerenja valjan, kako je opisano u RFC 4033. Filtriranje izvora provjerava odakle IP promet tvrdi da potječe. Jedna kontrola ne obavlja sva tri posla.
Počnite od prometa koji zaista vidite
Nezatraženi odgovori brojnih usluga upućuju na obrazac refleksije. Zauzet server koji prima direktne zahtjeve možda se suočava s drugačijim problemom. Neočekivana pretraga naziva ili lokalno povezivanje adresa zahtijeva zasebnu istragu. Adresa u zapisniku je dokaz koji treba ispitati, a ne potvrda nečijeg identiteta.
Za osnovno objašnjenje pročitajte šta lažiranje IP adrese mijenja, a šta ne mijenja. Da biste te razlike pretvorili u odbranu, nastavite s provjerom izvora, autentifikacijom i zaštitom usluga.
Podijelite svoje mišljenje
Prijavite se postojećim računom da biste ostavili komentar.