
Tipi di attacchi di IP spoofing
Distingui riflessione, amplificazione e flooding diretto, poi scopri perché ARP spoofing, DNS spoofing e botnet descrivono fenomeni diversi.
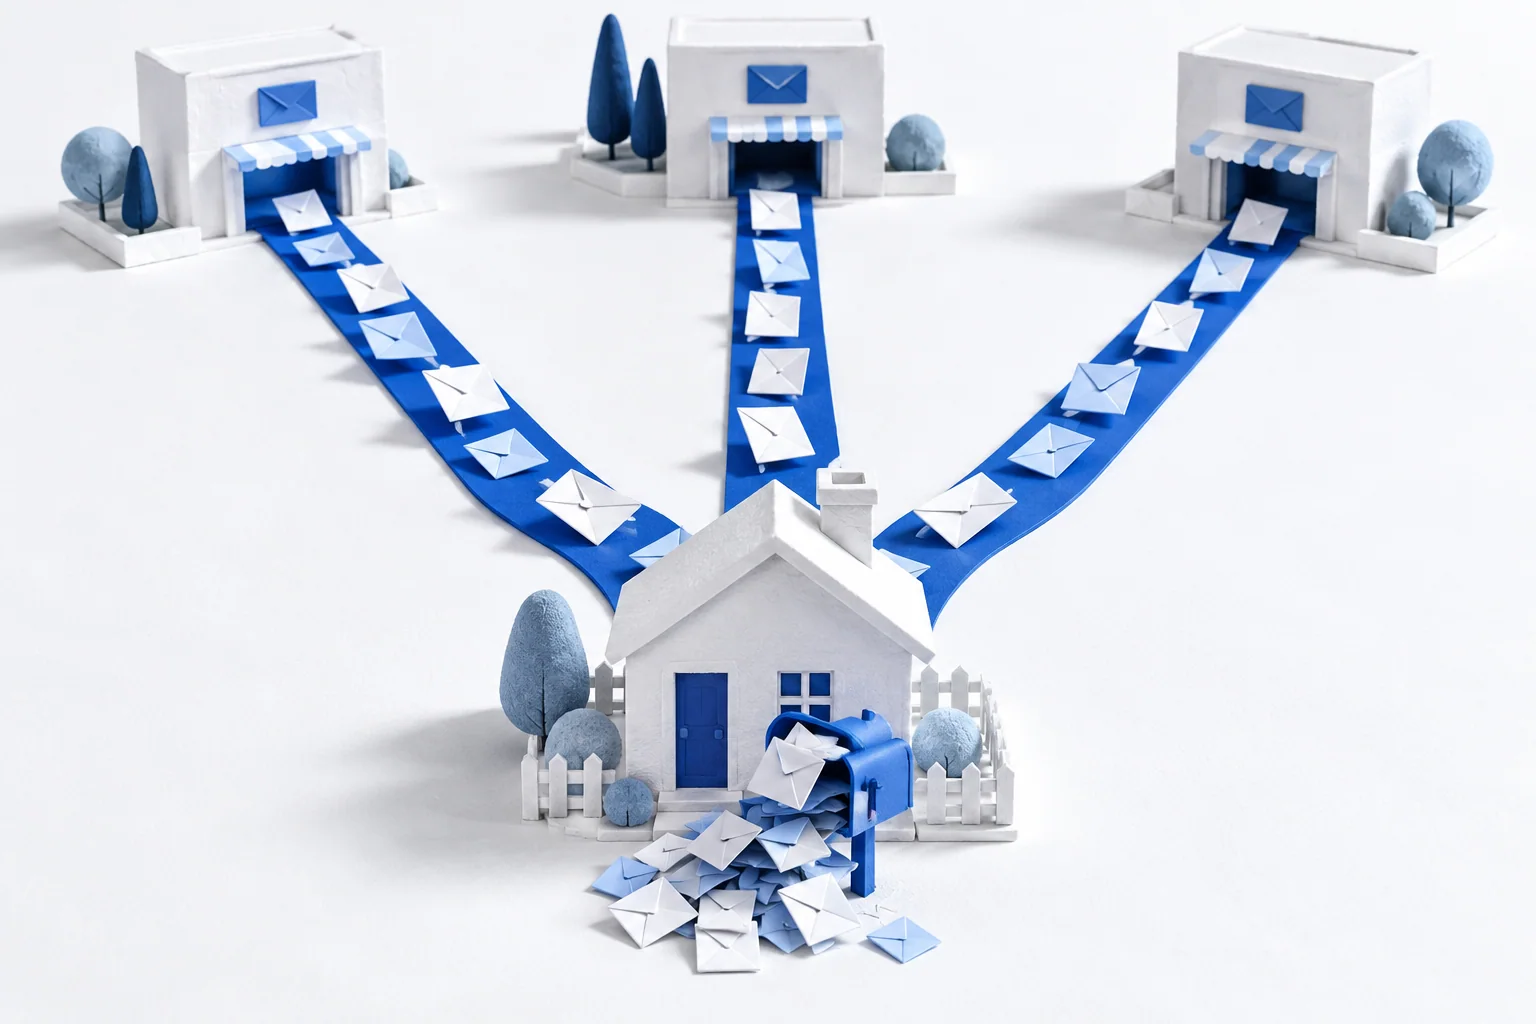
Più servizi possono inviare risposte a un indirizzo che non le ha mai richieste. La riflessione dirige il carico verso un destinatario estraneo.
Non tutti gli attacchi descritti come «spoofing» modificano un indirizzo IP, e non tutti i flussi eccessivi di traffico usano indirizzi falsificati. Il modo più chiaro per comprendere un incidente è porsi due domande: quali informazioni sono state falsificate e dove è andato il traffico?
Riflessione: la risposta va a qualcun altro
Immagina richieste inviate a più servizi, tutte con l’indirizzo di una persona estranea indicato come indirizzo a cui rispondere. I servizi inviano le risposte a quella persona. I servizi sono i riflettori; chi riceve le risposte indesiderate è la vittima.
In una rete, un IP sorgente falsificato può produrre questo effetto quando un servizio risponde senza prima accertarsi che il mittente possa ricevere traffico all’indirizzo dichiarato. Se una piccola richiesta provoca una risposta più grande, la riflessione amplifica anche il traffico. La RFC 5358 spiega come i server DNS ricorsivi aperti possano essere sfruttati in questo modo. La riflessione riguarda la direzione delle risposte; l’amplificazione riguarda la loro dimensione. Sono fenomeni collegati, ma non intercambiabili.
Flooding diretto: troppo traffico raggiunge il bersaglio
Un flooding diretto invia traffico al bersaglio stesso per consumare le risorse che mantengono lo stato delle connessioni, la capacità di elaborazione o la larghezza di banda. Alcuni attacchi di questo tipo usano indirizzi sorgente falsi. Altri provengono da dispositivi compromessi che usano i propri indirizzi reali.
«Negazione del servizio distribuita», o DDoS, descrive un attacco proveniente da più sorgenti che compromette la disponibilità. Non significa che queste sorgenti debbano essere falsificate. Una botnet è un insieme di dispositivi compromessi, non un tipo distinto di IP spoofing. Bloccare le sorgenti false aiuta, ma non ferma tutto il traffico DDoS.
Impersonare una sorgente fidata
Un servizio può concedere privilegi perché il traffico sembra provenire da un indirizzo conosciuto. Una sorgente falsificata può contribuire a sfruttare questa fiducia, ma non stabilisce automaticamente una sessione utilizzabile. L’aggressore deve comunque fare i conti con i controlli di connessione del protocollo e con l’eventuale autenticazione applicativa.
Le descrizioni distinguono talvolta gli attacchi «alla cieca» da quelli in cui il mittente può osservare lo scambio. La distinzione utile è la visibilità: un aggressore fuori dal percorso normalmente non può vedere le risposte, mentre uno lungo il percorso può osservare il traffico che passa dalla sua posizione. Trovarsi nella stessa rete locale è una situazione possibile, non la definizione di tutti gli attacchi lungo il percorso. Una cifratura correttamente autenticata resta importante anche quando qualcuno può osservare i pacchetti.
ARP spoofing e DNS spoofing modificano informazioni diverse
ARP associa un indirizzo IPv4 a un indirizzo del livello di collegamento in una rete locale. Informazioni ARP false possono deviare la consegna locale. DNS associa nomi a record, compresi gli indirizzi; risposte DNS false possono deviare una risoluzione del nome. Nessuno dei due fenomeni consiste semplicemente nel cambiare il campo sorgente di un pacchetto IP.
Questi meccanismi possono comparire insieme in un incidente, ma richiedono controlli diversi. Le protezioni della rete locale contrastano le associazioni ARP false. DNSSEC convalida i dati DNS firmati quando la catena di fiducia è valida, come descritto nella RFC 4033. Il filtraggio delle sorgenti controlla da dove il traffico IP dichiara di provenire. Un solo controllo non svolge tutti e tre i compiti.
Parti dal traffico che osservi davvero
Risposte non richieste da molti servizi suggeriscono uno schema di riflessione. Un server sovraccarico che riceve richieste dirette può avere un problema diverso. Una risoluzione del nome o un’associazione di indirizzi locali inattesa richiede un’indagine specifica. Un indirizzo in un log è un elemento da esaminare, non una prova dell’identità di una persona.
Per la spiegazione di base, leggi che cosa cambia l’IP spoofing e che cosa non cambia. Per tradurre queste distinzioni in una difesa, prosegui con convalida delle sorgenti, autenticazione e protezione dei servizi.
Condividi il tuo punto di vista
Accedi con un account esistente per lasciare un commento.