
IP 스푸핑 공격의 유형
반사, 증폭, 직접 플러딩을 구분하고, ARP 스푸핑과 DNS 스푸핑, 봇넷이 서로 다른 대상을 설명하는 이유를 살펴봅니다.
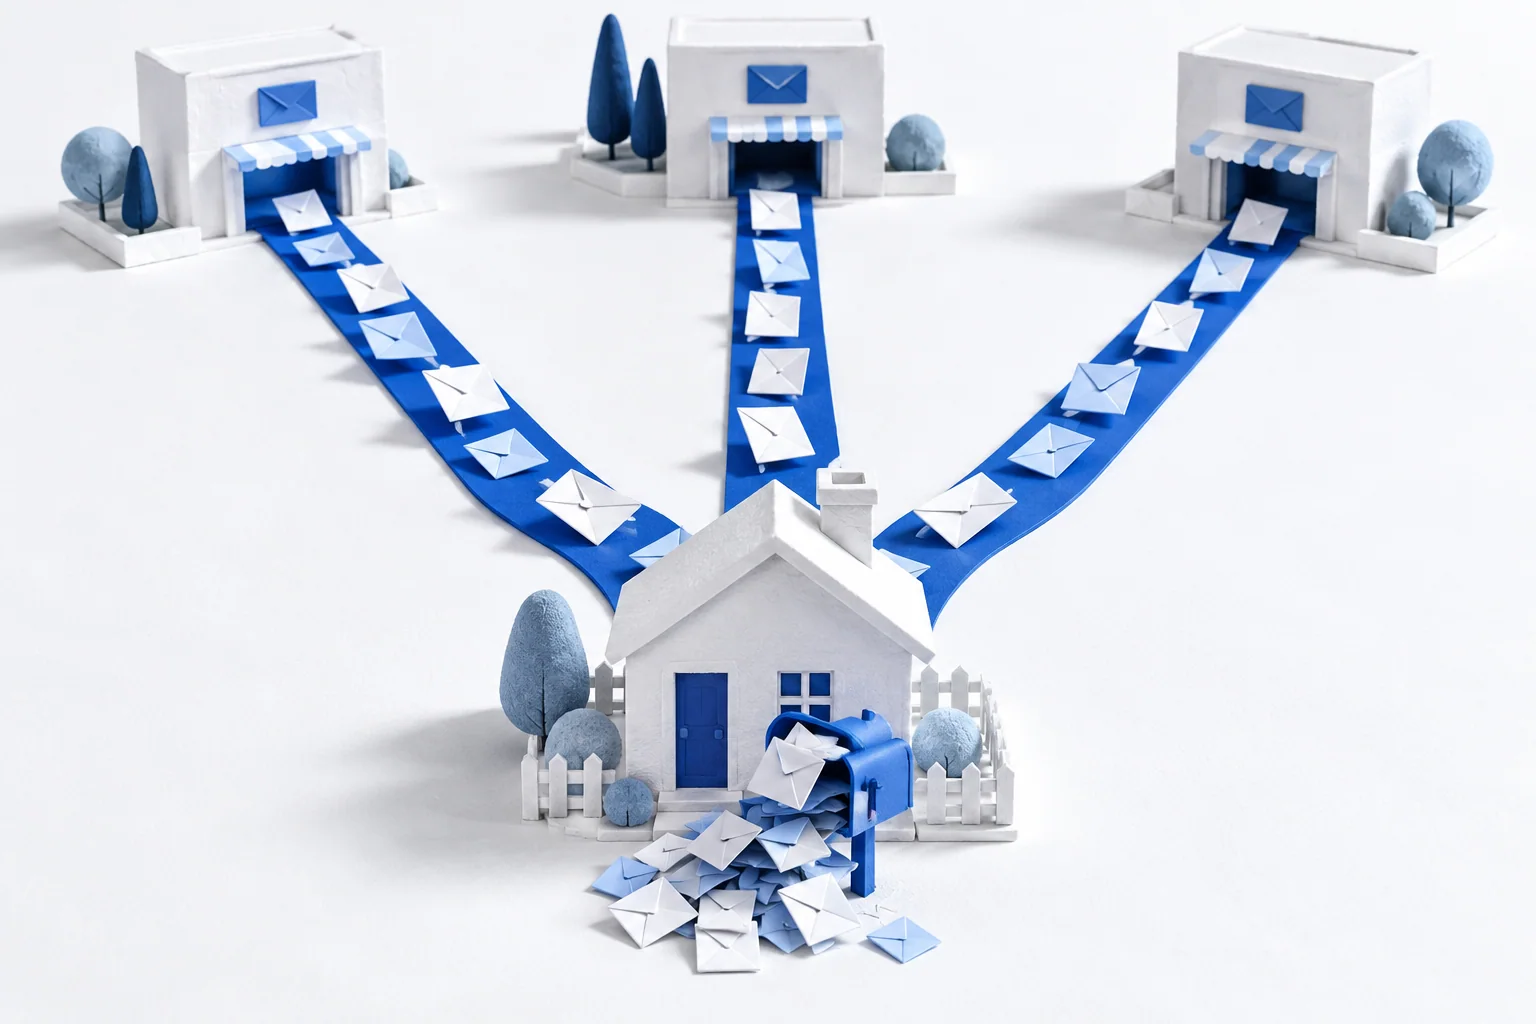
여러 서비스가 요청한 적 없는 주소로 응답을 보낼 수 있습니다. 반사는 그 부담을 무관한 수신자에게 향하게 합니다.
‘스푸핑’이라고 불리는 모든 공격이 IP 주소를 바꾸는 것은 아니며, 모든 트래픽 폭주가 위조 주소를 사용하는 것도 아닙니다. 사건을 가장 명확하게 이해하려면 두 가지를 물어야 합니다. 무엇이 위조되었고, 트래픽은 어디로 갔을까요?
반사: 응답이 다른 사람에게 간다
여러 서비스로 보낸 요청에 모두 무관한 한 사람의 주소가 회신 주소로 들어 있다고 생각해 보세요. 서비스들은 그 사람에게 응답을 보냅니다. 서비스는 반사체가 되고, 원치 않는 응답을 받는 사람은 피해자가 됩니다.
네트워크에서는 발신자가 자신이 주장한 주소에서 트래픽을 받을 수 있는지 확인하지 않고 서비스가 응답할 때, 위조된 출발지 IP가 이러한 결과를 만들 수 있습니다. 작은 요청이 더 큰 응답을 유발하면 반사는 트래픽을 증폭하기도 합니다. RFC 5358은 개방형 재귀 DNS 서버가 이런 방식으로 악용될 수 있음을 설명합니다. 반사는 응답의 방향에 관한 것이고, 증폭은 응답의 크기에 관한 것입니다. 서로 관련이 있지만 같은 의미로 바꿔 쓸 수는 없습니다.
직접 플러딩: 과도한 트래픽이 표적에 도달한다
직접 플러딩은 표적 자체에 트래픽을 보내 연결 상태를 유지하는 자원, 처리 용량 또는 대역폭을 소모시킵니다. 일부 플러딩은 거짓 출발지 주소를 사용합니다. 반면 침해된 기기가 자신의 실제 주소로 보내는 경우도 있습니다.
‘분산 서비스 거부’, 즉 DDoS는 여러 출발지에서 발생해 가용성을 방해하는 공격을 뜻합니다. 그 출발지가 반드시 위조되어야 한다는 뜻은 아닙니다. 봇넷은 침해된 기기의 집합이며, 별개의 IP 스푸핑 유형이 아닙니다. 거짓 출발지를 차단하면 도움이 되지만, 모든 DDoS 트래픽이 멈추지는 않습니다.
신뢰받는 출발지로 가장하기
서비스는 트래픽이 익숙한 주소에서 오는 것처럼 보인다는 이유로 권한을 줄 수 있습니다. 위조 출발지는 이러한 신뢰를 악용하는 데 관련될 수 있지만, 자동으로 사용 가능한 세션을 만들어 주지는 않습니다. 공격자는 여전히 프로토콜의 연결 검사와 애플리케이션에 적용된 인증을 통과해야 합니다.
설명에 따라 ‘블라인드’ 공격과 발신자가 교환 과정을 관찰할 수 있는 공격을 구분하기도 합니다. 유용한 구분 기준은 가시성입니다. 경로 밖에 있는 공격자는 보통 응답을 볼 수 없지만, 경로상에 있는 공격자는 자신의 위치를 통과하는 트래픽을 관찰할 수 있습니다. 같은 로컬 네트워크에 있다는 것은 가능한 상황 중 하나일 뿐, 모든 경로상 공격의 정의는 아닙니다. 누군가 패킷을 관찰할 수 있더라도 올바르게 인증된 암호화는 여전히 중요합니다.
ARP와 DNS 스푸핑은 서로 다른 정보를 바꾼다
ARP는 로컬 네트워크에서 IPv4 주소를 링크 계층 주소에 연결합니다. 거짓 ARP 정보는 로컬 전달 경로를 잘못 이끌 수 있습니다. DNS는 이름을 주소 등을 포함한 레코드에 대응시킵니다. 거짓 DNS 응답은 이름 조회를 잘못된 방향으로 이끌 수 있습니다. 어느 쪽도 단순히 IP 패킷의 출발지 필드를 바꾸는 행위와 같지 않습니다.
이러한 메커니즘은 한 사건에서 함께 나타날 수 있지만, 서로 다른 통제 수단이 필요합니다. 로컬 네트워크 보호는 거짓 ARP 매핑에 대응합니다. DNSSEC는 신뢰 체인이 유효할 때 서명된 DNS 데이터를 검증하며, 이는 RFC 4033에 설명되어 있습니다. 출발지 필터링은 IP 트래픽이 어디에서 왔다고 주장하는지 확인합니다. 하나의 통제 수단이 이 세 가지 일을 모두 수행하지는 않습니다.
실제로 보이는 트래픽에서 시작하기
여러 서비스에서 요청하지 않은 응답이 도착한다면 반사 패턴을 의심할 수 있습니다. 직접 요청을 받아 바쁜 서버는 다른 문제에 처했을 수 있습니다. 예상 밖의 이름 조회나 로컬 주소 매핑은 별도로 조사해야 합니다. 로그에 있는 주소는 검토할 증거이지, 어떤 사람의 신원을 증명하는 것은 아닙니다.
기본 설명이 필요하다면 IP 스푸핑이 바꾸는 것과 바꾸지 않는 것을 읽어 보세요. 이러한 구분을 방어에 적용하려면 출발지 검증, 인증, 서비스 보호를 이어서 살펴보세요.
이 글에 의견 남기기
기존 계정으로 로그인하면 댓글을 남길 수 있습니다.