
Tipos de ataques de suplantación de IP
Distingue entre reflexión, amplificación e inundación directa, y descubre por qué la suplantación ARP, la suplantación DNS y las botnets describen cosas diferentes.
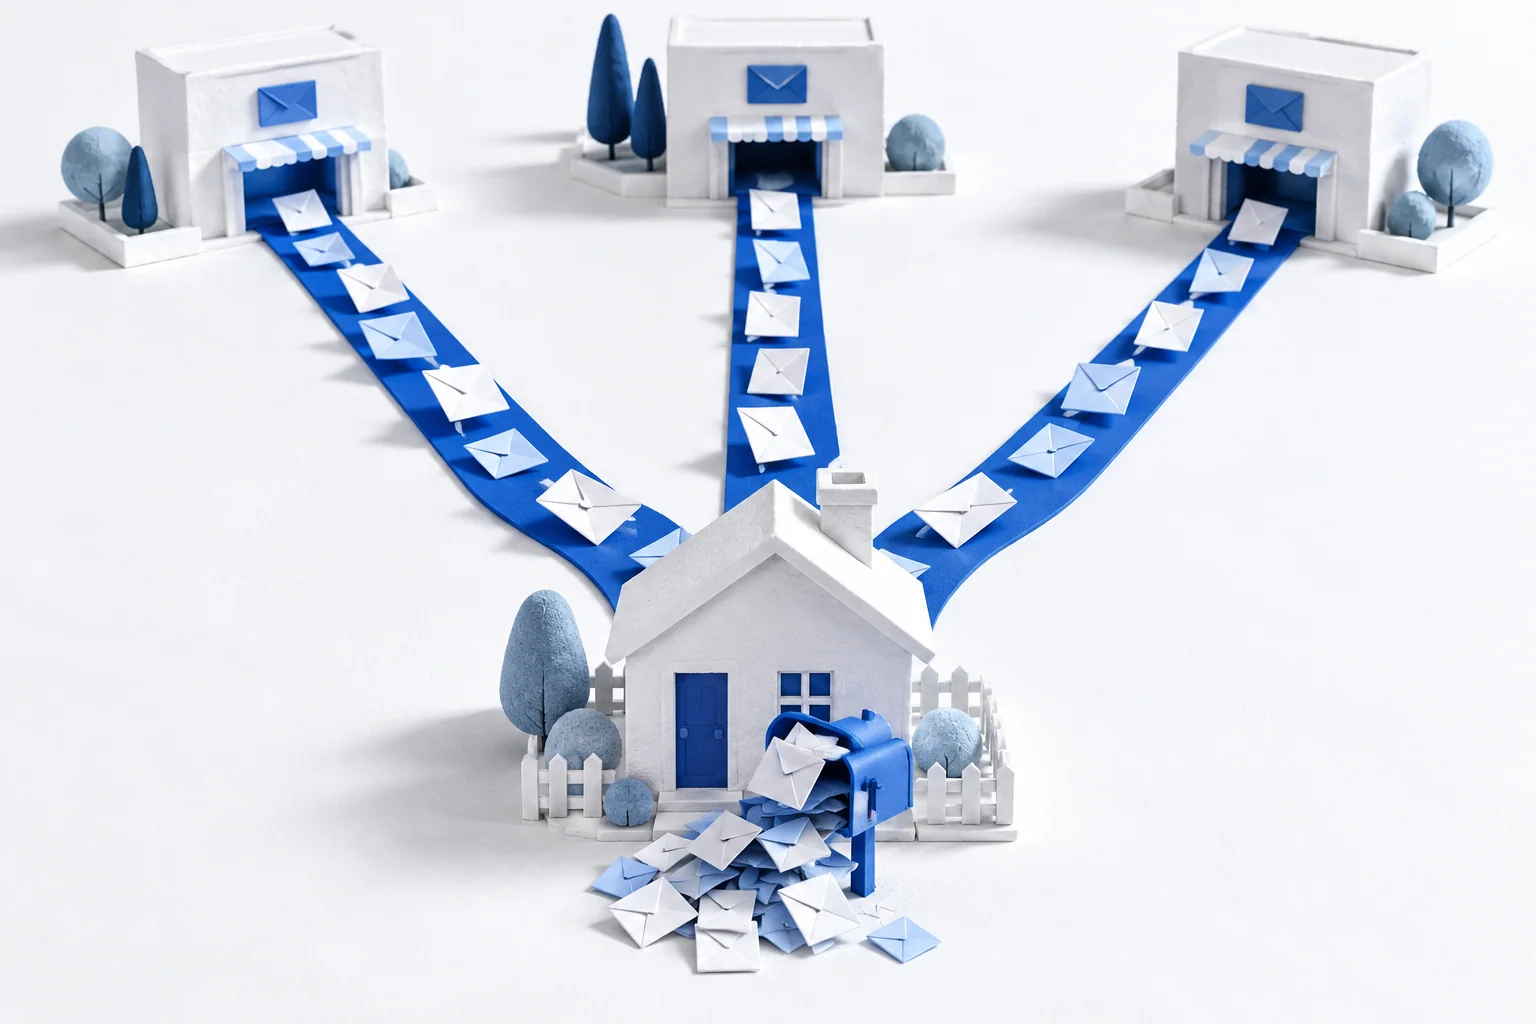
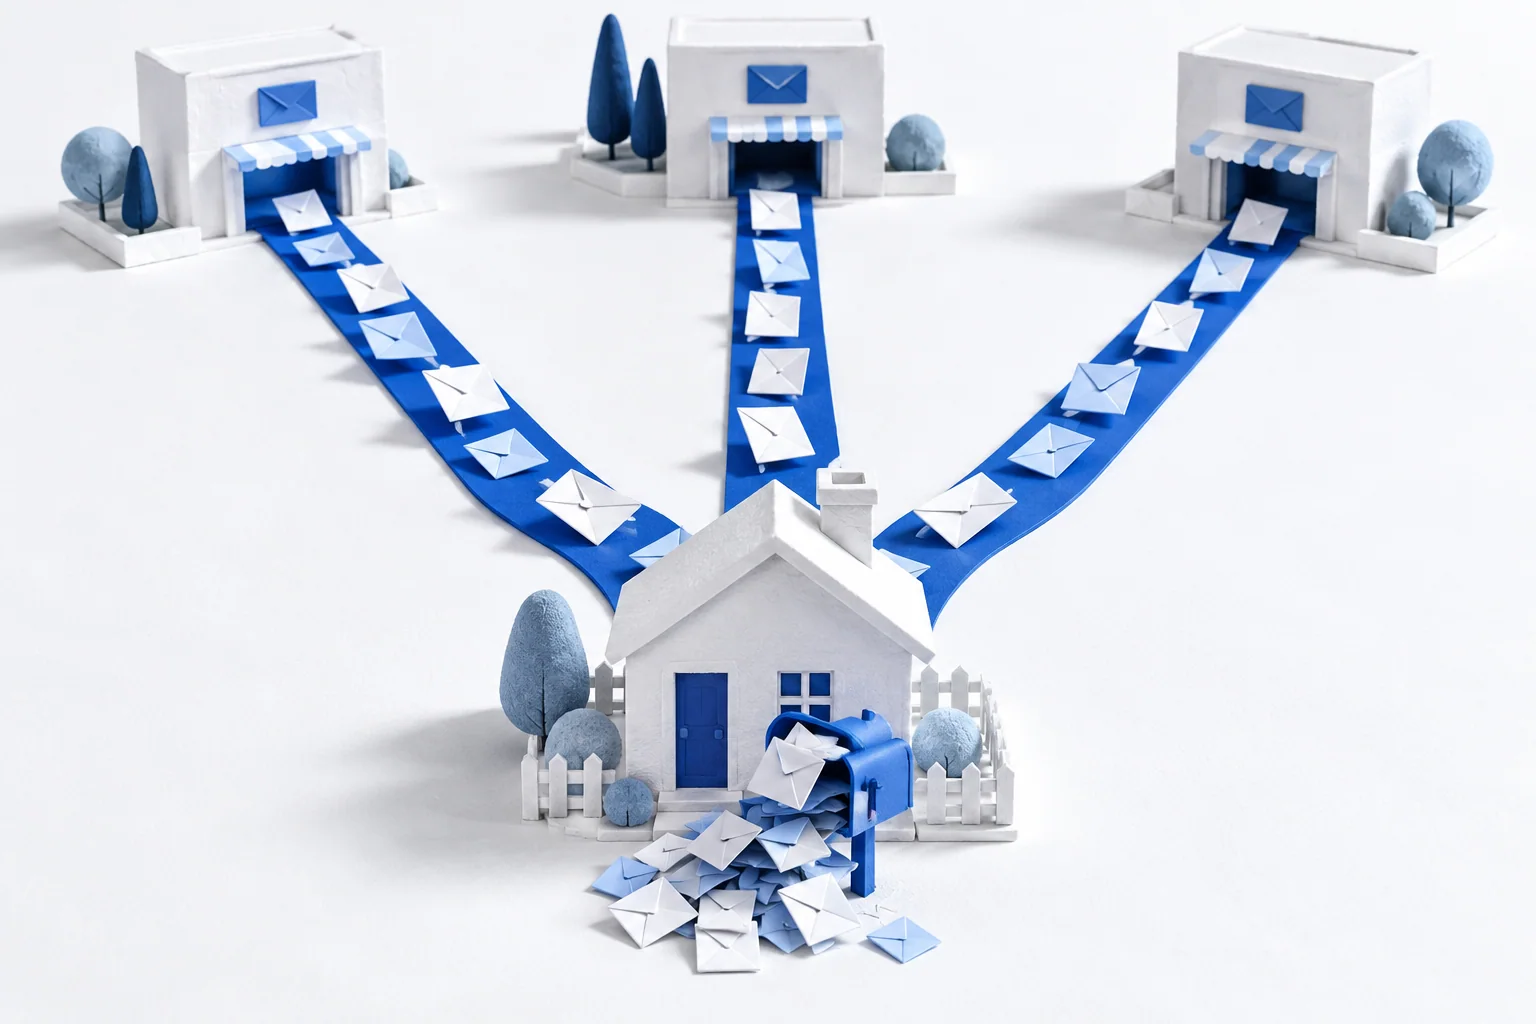
Varios servicios pueden enviar respuestas a una dirección que nunca las solicitó. La reflexión dirige la carga hacia un destinatario ajeno.
No todo ataque descrito como «suplantación» cambia una dirección IP, y no toda inundación de tráfico utiliza direcciones falsificadas. La forma más clara de entender un incidente es hacer dos preguntas: ¿qué información se falsificó y adónde fue el tráfico?
Reflexión: la respuesta va a otra persona
Imagina solicitudes enviadas a varios servicios, todas con la dirección de retorno de una persona ajena. Los servicios envían sus respuestas a esa persona. Los servicios son reflectores; quien recibe las respuestas no deseadas es la víctima.
En una red, una IP de origen falsificada puede producir este efecto cuando un servicio responde sin establecer antes que el remitente puede recibir tráfico en la dirección declarada. Si una solicitud pequeña provoca una respuesta mayor, la reflexión también amplifica el tráfico. El RFC 5358 explica cómo pueden abusarse los servidores DNS recursivos abiertos. La reflexión trata de la dirección de las respuestas; la amplificación, de su tamaño. Están relacionadas, pero no son intercambiables.
Inundación directa: llega demasiado tráfico al objetivo
Una inundación directa envía tráfico al propio objetivo para consumir el estado de las conexiones, la capacidad de procesamiento o el ancho de banda. Algunas inundaciones usan direcciones de origen falsas. Otras proceden de dispositivos comprometidos que utilizan sus direcciones reales.
«Denegación de servicio distribuida», o DDoS, describe un ataque que procede de múltiples fuentes y altera la disponibilidad. No significa que esas fuentes deban estar falsificadas. Una botnet es un conjunto de dispositivos comprometidos; no es un tipo distinto de suplantación de IP. Bloquear las fuentes falsas ayuda, pero no detiene todo el tráfico DDoS.
Suplantar una fuente de confianza
Un servicio puede conceder privilegios porque el tráfico parece proceder de una dirección conocida. Una fuente falsificada puede ser relevante para explotar esa confianza, pero no establece automáticamente una sesión utilizable. El atacante aún debe afrontar las comprobaciones de conexión del protocolo y la autenticación de la aplicación.
A veces las descripciones distinguen los ataques «a ciegas» de aquellos en los que el remitente puede observar el intercambio. La distinción útil es la visibilidad: un atacante fuera de la ruta normalmente no puede ver las respuestas, mientras que uno situado en la ruta puede observar el tráfico que pasa por su posición. Estar en la misma red local es una situación posible, no la definición de todos los ataques en ruta. El cifrado correctamente autenticado sigue siendo importante incluso cuando alguien puede observar los paquetes.
La suplantación ARP y DNS cambia información diferente
ARP relaciona una dirección IPv4 con una dirección de capa de enlace en una red local. La información ARP falsa puede desviar la entrega local. DNS asigna nombres a registros, incluidas direcciones; las respuestas DNS falsas pueden desviar una consulta de nombres. Ninguna de las dos cosas consiste simplemente en cambiar el campo de origen de un paquete IP.
Estos mecanismos pueden aparecer juntos en un incidente, pero requieren controles distintos. Las protecciones de la red local abordan las asignaciones ARP falsas. DNSSEC valida los datos DNS firmados cuando la cadena de confianza es válida, como se describe en el RFC 4033. El filtrado de origen comprueba de dónde afirma proceder el tráfico IP. Un solo control no realiza las tres funciones.
Empieza por el tráfico que realmente ves
Las respuestas no solicitadas de muchos servicios sugieren un patrón de reflexión. Un servidor ocupado que recibe solicitudes directas puede afrontar un problema diferente. Una consulta de nombres o una asignación de dirección local inesperada requiere su propia investigación. Una dirección en un registro es una evidencia que debe examinarse, no una prueba de la identidad de una persona.
Para la explicación básica, lee qué cambia la suplantación de IP y qué no. Para convertir estas distinciones en una defensa, continúa con validación de origen, autenticación y protección de servicios.