
Types d’attaques par usurpation d’adresse IP
Distinguez la réflexion, l’amplification et l’inondation directe, puis voyez pourquoi l’usurpation ARP, l’usurpation DNS et les botnets désignent des réalités différentes.
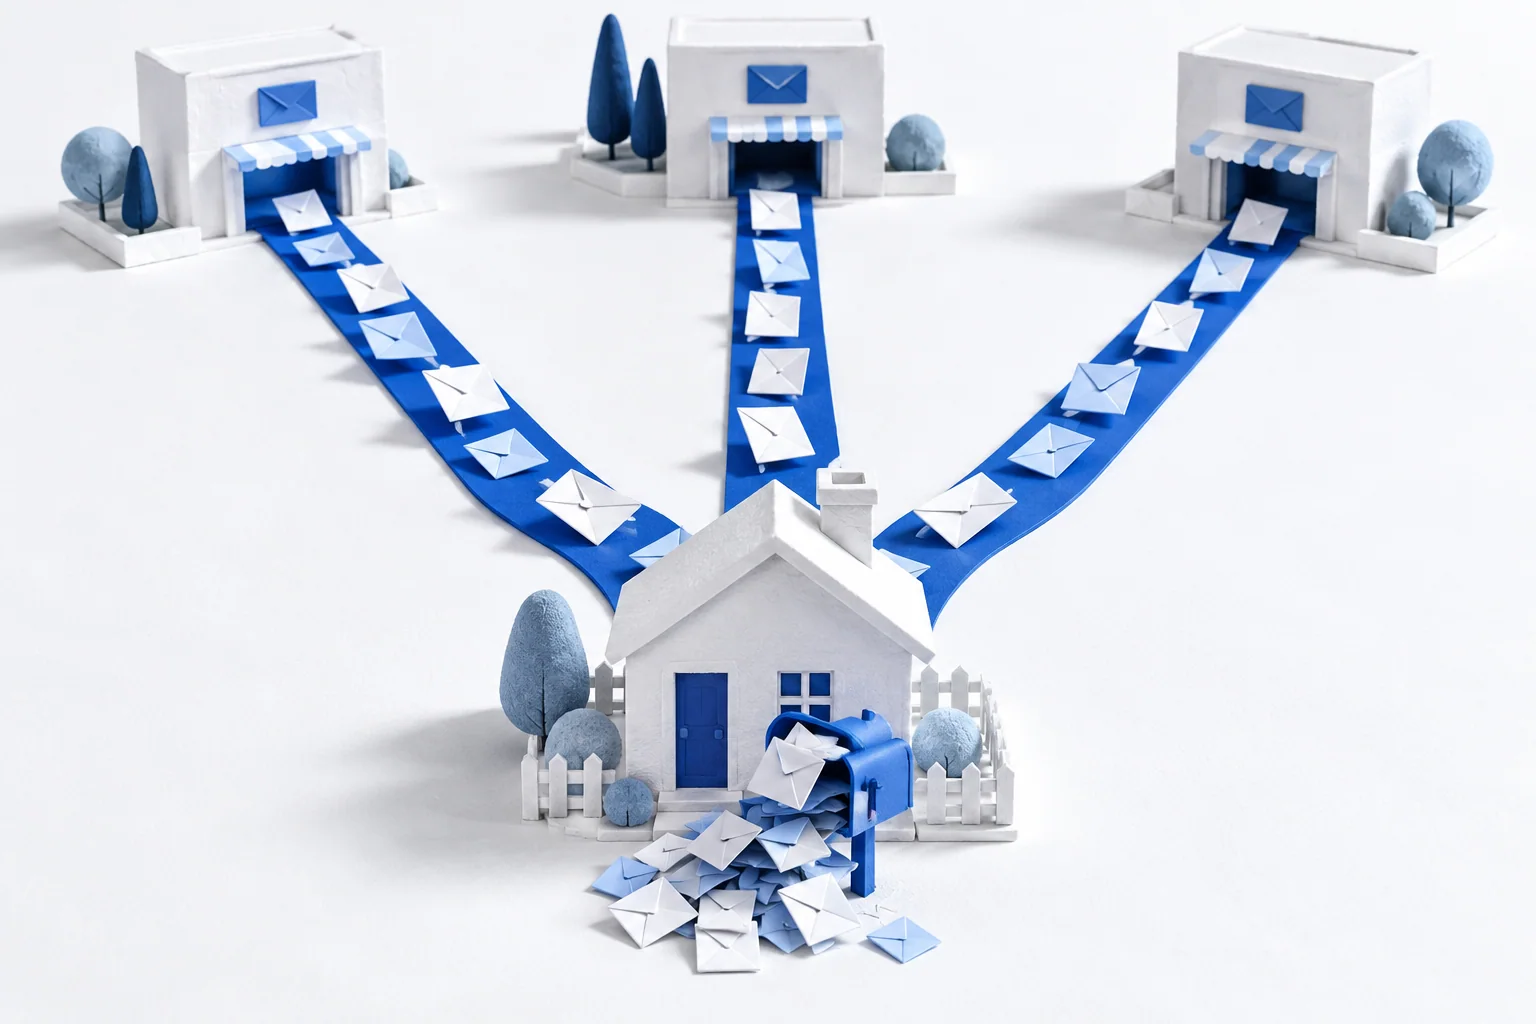
Plusieurs services peuvent envoyer des réponses à une adresse qui ne les a jamais demandées. La réflexion dirige la charge vers un destinataire qui n’est pas impliqué.
Toutes les attaques qualifiées d’« usurpation » ne modifient pas une adresse IP, et toutes les inondations de trafic n’utilisent pas d’adresses falsifiées. Pour comprendre clairement un incident, posez deux questions : quelle information a été falsifiée et où le trafic est-il allé ?
Réflexion : la réponse va à quelqu’un d’autre
Imaginez des requêtes envoyées à plusieurs services, portant toutes l’adresse d’une personne non impliquée comme adresse de retour. Les services lui envoient leurs réponses. Les services sont les réflecteurs ; la personne qui reçoit les réponses indésirables est la victime.
Dans un réseau, une adresse IP source falsifiée peut produire cet effet lorsqu’un service répond sans vérifier d’abord que l’expéditeur peut recevoir du trafic à l’adresse revendiquée. Si une petite requête déclenche une réponse plus volumineuse, la réflexion amplifie aussi le trafic. La RFC 5358 explique comment des serveurs DNS récursifs ouverts peuvent être exploités de cette façon. La réflexion concerne la direction des réponses ; l’amplification concerne leur taille. Elles sont liées, mais ne sont pas interchangeables.
Inondation directe : trop de trafic atteint la cible
Une inondation directe envoie le trafic vers la cible elle-même afin de consommer l’état des connexions, la capacité de traitement ou la bande passante. Certaines inondations utilisent de fausses adresses sources. D’autres proviennent d’appareils compromis qui utilisent leurs adresses réelles.
« Déni de service distribué », ou DDoS, décrit une attaque provenant de plusieurs sources et perturbant la disponibilité. Cela ne signifie pas que ces sources doivent être falsifiées. Un botnet est un ensemble d’appareils compromis ; ce n’est pas un type distinct d’usurpation IP. Bloquer les fausses sources aide, mais n’arrête pas tout le trafic DDoS.
Imiter une source de confiance
Un service peut accorder des privilèges parce que le trafic semble provenir d’une adresse familière. Une source falsifiée peut contribuer à exploiter cette confiance, mais elle n’établit pas automatiquement une session utilisable. L’attaquant doit toujours faire face aux vérifications de connexion du protocole et à l’authentification de l’application.
Les descriptions distinguent parfois les attaques « en aveugle » des attaques dans lesquelles l’expéditeur peut observer l’échange. La distinction utile est la visibilité : un attaquant hors chemin ne peut normalement pas voir les réponses, tandis qu’un attaquant sur le chemin peut observer le trafic qui passe par sa position. Être sur le même réseau local est une situation possible, pas la définition de toutes les attaques sur le chemin. Un chiffrement correctement authentifié reste important même lorsque quelqu’un peut observer les paquets.
Les usurpations ARP et DNS modifient des informations différentes
ARP relie une adresse IPv4 à une adresse de couche liaison sur un réseau local. De fausses informations ARP peuvent détourner la livraison locale. Le DNS associe des noms à des enregistrements, notamment des adresses ; de fausses réponses DNS peuvent détourner une résolution de nom. Ni l’un ni l’autre ne consiste simplement à modifier le champ source d’un paquet IP.
Ces mécanismes peuvent apparaître ensemble lors d’un incident, mais ils appellent des contrôles différents. Les protections du réseau local traitent les fausses correspondances ARP. DNSSEC valide les données DNS signées lorsque la chaîne de confiance est valide, comme l’explique la RFC 4033. Le filtrage à la source vérifie l’origine revendiquée du trafic IP. Un seul contrôle n’accomplit pas ces trois tâches.
Commencez par le trafic que vous observez réellement
Des réponses non sollicitées provenant de nombreux services suggèrent un schéma de réflexion. Un serveur très chargé qui reçoit des requêtes directes peut être confronté à un problème différent. Une résolution de nom surprenante ou une correspondance d’adresse locale inhabituelle nécessite sa propre enquête. Une adresse dans un journal est un élément à examiner, pas la preuve de l’identité d’une personne.
Pour l’explication de base, lisez ce que l’usurpation IP modifie et ce qu’elle ne modifie pas. Pour transformer ces distinctions en défense, poursuivez avec la validation des sources, l’authentification et la protection des services.