
أنواع هجمات انتحال عناوين IP
ميّز بين الانعكاس والتضخيم والإغراق المباشر، ثم تعرّف إلى سبب وصف انتحال ARP وانتحال DNS وشبكات الأجهزة الروبوتية لأشياء مختلفة.
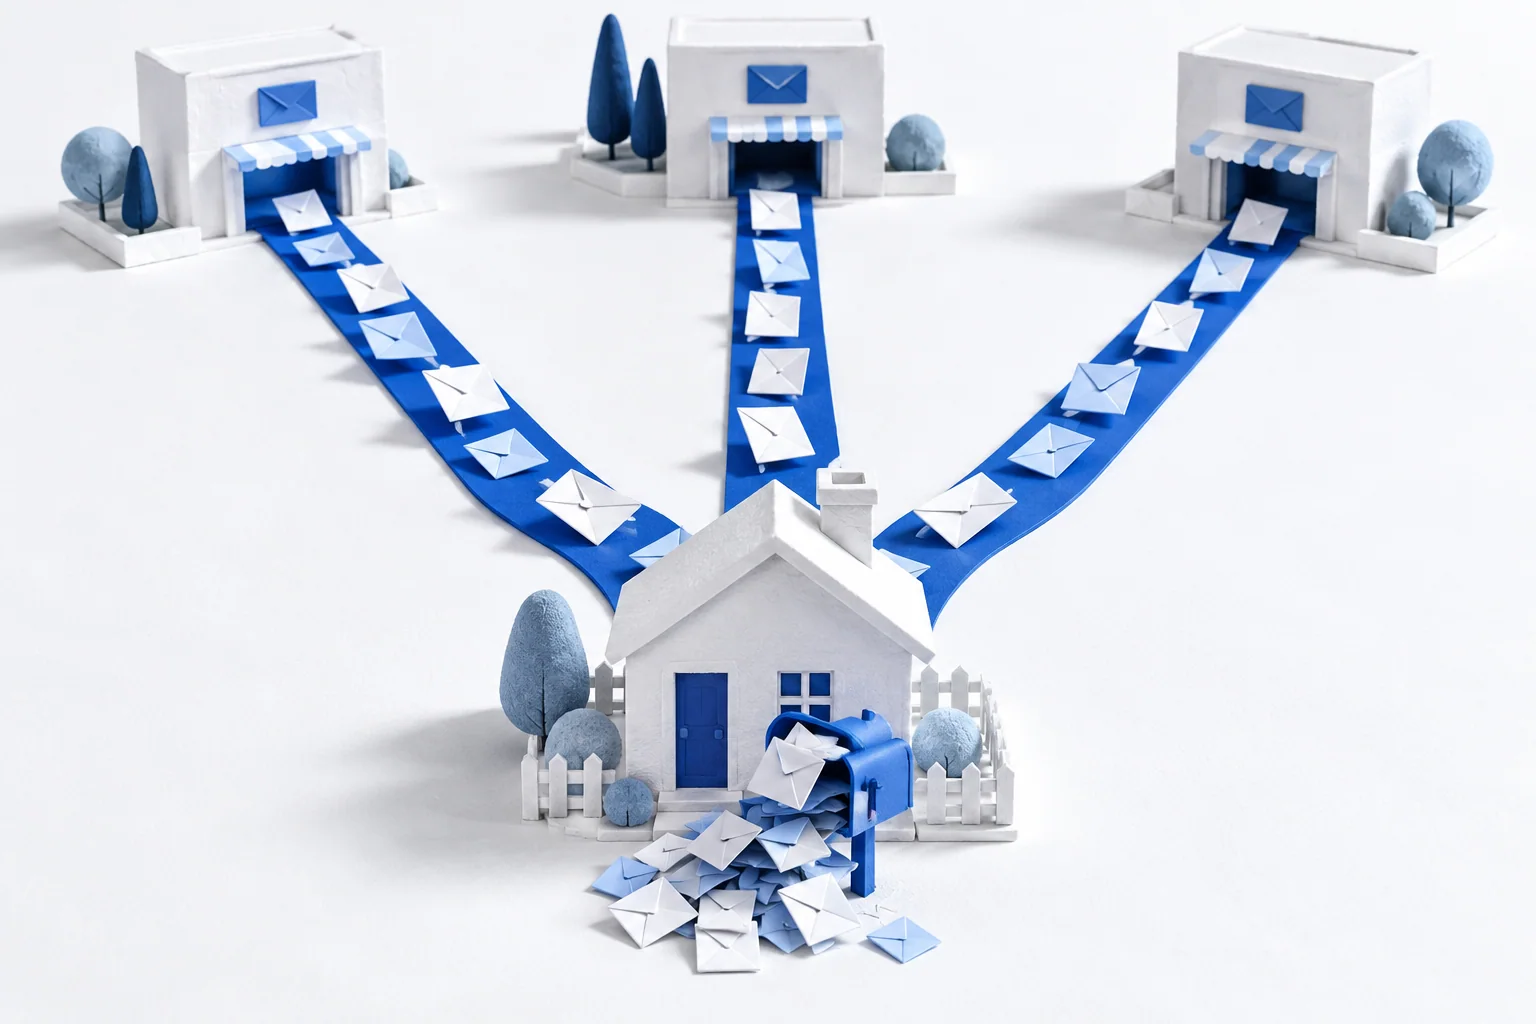
يمكن لعدة خدمات إرسال ردود إلى عنوان لم يطلبها قط. ويوجّه الانعكاس العبء نحو متلقٍّ غير معني.
ليست كل هجمة توصف بأنها «انتحال» تغيّر عنوان IP، كما أن كل إغراق لحركة المرور لا يستخدم عناوين مزوّرة. وأوضح طريقة لفهم حادثة ما هي طرح سؤالين: ما المعلومات التي زُوّرت، وإلى أين ذهبت حركة المرور؟
الانعكاس: يذهب الرد إلى شخص آخر
تخيّل إرسال طلبات إلى عدة خدمات، تحمل كلها عنوان شخص غير معني بوصفه عنوان العودة. فترسل الخدمات ردودها إلى ذلك الشخص. وتكون الخدمات عواكس، أما الشخص الذي يتلقى الردود غير المرغوبة فهو الضحية.
في الشبكة، يمكن لعنوان IP مصدر مزوّر أن ينتج هذا الأثر عندما ترد خدمة من دون التحقق أولاً من أن المرسل يستطيع استقبال حركة المرور على العنوان الذي ادعاه. وإذا أدّى طلب صغير إلى استجابة أكبر، فإن الانعكاس يضخّم حركة المرور أيضاً. يشرح RFC 5358 كيف يمكن إساءة استخدام خوادم DNS العودية المفتوحة بهذه الطريقة. فالانعكاس يتعلق باتجاه الردود، أما التضخيم فيتعلق بحجمها. وهما مرتبطان، لكن لا يمكن استبدال أحدهما بالآخر.
الإغراق المباشر: تصل حركة مرور زائدة إلى الهدف
يرسل الإغراق المباشر حركة المرور إلى الهدف نفسه لاستهلاك حالة الاتصالات، أو قدرة المعالجة، أو عرض النطاق الترددي. وتستخدم بعض هجمات الإغراق عناوين مصدر زائفة، بينما تأتي هجمات أخرى من أجهزة مخترقة تستخدم عناوينها الفعلية.
يصف مصطلح «حجب الخدمة الموزّع»، أو DDoS، هجوماً يأتي من مصادر متعددة ويعطّل الإتاحة. ولا يعني ذلك أن هذه المصادر يجب أن تكون مزوّرة. فشبكة الأجهزة الروبوتية مجموعة من الأجهزة المخترقة، وليست نوعاً منفصلاً من انتحال IP. ويساعد حجب المصادر الزائفة، لكنه لا يوقف كل حركة مرور DDoS.
انتحال مصدر موثوق
قد تمنح خدمة امتيازات لأن حركة المرور تبدو آتيةً من عنوان مألوف. ويمكن لمصدر مزوّر أن يكون ذا صلة باستغلال هذه الثقة، لكنه لا ينشئ تلقائياً جلسة قابلة للاستخدام. فما يزال على المهاجم مواجهة فحوص اتصال البروتوكول وأي مصادقة على مستوى التطبيق.
تميّز الأوصاف أحياناً بين الهجمات «العمياء» والهجمات التي يستطيع فيها المرسل مراقبة التبادل. والتمييز المفيد هنا هو مستوى الرؤية: فعادةً لا يستطيع المهاجم خارج المسار رؤية الردود، بينما يستطيع المهاجم على المسار مراقبة حركة المرور التي تمر عبر موضعه. وكون المهاجم على الشبكة المحلية نفسها أحد الأوضاع الممكنة، لكنه ليس تعريف كل هجمات المسار. ويظل التشفير الموثّق جيداً مهماً حتى عندما يستطيع شخص ما مراقبة الحزم.
يغيّر انتحال ARP وانتحال DNS معلومات مختلفة
يربط ARP عنوان IPv4 بعنوان طبقة الوصلة على شبكة محلية. ويمكن لمعلومات ARP الزائفة أن تضلّل التسليم المحلي. أما DNS فيربط الأسماء بالسجلات، بما في ذلك العناوين؛ ويمكن لإجابات DNS الزائفة أن تضلّل عملية البحث عن اسم. وليس أيٌّ منهما مجرد تغيير لحقل مصدر حزمة IP.
قد تظهر هذه الآليات معاً في حادثة واحدة، لكنها تحتاج إلى ضوابط مختلفة. فحمايات الشبكة المحلية تعالج تعيينات ARP الزائفة. ويتحقق DNSSEC من بيانات DNS الموقّعة حيث تكون سلسلة الثقة صالحة، كما يصف RFC 4033. أما ترشيح المصدر فيتحقق من المكان الذي تدّعي حركة مرور IP أنها جاءت منه. ولا يؤدي ضابط واحد الوظائف الثلاث كلها.
ابدأ بحركة المرور التي تراها فعلاً
تشير الردود غير المطلوبة من خدمات كثيرة إلى نمط انعكاس محتمل. وقد يواجه خادم مشغول يتلقى طلبات مباشرة مشكلة مختلفة. كما يحتاج البحث المفاجئ عن اسم أو تعيين عنوان محلي غير متوقع إلى تحقيق خاص به. والعنوان الموجود في سجل ما دليل ينبغي فحصه، وليس إثباتاً لهوية شخص.
للاطلاع على الشرح الأساسي، اقرأ ما الذي يغيّره انتحال IP وما الذي لا يغيّره. ولتحويل هذه الفروق إلى دفاع، تابع القراءة عن التحقق من المصدر والمصادقة وحماية الخدمة.