
Arten von IP-Spoofing-Angriffen
Reflexion, Verstärkung und direkte Überflutung unterscheiden und verstehen, warum ARP-Spoofing, DNS-Spoofing und Botnetze verschiedene Dinge bezeichnen.
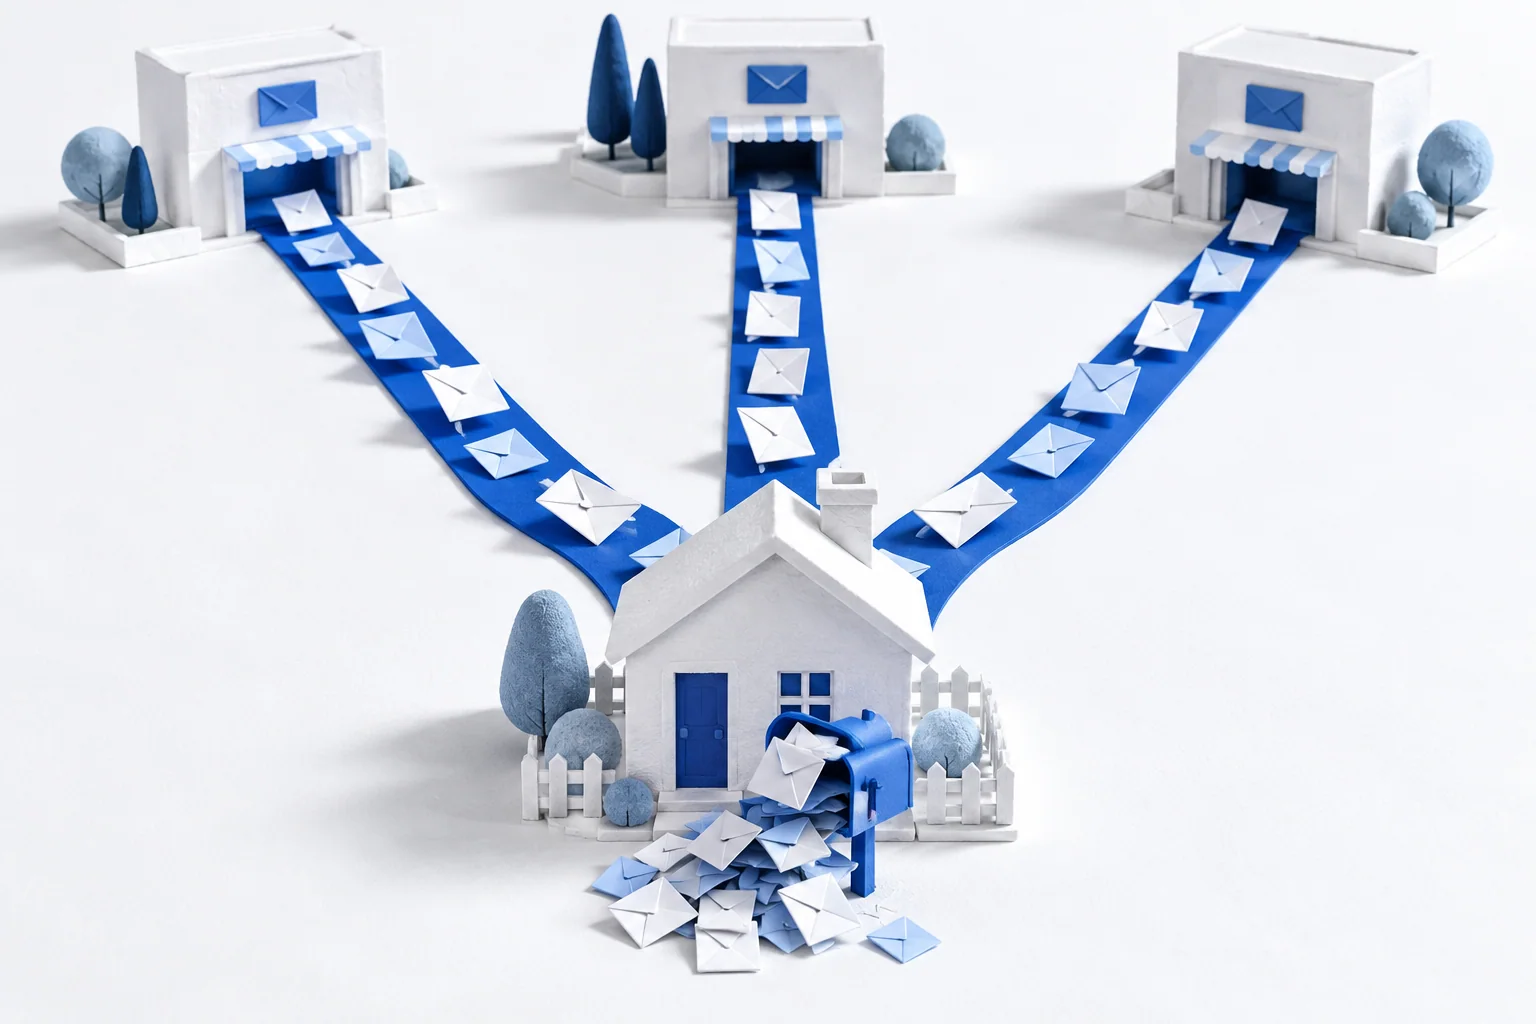
Mehrere Dienste können Antworten an eine Adresse senden, die sie nie angefordert hat. Bei einer Reflexion wird die Last auf einen unbeteiligten Empfänger gelenkt.
Nicht jeder als „Spoofing“ bezeichnete Angriff verändert eine IP-Adresse, und nicht jede Datenverkehrsflut verwendet gefälschte Adressen. Am klarsten lässt sich ein Vorfall verstehen, wenn man zwei Fragen stellt: Welche Information wurde gefälscht, und wohin floss der Datenverkehr?
Reflexion: Die Antwort geht an jemand anderen
Stellen Sie sich Anfragen an mehrere Dienste vor, die alle die Adresse einer unbeteiligten Person als Rücksendeadresse tragen. Die Dienste senden ihre Antworten an diese Person. Die Dienste sind Reflektoren; die Person, die die unerwünschten Antworten erhält, ist das Opfer.
In einem Netzwerk kann eine gefälschte Quell-IP diesen Effekt erzeugen, wenn ein Dienst antwortet, ohne zuvor festzustellen, dass der Absender Daten an der behaupteten Adresse empfangen kann. Löst eine kleine Anfrage eine größere Antwort aus, verstärkt die Reflexion außerdem den Datenverkehr. RFC 5358 erklärt, wie offene rekursive DNS-Server auf diese Weise missbraucht werden können. Reflexion betrifft die Richtung der Antworten; Verstärkung ihre Größe. Beides hängt zusammen, ist aber nicht austauschbar.
Direkte Überflutung: Zu viel Datenverkehr erreicht das Ziel
Bei einer direkten Überflutung wird Datenverkehr an das Ziel selbst gesendet, um Verbindungszustand, Verarbeitungskapazität oder Bandbreite zu verbrauchen. Manche Überflutungen verwenden falsche Quelladressen. Andere stammen von kompromittierten Geräten, die ihre tatsächlichen Adressen verwenden.
„Distributed Denial of Service“ oder DDoS bezeichnet einen Angriff aus mehreren Quellen, der die Verfügbarkeit stört. Das bedeutet nicht, dass diese Quellen gefälscht sein müssen. Ein Botnet ist eine Sammlung kompromittierter Geräte; es ist keine eigene Art von IP-Spoofing. Das Blockieren falscher Quellen hilft, stoppt aber nicht jeden DDoS-Datenverkehr.
Eine vertrauenswürdige Quelle nachahmen
Ein Dienst kann Berechtigungen gewähren, weil der Datenverkehr scheinbar von einer bekannten Adresse kommt. Eine gefälschte Quelle kann für die Ausnutzung dieses Vertrauens relevant sein, stellt aber nicht automatisch eine nutzbare Sitzung her. Der Angreifer muss weiterhin die Verbindungsprüfungen des Protokolls und jede Anwendungsauthentifizierung überwinden.
Beschreibungen unterscheiden manchmal „blinde“ Angriffe von Angriffen, bei denen der Absender den Austausch beobachten kann. Die nützliche Unterscheidung ist die Sichtbarkeit: Ein Off-Path-Angreifer kann die Antworten normalerweise nicht sehen, während ein On-Path-Angreifer den an seiner Position vorbeilaufenden Datenverkehr beobachten kann. Im selben lokalen Netzwerk zu sein, ist eine mögliche Situation, aber nicht die Definition aller On-Path-Angriffe. Korrekt authentifizierte Verschlüsselung bleibt wichtig, selbst wenn jemand Pakete beobachten kann.
ARP- und DNS-Spoofing verändern unterschiedliche Informationen
ARP ordnet eine IPv4-Adresse einer Adresse der Sicherungsschicht in einem lokalen Netzwerk zu. Falsche ARP-Informationen können die lokale Zustellung fehlleiten. DNS ordnet Namen Datensätzen, einschließlich Adressen, zu; falsche DNS-Antworten können eine Namensauflösung fehlleiten. Keines von beidem ist einfach das Ändern des Quellfelds eines IP-Pakets.
Diese Mechanismen können in einem Vorfall gemeinsam auftreten, verlangen aber unterschiedliche Kontrollen. Schutzmaßnahmen für lokale Netzwerke richten sich gegen falsche ARP-Zuordnungen. DNSSEC validiert signierte DNS-Daten, sofern die Vertrauenskette gültig ist, wie RFC 4033 beschreibt. Quellfilter prüfen, woher IP-Datenverkehr angeblich stammt. Eine einzelne Kontrolle erledigt nicht alle drei Aufgaben.
Beginnen Sie mit dem Datenverkehr, den Sie tatsächlich sehen
Unaufgeforderte Antworten von vielen Diensten deuten auf ein Reflexionsmuster hin. Ein ausgelasteter Server, der direkte Anfragen empfängt, kann einem anderen Problem gegenüberstehen. Eine überraschende Namensauflösung oder lokale Adresszuordnung braucht eine eigene Untersuchung. Eine Adresse in einem Protokoll ist ein zu prüfender Beleg, kein Nachweis der Identität einer Person.
Für die grundlegende Erklärung lesen Sie was IP-Spoofing verändert und was nicht. Um diese Unterscheidungen in eine Abwehr zu überführen, lesen Sie weiter über Quellvalidierung, Authentifizierung und Dienstschutz.