
Виды атак с подменой IP-адреса
Различайте отражение, усиление и прямой флуд, а также понимайте, почему ARP-спуфинг, DNS-спуфинг и ботнеты описывают разные явления.
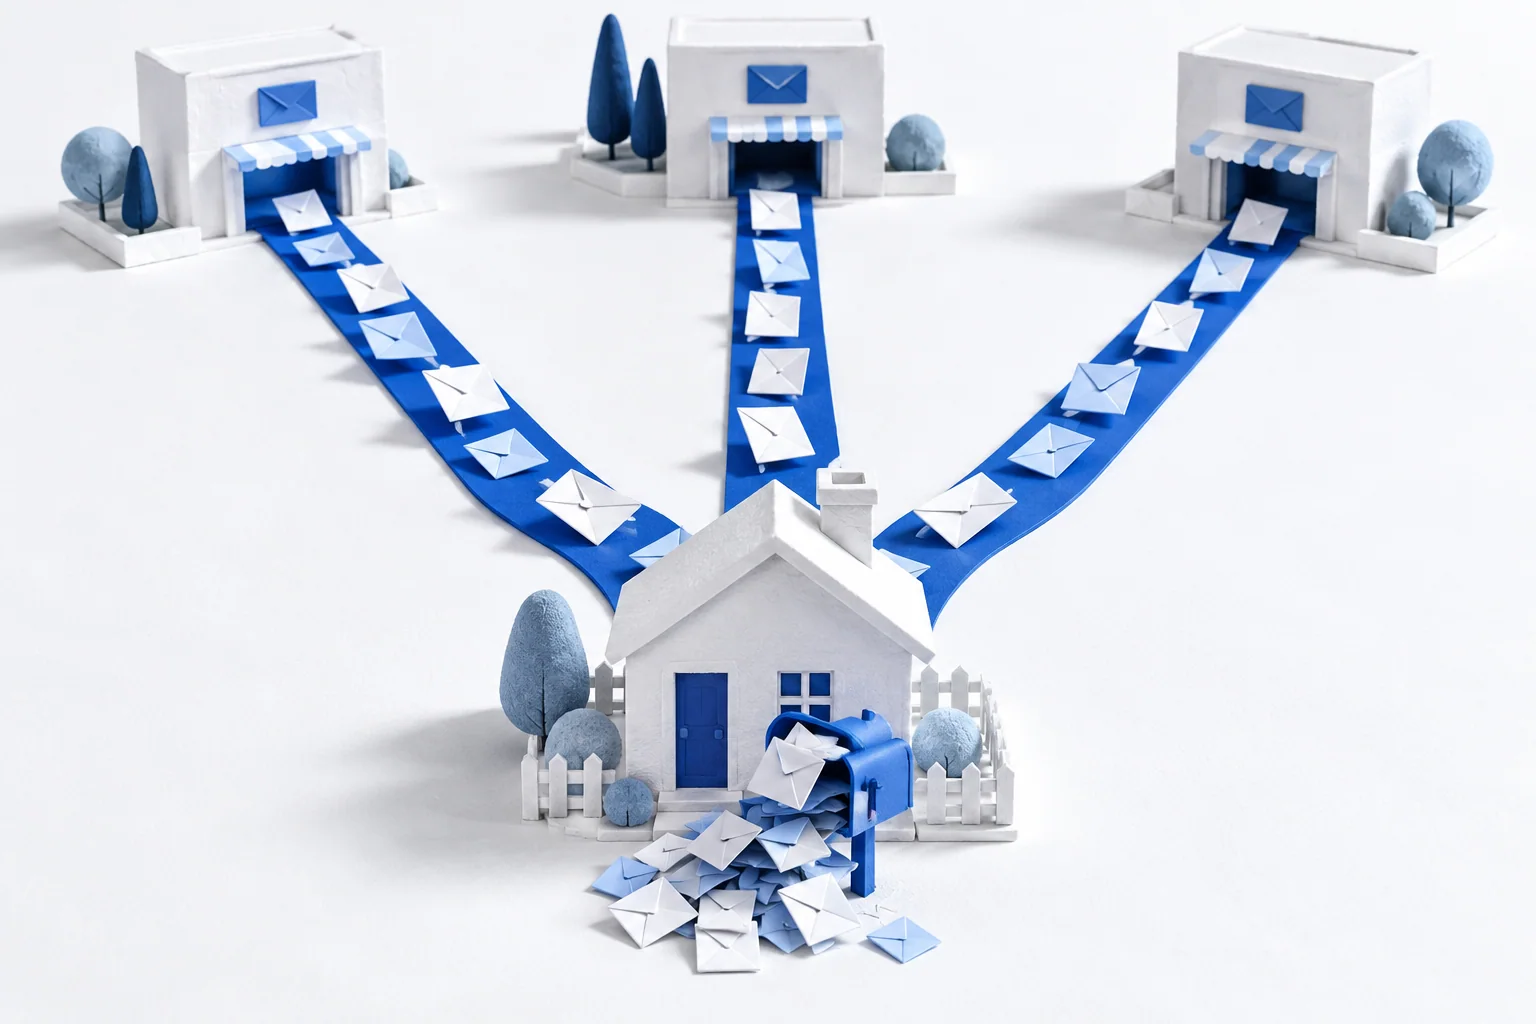
Несколько сервисов могут отправлять ответы на адрес, который их не запрашивал. При отражении нагрузка направляется к непричастному получателю.
Не всякая атака, которую называют «спуфингом», меняет IP-адрес, и не каждый поток трафика использует поддельные адреса. Проще всего понять инцидент, задав два вопроса: какая информация была сфальсифицирована и куда направился трафик?
Отражение: ответ уходит кому-то другому
Представьте запросы к нескольким сервисам, в каждом из которых в качестве обратного адреса указан адрес непричастного человека. Сервисы отправляют ответы этому человеку. Сервисы выступают отражателями, а получатель нежелательных ответов — жертвой.
В сети поддельный IP-адрес источника может вызвать такой эффект, если сервис отвечает, не проверив, что отправитель действительно может получать трафик по заявленному адресу. Если небольшой запрос вызывает более крупный ответ, отражение также усиливает трафик. RFC 5358 объясняет, как открытые рекурсивные DNS-серверы могут использоваться таким образом. Отражение связано с направлением ответов, усиление — с их размером. Это связанные, но не взаимозаменяемые понятия.
Прямой флуд: к цели приходит слишком много трафика
При прямом флуде трафик направляется непосредственно к цели, чтобы исчерпать состояние соединений, вычислительные ресурсы или пропускную способность. В некоторых атаках используются ложные адреса источника. В других участвуют взломанные устройства со своими настоящими адресами.
«Распределённая атака типа отказа в обслуживании», или DDoS, означает атаку из нескольких источников, нарушающую доступность. Это не значит, что источники должны быть поддельными. Ботнет — совокупность взломанных устройств, а не отдельный вид подмены IP. Блокировка ложных источников помогает, но не останавливает весь DDoS-трафик.
Выдача себя за доверенный источник
Сервис может предоставлять права, потому что трафик выглядит исходящим от знакомого адреса. Поддельный источник может помочь использовать такое доверие, но сам по себе не создаёт работоспособный сеанс. Атакующему всё равно приходится проходить проверки соединения протокола и аутентификацию приложения.
Иногда различают «слепые» атаки и атаки, при которых отправитель наблюдает обмен. Полезное различие связано с видимостью: атакующий вне канала обычно не видит ответы, а находящийся на пути может наблюдать трафик, проходящий через его позицию. Нахождение в той же локальной сети — лишь одна возможная ситуация, а не определение всех атак на пути. Корректно аутентифицированное шифрование важно даже тогда, когда кто-то может наблюдать пакеты.
ARP- и DNS-спуфинг изменяют разную информацию
ARP связывает IPv4-адрес с адресом канального уровня в локальной сети. Ложная информация ARP может перенаправить локальную доставку. DNS сопоставляет имена с записями, включая адреса; ложные ответы DNS могут перенаправить поиск имени. Ни то ни другое не является просто изменением поля источника IP-пакета.
Эти механизмы могут проявиться вместе, но требуют разных средств защиты. Защита локальной сети противодействует ложным сопоставлениям ARP. DNSSEC проверяет подписанные данные DNS там, где действует цепочка доверия, как описано в RFC 4033. Фильтрация источников проверяет, откуда, по утверждению IP-трафика, он происходит. Одно средство не выполняет все три задачи.
Начинайте с реально наблюдаемого трафика
Незапрошенные ответы от множества сервисов указывают на схему отражения. Загруженный сервер, получающий прямые запросы, может столкнуться с другой проблемой. Неожиданный поиск имени или локальное сопоставление адреса требуют отдельного расследования. Адрес в журнале — это материал для проверки, а не доказательство личности человека.
Для базового объяснения прочитайте материал о том, что меняет подмена IP и чего она не меняет. Чтобы превратить эти различия в защиту, перейдите к материалу о проверке источников, аутентификации и защите сервисов.