
Tipos de ataques de falsificação de IP
Distinga reflexão, amplificação e inundação direta, e veja por que razão ARP spoofing, DNS spoofing e botnets descrevem coisas diferentes.
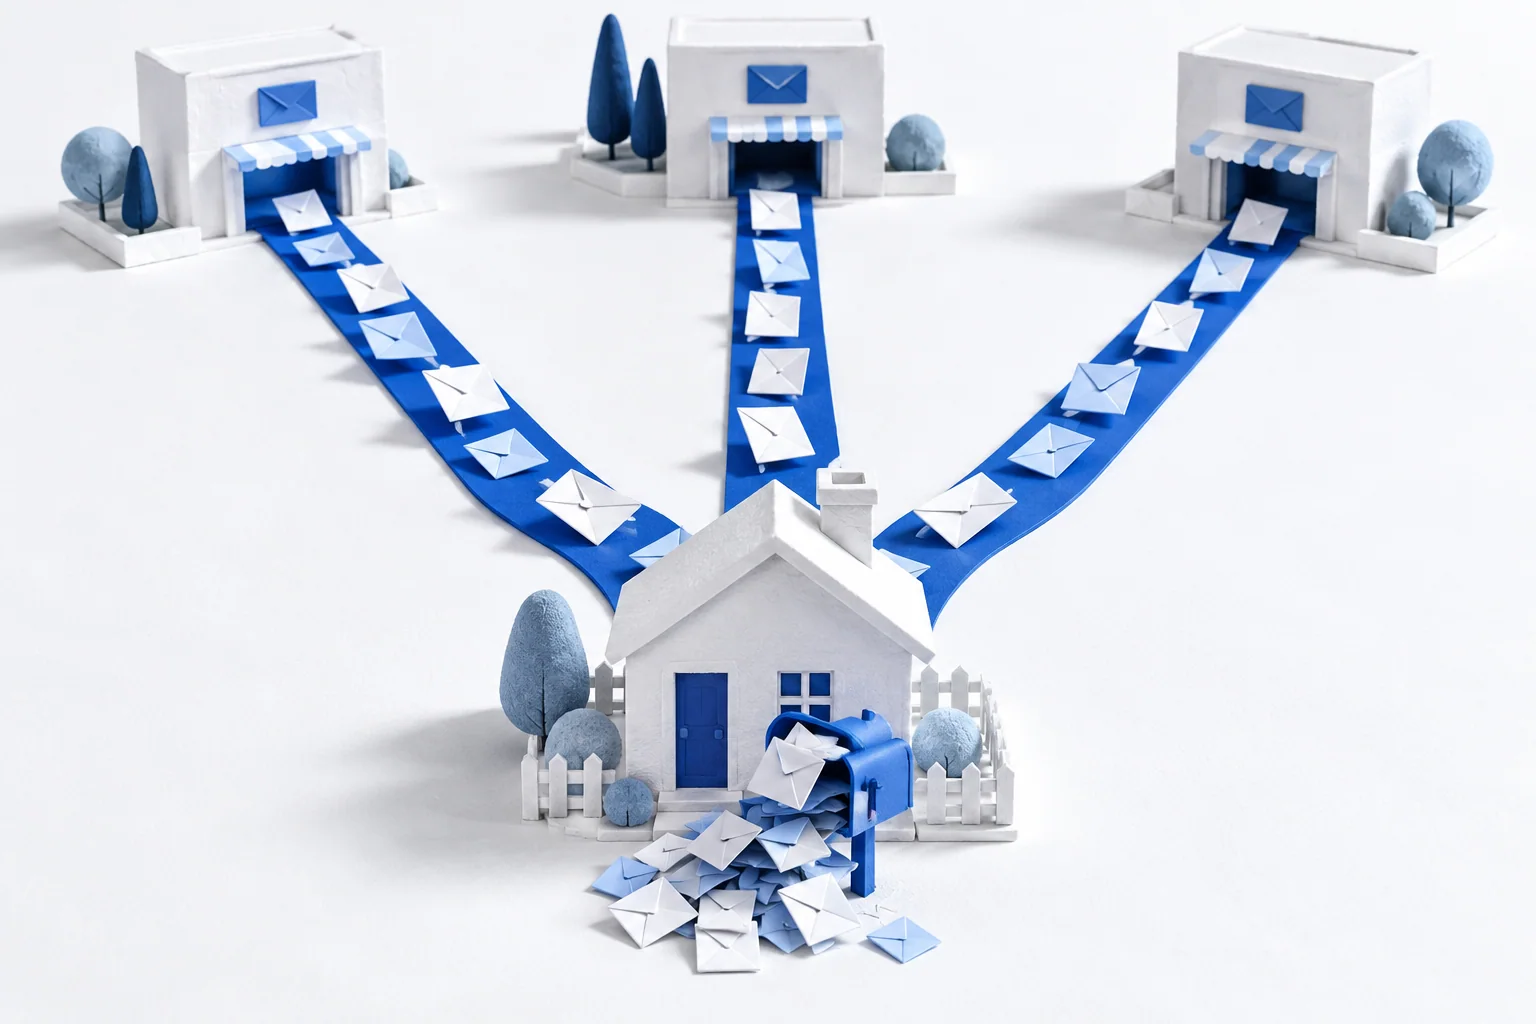
Vários serviços podem enviar respostas para um endereço que nunca as pediu. A reflexão dirige o esforço para um destinatário que não está envolvido.
Nem todos os ataques descritos como “spoofing” alteram um endereço IP, e nem toda a inundação de tráfego utiliza endereços falsificados. A forma mais clara de compreender um incidente é fazer duas perguntas: que informação foi falsificada e para onde foi o tráfego?
Reflexão: a resposta vai para outra pessoa
Imagine pedidos enviados para vários serviços, todos com o endereço de uma pessoa não envolvida como endereço de retorno. Os serviços enviam as respostas para essa pessoa. Os serviços são os refletores; a pessoa que recebe as respostas indesejadas é a vítima.
Numa rede, um IP de origem falsificado pode produzir este efeito quando um serviço responde sem confirmar primeiro que o remetente consegue receber tráfego no endereço indicado. Se um pedido pequeno desencadear uma resposta maior, a reflexão também amplifica o tráfego. A RFC 5358 explica como os servidores DNS recursivos abertos podem ser abusados desta forma. A reflexão diz respeito à direção das respostas; a amplificação diz respeito ao seu tamanho. Estão relacionadas, mas não são intercambiáveis.
Inundação direta: demasiado tráfego chega ao alvo
Uma inundação direta envia tráfego para o próprio alvo para consumir o estado das ligações, a capacidade de processamento ou a largura de banda. Algumas inundações usam endereços de origem falsos. Outras provêm de dispositivos comprometidos que utilizam os seus endereços reais.
“Negação de serviço distribuída”, ou DDoS, descreve um ataque proveniente de várias fontes que perturba a disponibilidade. Isso não significa que essas fontes tenham de ser falsificadas. Uma botnet é um conjunto de dispositivos comprometidos; não é um tipo separado de falsificação de IP. Bloquear fontes falsas ajuda, mas não interrompe todo o tráfego DDoS.
Fazer-se passar por uma fonte de confiança
Um serviço pode conceder privilégios porque o tráfego parece vir de um endereço conhecido. Uma origem falsificada pode ser relevante para explorar essa confiança, mas não estabelece automaticamente uma sessão utilizável. O atacante continua sujeito às verificações de ligação do protocolo e a qualquer autenticação da aplicação.
Por vezes, as descrições distinguem ataques “cegos” de ataques em que o remetente consegue observar a troca. A distinção útil é a visibilidade: um atacante fora do caminho normalmente não consegue ver as respostas, enquanto um atacante no caminho pode observar o tráfego que passa pela sua posição. Estar na mesma rede local é uma situação possível, não a definição de todos os ataques no caminho. A encriptação devidamente autenticada continua a ser importante mesmo quando alguém consegue observar os pacotes.
A falsificação de ARP e de DNS altera informações diferentes
O ARP associa um endereço IPv4 a um endereço da camada de ligação numa rede local. Informação ARP falsa pode desviar a entrega local. O DNS associa nomes a registos, incluindo endereços; respostas DNS falsas podem desviar uma pesquisa de nome. Nenhum dos dois consiste simplesmente em alterar o campo de origem de um pacote IP.
Estes mecanismos podem aparecer juntos num incidente, mas exigem controlos diferentes. As proteções da rede local tratam de mapeamentos ARP falsos. O DNSSEC valida dados DNS assinados quando a cadeia de confiança é válida, conforme descrito na RFC 4033. A filtragem de origem verifica de onde o tráfego IP afirma provir. Um único controlo não desempenha as três funções.
Comece pelo tráfego que realmente vê
Respostas não solicitadas de muitos serviços sugerem um padrão de reflexão. Um servidor ocupado que recebe pedidos diretos pode enfrentar um problema diferente. Uma pesquisa de nome inesperada ou um mapeamento de endereço local precisa da sua própria investigação. Um endereço num registo é uma evidência a examinar, não uma prova da identidade de uma pessoa.
Para a explicação básica, leia o que a falsificação de IP altera e o que não altera. Para transformar estas distinções numa defesa, continue com validação da origem, autenticação e proteção de serviços.