
为什么企业应在每次交易前审查 IP 风险评分
IP 风险评分是一种信号,不是定论。真正有用的审查,应发生在登录、支付或 API 请求演变成代价高昂的事件之前。
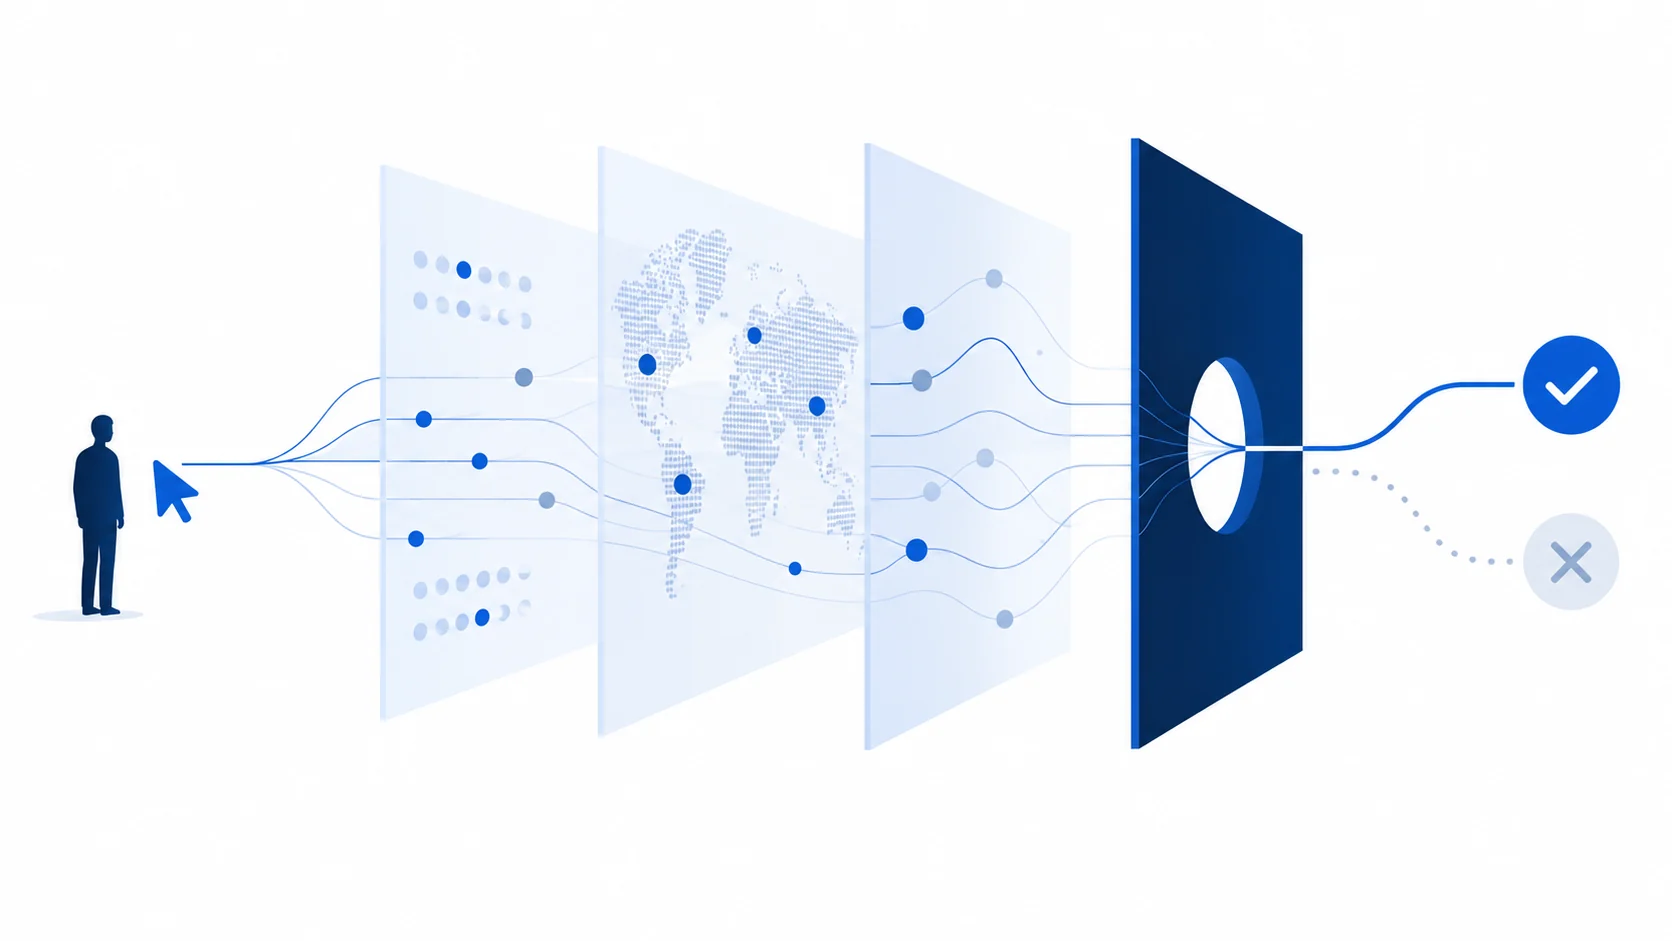
交易发生之前,你仍有选择
等到付款被撤销、账户被接管,或合作伙伴拦截请求时,组织已经在为先前的决定付出代价。实际需要回答的问题很简单:系统在信任这个请求之前,对这次连接究竟了解多少?
IP 风险审查将这个问题放到了流程中恰当的位置。它不问某个地址属于好人还是坏人,而是问:这次连接是否符合企业愿意信任的模式?在授予访问权限之前,还需要哪些证据?
IP 风险评分是什么,又不是什么
IP 风险评分将与某个地址或网络相关的多种信号浓缩为一个评估结果。视数据来源而定,这些信号可能包括历史信誉、网络类型、VPN 或代理使用迹象、地理位置的一致性、已知滥用行为,以及连接变化的速度。
评分的价值,在于让系统在作出决定时能够利用大量网络信息。危险在于把它当成定论。共享办公场所、移动网络、旅行者、注重隐私的用户和攻击者,都可能因不同原因呈现出异常特征。评分应促使我们提出更好的问题,而不是代替判断。
看整体模式,不要只盯着一个警示标记
单一信号通常不足以说明问题。数据中心地址可能恰好是合法云端工作负载所需要的。VPN 可能是在保护使用不安全网络的用户。位置突然变化,可能源于旅行、移动运营商的网络或共享账户,而非欺诈。
有用的审查会将这些信号与请求的具体背景结合起来:账户历史、设备或会话证据、操作涉及的价值、用户通常所在的地理区域,以及近期尝试的频率。这样,地址才会成为网络身份的一部分,而不是贴在个人身上的标签。
- 这个地址有滥用历史,还是仅仅属于一种需要进一步了解的网络类型?
- 位置是否与账户和会话相符?如果发生变化,是否存在可信的原因?
- 请求是否快得异常、反复出现,或与其他尝试有关联?
- 系统能否说明哪些信号改变了决定,以及底层数据最近一次更新的时间?
让评分引出与风险相称的下一步核查
只有当审查导向明确行动时,它才有价值。低风险连接可以照常继续。信号相互矛盾的连接,可能需要第二重身份验证、设备检查、短暂延迟或人工复核。对于高风险模式,阻止操作可能是合理的,但仍应为合法客户保留恢复使用的途径。
这种运作方式,比用一道阈值悄无声息地拒绝所有看起来不同的人更好。它让企业既能保护资金和账户,也能看清误报所带来的成本。
不要把保护隐私或位置变化当成过错
IP 地址不等于一个人,异常 IP 也不能证明其意图。如果规则把使用 VPN、身处国外或使用云服务商自动视为有问题,迟早会拦住合法客户。这些规则也会让攻击者知道,该避开哪些表面信号。
因此,审查应记录不确定性。保留介入的原因,给用户提供能够恢复正常使用的下一步,并同时衡量你阻止了多少欺诈、打断了多少正常活动。系统能够解释自身的局限时,安全机制才更值得信任。
把审查纳入实际业务流程
只出现在仪表板上的评分,只是一项观察结果,还不是控制措施。应把审查放在企业作出决定的环节,并明确由谁对结果负责。一套能够长期运行的实施方案,应回答以下问题:
- 在哪个环节请求评分:登录、支付、账户变更、API 访问,还是其他高价值操作?
- 评分由哪个数据源提供,何时更新?服务不可用时怎么办?
- 每个风险区间对应什么处置方式,谁可以复核例外情况?
- 如何记录决定、申诉、结果以及规则变更?
- 组织如何在不丢失历史记录、不破坏连续性的前提下,更换服务商或数据源?
这也是一个网络身份问题。数据之所以有价值,是因为其他系统依赖它。因此,企业必须知道由谁维护数据、哪些内容可以核实,以及信号出错时如何调整做法。
紧迫的是实际运营,而不是制造紧张气氛
欺诈手法变化很快,但紧迫性不能成为采用不透明自动化的理由。眼下要做的,是找出请求可能造成高昂损失的环节,在此之前加入少量可解释的网络检查,再依据实际结果复核成效。
先从一条业务流程开始。衡量有多少高风险请求接受了额外验证,多少合法用户遭遇延迟,哪些信号真正有用,以及团队能多快从错误中恢复。只有当证据证明有效时,再扩大控制措施的应用范围。
风险评分最有用的地方,是保留选择的余地。它应帮助组织在证据薄弱时放慢脚步,在模式熟悉时迅速行动,并在现实证明系统有误时及时纠正。
从一个数字,走向更可问责的网络
在交易前审查 IP 风险,并不是迷信一个数字,而是在隐形的依赖关系造成损失之前,让它显现出来。地址只是线索之一,背后是用户、服务、网络,以及记录和解读相关活动的机构之间更广泛的关系。
当这些关系清晰可查时,企业便能在保护客户的同时,不假装不确定性已经消失。它可以质疑错误信号、更换服务商,并持续改进决策。这才是 IP 风险系统应当达到的标准。