
為什麼企業應在每筆交易前稽核 IP 風險評分
IP 風險評分是訊號,不是判決。有效的稽核發生在登入、付款或 API 請求演變成高成本事故之前。
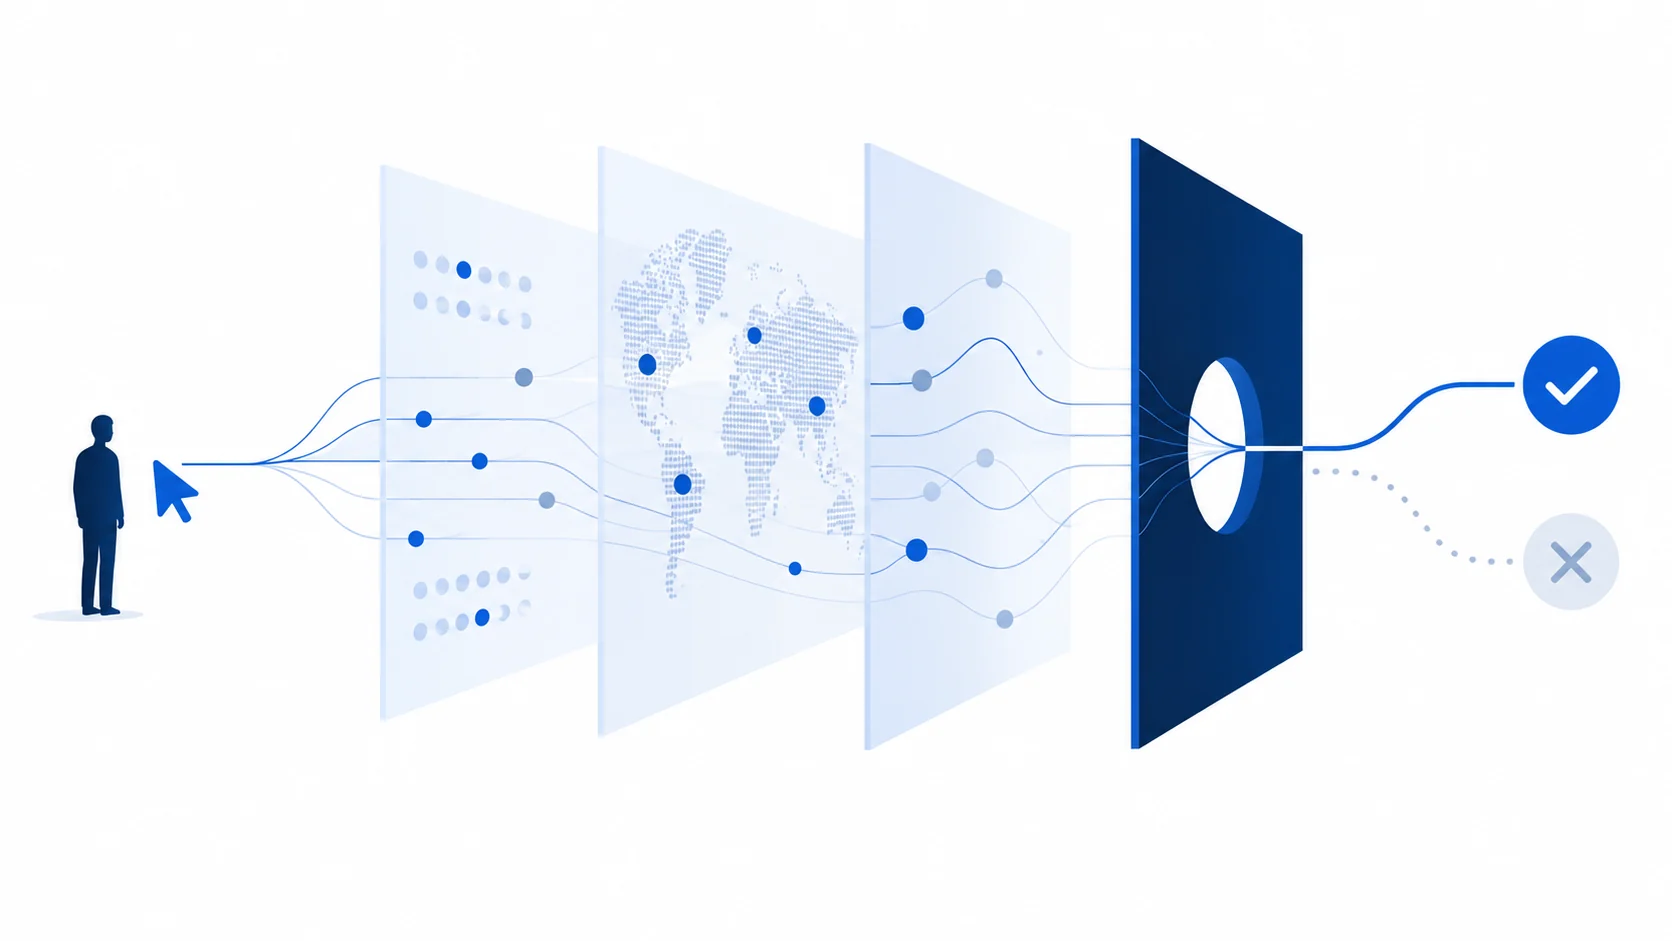
交易之前,你仍然有選擇
當付款被撤銷、帳戶遭到接管,或合作夥伴封鎖請求時,組織早已在為先前作出的決定付出代價。實際問題很簡單:系統在信任這個請求之前,對這個連線知道什麼?
IP 風險稽核把這個問題放在流程中正確的位置。它不問一個位址屬於好人還是壞人,而是問這條連線是否符合企業準備信任的模式,以及在授予存取權之前還需要哪些額外證據。
什麼是 IP 風險評分,什麼不是
IP 風險評分,是對與某個位址或網路相關的多項訊號所做的摘要。依資料來源而定,這些訊號可能包括聲譽歷史、網路類型、VPN 或 Proxy 的跡象、地理位置的一致性、已知濫用,以及連線變動的速度。
評分有用,是因為它能在決策時刻提供大量網路資訊。但把它當成判決,就會變得危險。共享辦公室、行動網路、旅客、重視隱私的使用者,以及攻擊者,都可能因不同原因而顯得異常。評分應該促成更好的問題,而不是取代判斷。
看整體模式,不要只看一個令人警覺的訊號
單一訊號很少能充分說明情況。資料中心位址可能正是合法雲端工作負載所需的位址。VPN 可能保護在不安全網路上的使用者。位置突然改變,可能是旅行、行動電信商或共用帳戶造成的,而不是詐欺。
有效的稽核會把訊號與請求的脈絡放在一起:帳戶歷史、裝置或工作階段的證據、行動的價值、使用者平常的地理位置,以及近期嘗試的頻率。這時,位址成為網路身分的一部分,而不是貼在個人身上的標籤。
- 這個位址是否與濫用歷史有關,還是只屬於值得再追問的網路類型?
- 位置是否符合帳戶與工作階段,或者是否有可信的變更理由?
- 請求是否異常快速、重複出現,或與其他嘗試有關?
- 系統能否說明是哪些訊號改變了決策,以及底層資料上次何時更新?
把評分轉成下一個與風險相稱的問題
稽核只有在導向明確行動時才有價值。低風險連線可以照常繼續。訊號互相矛盾的連線,可能需要第二因素、裝置檢查、短暫延遲或人工審查。高風險模式可能足以阻擋行動,但仍應保留讓合法客戶恢復使用的途徑。
這比用一條門檻,悄悄拒絕所有看起來不同的人,更適合作為營運模式。它讓企業能保護資金與帳戶,同時看見誤判的成本。
不要把隱私或移動當成罪證
IP 位址不是人,異常的 IP 也不是意圖的證明。把 VPN 使用、外國位置或雲端供應商自動視為有罪的規則,終將阻擋合法客戶;它們也會教會攻擊者要避開哪個表面訊號。
因此,稽核應該記錄不確定性。保留介入的理由,給使用者一個可以恢復的下一步,同時衡量你阻止的詐欺,以及你中斷的正常活動。當系統能解釋自己的限制時,安全才更值得信賴。
讓稽核成為營運流程的一部分
只出現在儀表板中的評分,是觀察,不是控制。把稽核放在企業作出決策的地方,並為結果指定負責人。一套能長久運作的實作,應該回答:
- 評分在哪裡被請求:登入、付款、帳戶變更、API 存取,或其他高價值行動?
- 哪個資料來源提供了評分?資料何時更新?如果服務無法使用,會發生什麼事?
- 每個風險區間對應哪種回應?誰能審查例外?
- 決策、申訴、結果,以及規則變更如何被記錄?
- 組織如何在不失去歷史與連續性的情況下,替換供應商或資料來源?
這也是網路身分的問題。資料之所以有價值,是因為其他系統依賴它;因此企業必須知道誰維護它、哪些部分可以驗證,以及訊號出錯時如何改變方向。
急迫性是營運問題,不是戲劇效果
詐欺手法變化很快,但急迫性不能成為採用不透明自動化的理由。眼前的工作,是找出請求可能變得昂貴的地方,在那之前加入少量可解釋的網路檢查,再以實際結果檢視成效。
先從一條流程開始。衡量有多少高風險請求被要求進一步驗證,有多少合法使用者被延遲,哪些訊號確實有用,以及團隊從錯誤中恢復的速度。只有當證據足以支持時,再擴大控制範圍。
風險評分最有用的時候,是它保留了選擇的能力。當證據薄弱時,它應該幫助組織放慢腳步;當模式熟悉時,幫助組織快速行動;當現實證明系統出錯時,幫助組織修正系統。
從一個數字,走向更負責任的網路
在交易前稽核 IP 風險,不是崇拜一個數字,而是在看不見的依賴造成損失之前,先讓它現形。位址只是更大關係中的一個線索;這段關係連結使用者、服務、網路,以及記錄和解讀所發生事情的機構。
當這些關係清楚可讀,企業就能保護客戶,而不必假裝不確定性已經消失。它可以質疑錯誤訊號、更換供應商,並持續改善決策。這是 IP 風險系統應該達到的標準。
回應這篇文章
使用現有帳號登入後,即可留言。