
IP 偽冒攻擊的類型
區分反射、放大與直接洪水攻擊,並了解為何 ARP 偽冒、DNS 偽冒和殭屍網路描述的是不同事物。
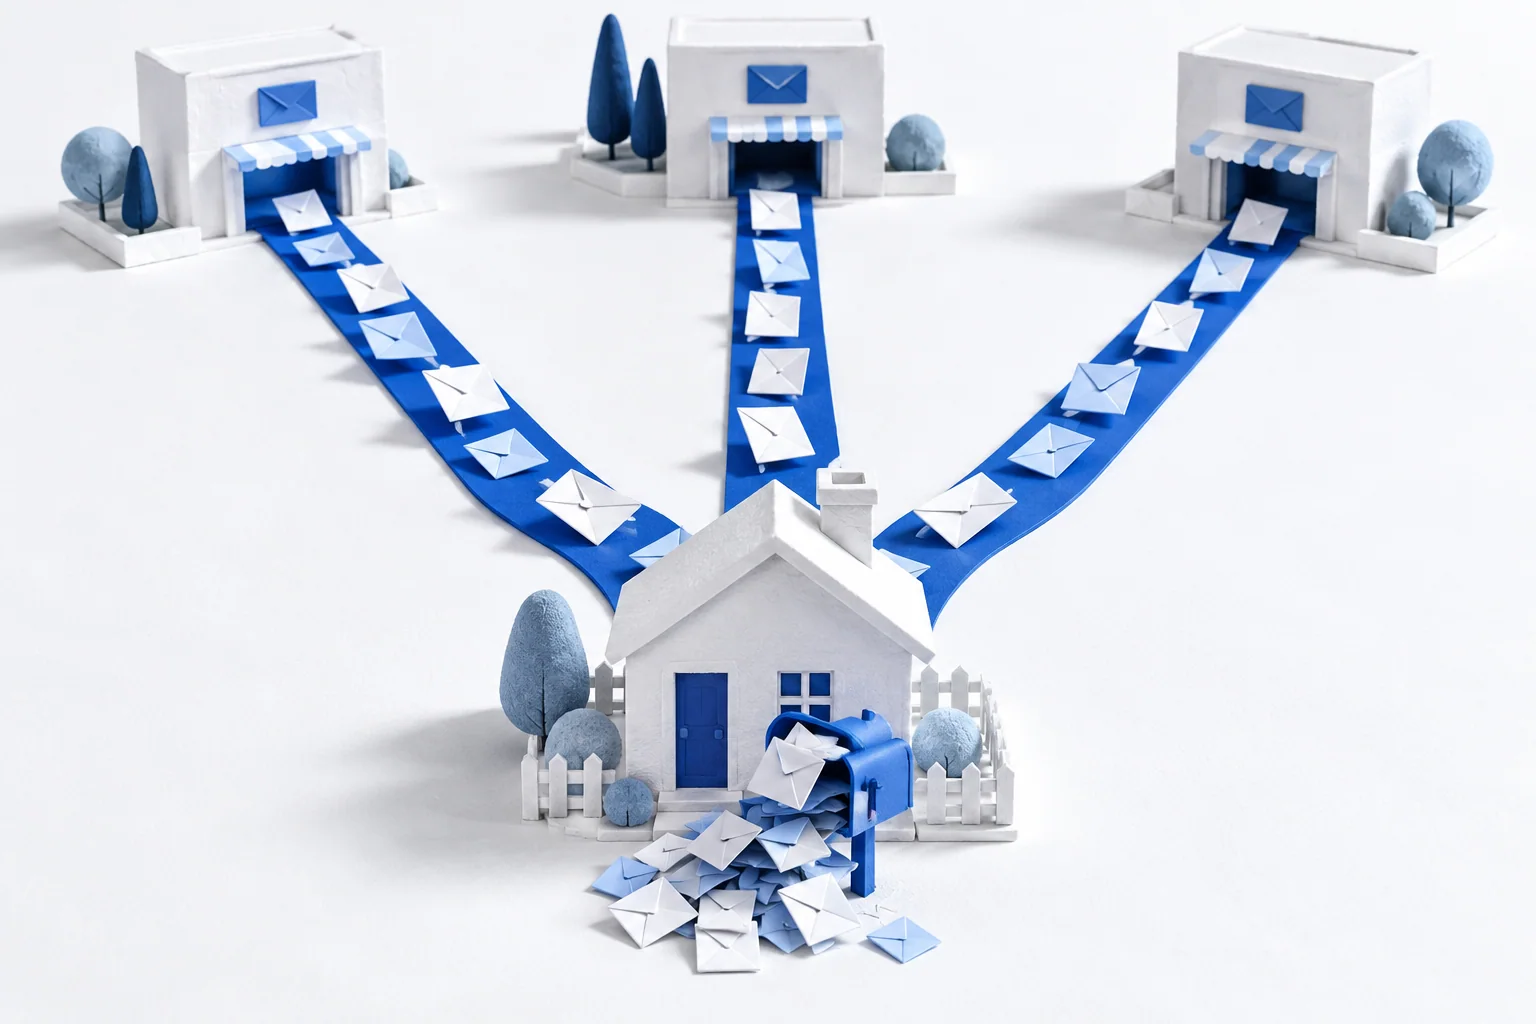
多個服務可能把回應送往從未提出請求的位址。反射會把負擔轉向無關的收件人。
並非所有被稱為「偽冒」的攻擊都會更改 IP 位址,也不是所有流量洪水都使用偽造位址。理解事件最清楚的方法,是問兩個問題:什麼資訊被偽造了?流量又去了哪裡?
反射:回應送給了別人
想像有人向多個服務送出請求,所有請求都以某位無關人士的位址作為回郵地址。服務便把回應送給那個人。這些服務是反射器,收到不受歡迎回應的人則是受害者。
在網路中,如果服務尚未確認發送者能否在其宣稱的位址接收流量,就直接回應,偽造的來源 IP 便可能造成這種效果。如果小型請求觸發了更大的回應,反射也會放大流量。RFC 5358說明了開放遞迴 DNS 伺服器如何被這樣濫用。反射談的是回應的方向,放大談的是回應的大小。兩者有關聯,但不能混為一談。
直接洪水攻擊:過多流量湧向目標
直接洪水攻擊將流量送往目標本身,消耗維護連線狀態的資源、處理能力或頻寬。有些洪水攻擊使用不實的來源位址,其他則來自已遭入侵的裝置,使用的是它們真正的位址。
「分散式阻斷服務」(DDoS)描述的是來自多個來源、破壞可用性的攻擊,並不表示那些來源一定是偽造的。殭屍網路是遭入侵裝置的集合,並不是另一種 IP 偽冒。封鎖不實來源有幫助,卻無法阻止所有 DDoS 流量。
冒充受信任的來源
服務可能因為流量看似來自熟悉的位址而授予權限。偽造來源可能被用來利用這種信任,但不會自動建立可用的連線工作階段。攻擊者仍得面對協定的連線檢查,以及應用程式所採用的身分驗證。
有些說明會區分「盲目」攻擊與發送者能觀察交換過程的攻擊。有用的區別在於可見性:不在路徑上的攻擊者通常看不到回應,在路徑上的攻擊者則能觀察通過其位置的流量。位於同一個區域網路,是其中一種可能情況,並不是所有路徑上攻擊的定義。即使有人能觀察封包,經過正確身分驗證的加密仍然重要。
ARP 與 DNS 偽冒改變的是不同資訊
ARP 在區域網路中,將 IPv4 位址對應到鏈路層位址。不實的 ARP 資訊可能讓區域網路內的傳送偏離正確方向。DNS 將名稱對應到紀錄,其中包括位址;不實的 DNS 回應可能誤導名稱查詢。兩者都不等於單純更改 IP 封包的來源欄位。
這些機制可能在同一事件中一起出現,但需要不同的控制措施。區域網路防護針對的是不實的 ARP 對應;當信任鏈有效時,DNSSEC 能驗證經簽署的 DNS 資料,正如 RFC 4033所述。來源過濾則檢查 IP 流量宣稱來自哪裡。單一控制措施無法包辦這三項工作。
從實際看見的流量開始
許多服務送來未經請求的回應,可能意味著反射模式。忙於接收直接請求的伺服器,面臨的也許是另一種問題。出乎意料的名稱查詢或區域位址對應,需要各自調查。紀錄中的位址是待檢視的證據,不是某個人身分的證明。
若想了解基本概念,請閱讀IP 偽冒改變了什麼,又沒有改變什麼。若要將這些區別轉化為防禦,請接著了解來源驗證、身分驗證與服務防護。
回應這篇文章
使用現有帳號登入後,即可留言。