
为什么 NAT(网络地址转换)在 2025 年依然重要
手机和电脑共用一个公网地址,回复为什么不会送错?从这个日常问题理解 NAT、端口、维护成本,以及它与安全和 IPv6 的区别。
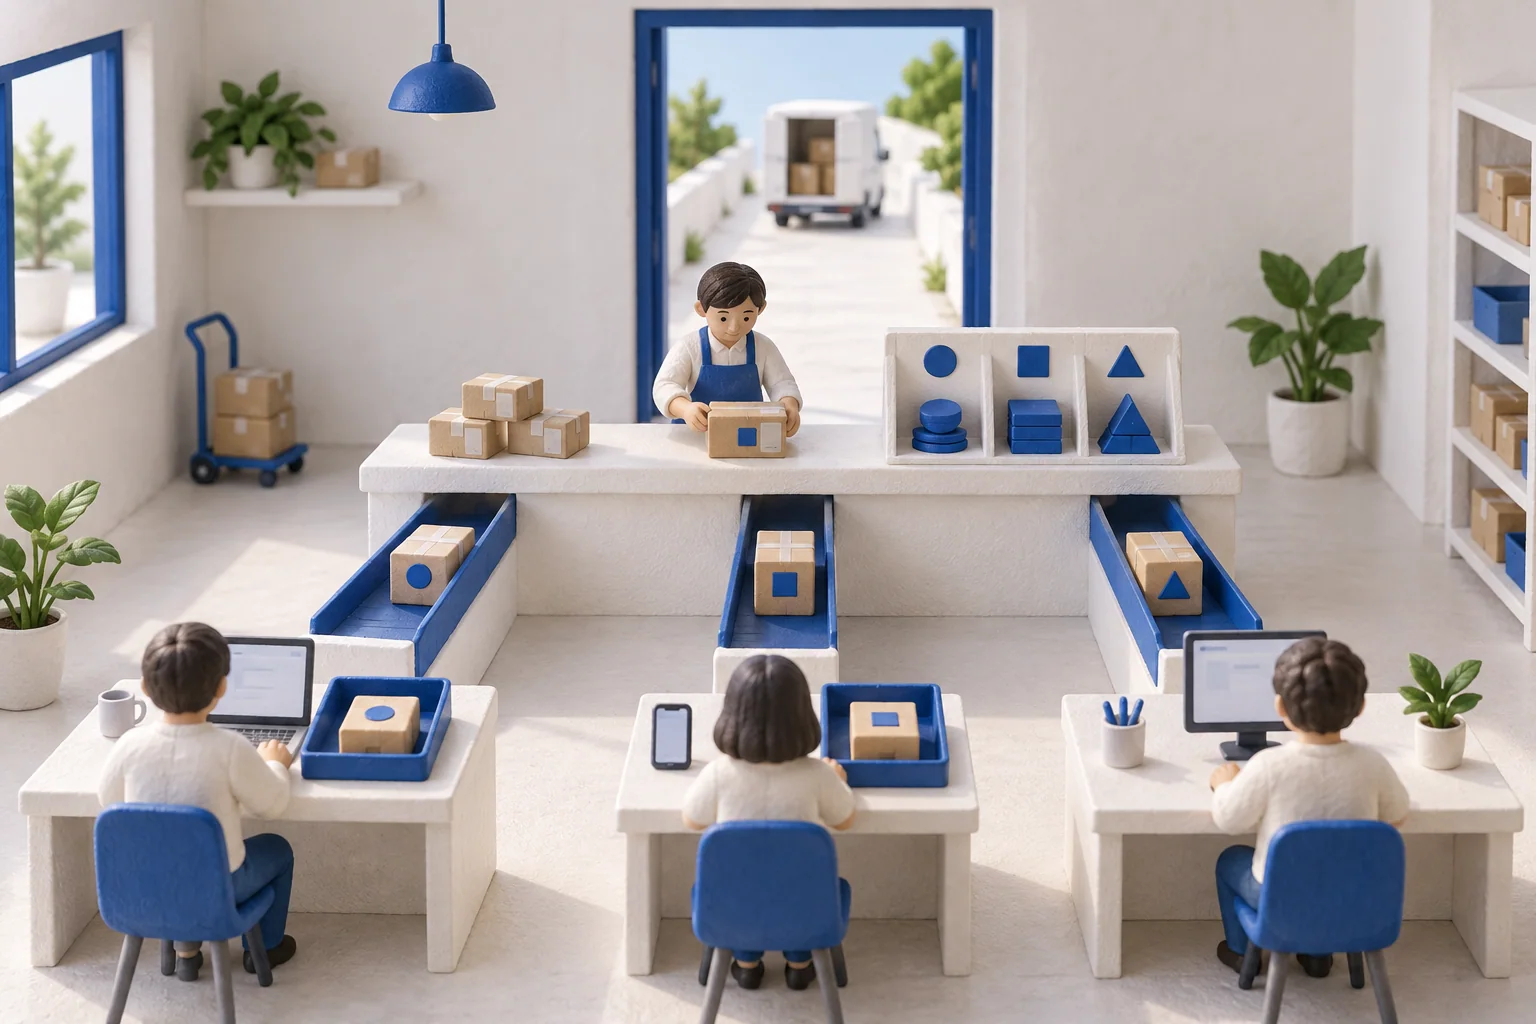
家里的手机和电脑同时打开不同的网站,对方可能看到的是同一个公网 IPv4 地址,但回复却能各自回到正确的屏幕。路由器记下了连接之间的对应关系,才没有把两边弄混。
这就是理解 NAT 的一个好起点:它让多台设备共享公网地址,但共享带来的维护工作,也需要有人承担。
共用一个地址,怎样分清不同连接?
NAT 的中文叫“网络地址转换”。基本的 NAT 负责把一个地址转换成另一个;家用路由器常见的多对一方式,还会转换传输层端口,通常叫 PAT 或 NAPT。端口帮助区分不同的通信。
可以想象一栋办公楼:几张办公桌都通过同一个收发室寄出包裹,收发室得记住回件该送到哪张桌子。路由器也类似,要记录内部的地址和端口,对应外部的哪个地址和端口。传统 NAT 规范(英文)说明了这两种转换方式。
NAT 没有创造出更多 IPv4 数字。它让已有地址承载更多连接,能承载多少,还取决于转换设备的能力和应用的需求。
哪些场景会用到它?
一个家庭可以让多台设备上网,不必每台都配公网地址;企业可以让内部系统通过共享网关访问外部服务;运营商也可以在自己的网络里做转换,让多个用户共用公网地址,通常称为运营商级 NAT。
转换放在哪里,很有区别。你或许能设置家里的路由器,却未必能调整运营商的转换规则。需要接受外部连接,或排查某个应用为什么不工作时,这个区别就会显现出来。
共享地址,要多做哪些工作?
转换设备要保存连接状态、提供足够的端口,还要处理高峰、超时和设备故障。有些应用需要额外配置,才能接受外部主动发起的连接;经过多层转换,排查问题也可能更费劲。
在运营商网络里,仅凭一个公网地址,可能还不足以找到当时使用它的用户,端口和时间也会成为重要线索。IETF 的运营商级 NAT 要求(英文)讨论了资源限制、运行行为和日志。这些都是实际的运营工作,不能简单归结为“NAT 好”或“NAT 坏”。
NAT 等于安全保护吗?
地址转换和访问控制,做的是两件事。有些常见 NAT 配置没有为外部主动发来的流量建立映射,因此这些流量进不来。但这并不等于已经有了一套完整的安全策略。路由器里的防火墙功能,才负责按规则决定哪些流量可以通过。
IETF 的网络保护说明(英文)明确区分了两者:转换本身不提供安全保障。共用公网地址也不等于匿名,账号、应用及其他信息仍可能识别活动。
NAT 就是向 IPv6 过渡吗?
不是。普通 IPv4 NAT 转换的仍然是 IPv4 地址。“双栈”是同时运行 IPv4 和 IPv6,并不自动在两种协议之间转换。NAT64 等机制才涉及跨协议转换,用途不同。
刚接触这些概念时,可以先问自己的实际需求:只是访问网站,还是要接受外部连接、连通两个网络,或运行某个特定应用?把问题说清楚,才知道该比较哪些方案。
为什么应该由运营者来选择?
卢恒在第 45 篇笔记中质疑,把注册机构地址池的耗尽,当成替所有运营者决定技术路线的理由。NAT 正好说明,只数地址有多少,并不能描述网络的全部能力;一个公网地址可以服务更多连接,但也会增加维护成本。
共享地址、为业务配置独立公网地址、接入 IPv6,或把几种方式结合起来,都应该围绕具体服务和长期成本来判断。“迟早必须迁移”不是完整的理由,“用了转换就万事大吉”也不是。接下来可以看增加 IPv6 究竟改变了什么,又留下了哪些工作。