
Cómo la gestión de direcciones IP sustenta la infraestructura del trabajo remoto
Por qué una VPN conectada puede seguir fallando: solapamiento de direcciones, DNS interno, registros de acceso remoto y los límites de tratar una dirección IP como una identidad.
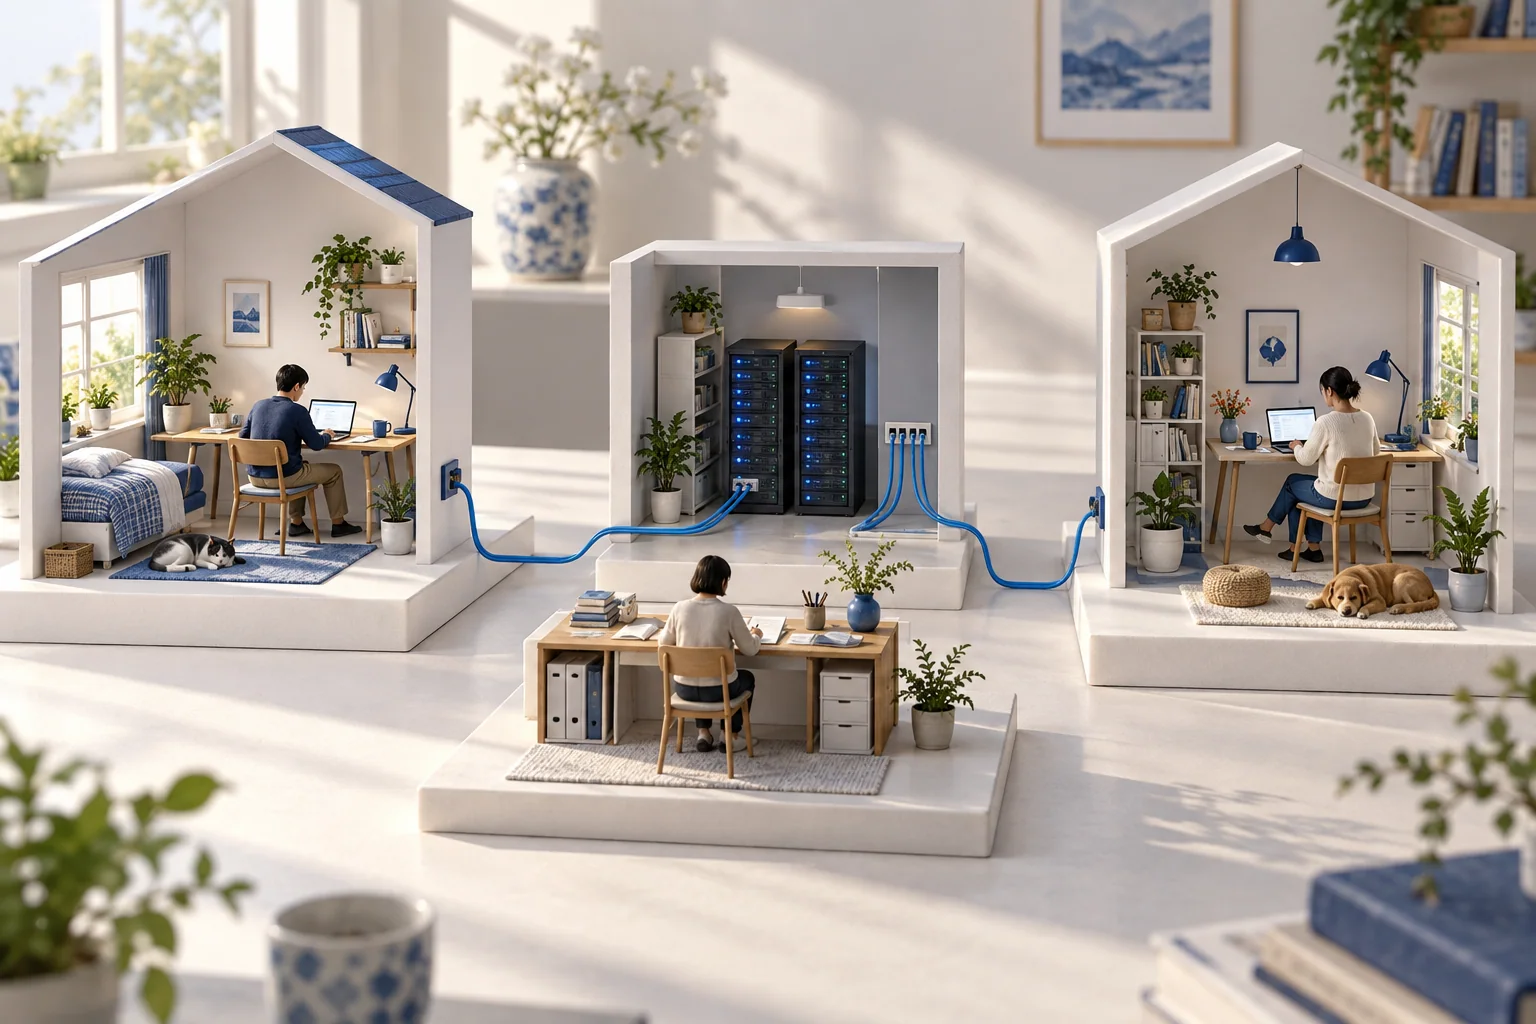
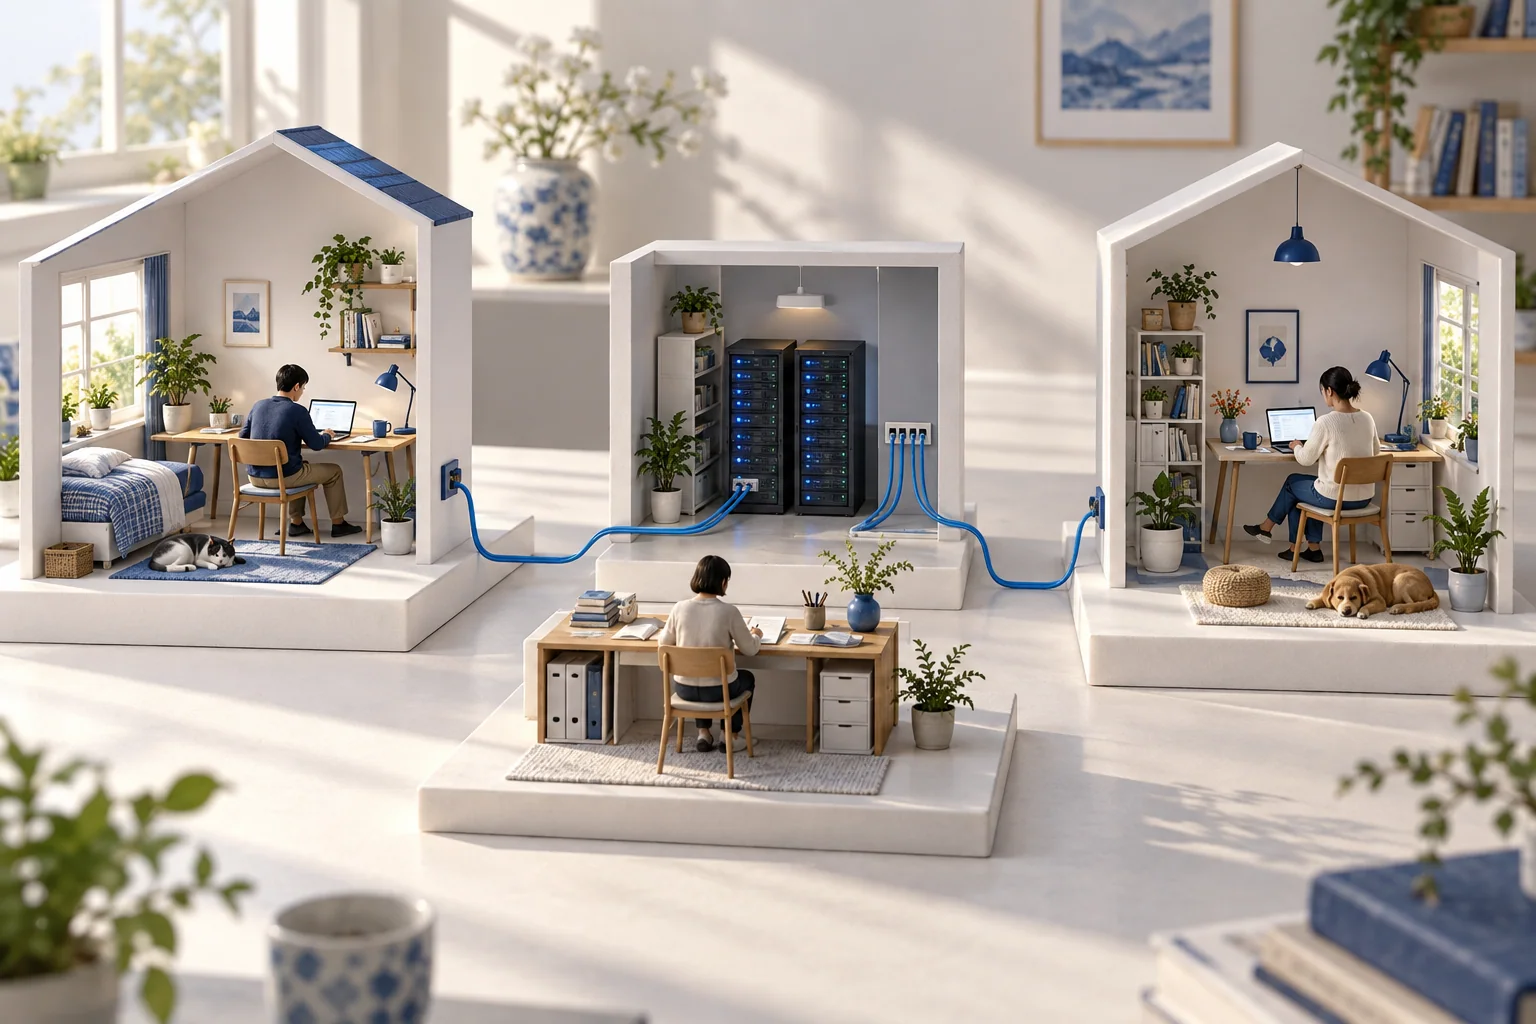
Trabajar desde lugares distintos exige una ruta clara hasta la aplicación y un registro de los sistemas responsables de ella.
Un compañero puede navegar por la web desde casa, pero no consigue abrir una aplicación interna. Su contraseña es correcta y la VPN indica que está conectada. Aun así, el problema puede estar en una dirección o un nombre: la red doméstica y la oficina utilizan rangos que se solapan, o el portátil está consultando al resolvedor DNS equivocado.
La gestión de direcciones IP facilita la comprensión de este tipo de problemas. Proporciona al equipo un registro de las redes corporativas, los conjuntos de direcciones para acceso remoto, los rangos en la nube y los servicios que los utilizan. Su valor reside en vincular ese registro con la ruta real que sigue un compañero para acceder a su trabajo.
Trace la ruta desde casa hasta la aplicación
El router doméstico suele asignar la dirección local del portátil. Un servicio corporativo de acceso remoto puede proporcionar otra dirección u ofrecer acceso específico a una aplicación. El destino puede estar en una oficina, un centro de datos o una red en la nube. Son sistemas separados, a menudo administrados por personas distintas.
El IPAM de la empresa no administra automáticamente el router doméstico. Registre las partes que controla la organización y las dependencias que puede observar. Así se evita que el personal de soporte confunda un inventario incompleto con una visión completa de la conexión de alguien.
Resuelva los solapamientos en el contexto donde importan
Los rangos privados de IPv4 se pueden reutilizar en redes independientes, como describe el RFC 1918. Si una red doméstica y un destino corporativo utilizan el mismo rango, una VPN puede introducir ambigüedad sobre el destino al que debe conducir una ruta.
Planifique conjuntamente los rangos corporativos y los de acceso remoto. Cuando se produzca un solapamiento, investigue las rutas que están realmente instaladas en el cliente y en la puerta de enlace. Según la arquitectura, la solución puede consistir en renumerar un segmento corporativo, diseñar una traducción de direcciones específica o dar acceso a una aplicación concreta. Trátelo como una decisión de diseño de red, en lugar de pedir a cada empleado que rehaga su red doméstica.
Mantenga vinculados los nombres y las direcciones
DNS convierte el nombre de una aplicación en la dirección a la que el cliente intentará conectarse. DHCP proporciona la configuración en las redes donde se utiliza. IPAM mantiene el plan de direccionamiento. DDI es la integración de estas tres funciones; no es otro nombre para las direcciones IP dinámicas.
Compruebe qué resolvedor gestiona los nombres internos al iniciar y finalizar la conexión remota. Revise el comportamiento de IPv4 e IPv6 donde ambos estén disponibles. El acceso a una aplicación por su nombre puede fallar aunque funcione una conexión directa a la dirección prevista, por lo que los procedimientos de soporte deben comprobar ambas vías.
Una dirección ayuda a investigar; no es una persona
Una concesión de dirección o una sesión VPN puede vincular una dirección con un dispositivo o una cuenta durante un periodo de tiempo. Las conexiones compartidas, la traducción y la reasignación hacen que una dirección por sí sola sea una prueba débil de identidad. Al investigar un problema, correlacione las marcas de tiempo y los registros de sesión y autenticación, y limite el acceso a quienes necesiten esos registros.
La arquitectura de confianza cero del NIST considera que la ubicación en la red no basta para otorgar confianza implícita. IPAM puede aportar contexto útil; la verificación de identidad, las comprobaciones de dispositivos y las decisiones de acceso a aplicaciones siguen necesitando sus propios controles.
Haga previsibles las incorporaciones y las salidas
Cuando se incorpore un compañero, verifique que su cuenta y su dispositivo pueden acceder a las aplicaciones previstas desde una red externa representativa. Compruebe el conjunto de direcciones remotas, la resolución de nombres y los permisos de acceso. Registre los fallos en el sistema responsable de ellos, en vez de suponer que una asignación correcta de dirección demuestra que toda la configuración funciona.
Cuando un compañero deje la organización, revoque su acceso a través de los sistemas de identidad y acceso remoto. Dé de baja las asignaciones corporativas cuando corresponda y conserve el historial necesario para entender las sesiones anteriores. Eliminar una fila de IPAM, por sí solo, no revoca una credencial.
Construya un registro útil para el soporte
Empiece por una aplicación remota y documente su ruta, los rangos relevantes, el resolvedor y los equipos responsables. Compare la tasa de conexiones satisfactorias, el tiempo necesario para diagnosticar fallos y el número de discrepancias sin resolver entre los registros. Incluya una prueba de lo que sigue funcionando cuando no se puede acceder al servicio de gestión.
Las personas no deberían tener que entender toda la red para utilizarla. Una buena coordinación proporciona a los equipos locales contexto suficiente para resolver un problema y permite que la organización conserve sus registros cuando cambian las herramientas. Para conocer el principio más amplio de una coordinación que se pueda inspeccionar y sustituir, lea la Nota 72 de Lu Heng. Para repasar los fundamentos, continúe con qué hace IPAM.