
Comment la gestion des adresses IP soutient l’infrastructure de télétravail
Pourquoi un VPN connecté peut malgré tout ne pas fonctionner : chevauchements de plages d’adresses, DNS interne, journaux d’accès distant et limites de l’adresse IP comme preuve d’identité.
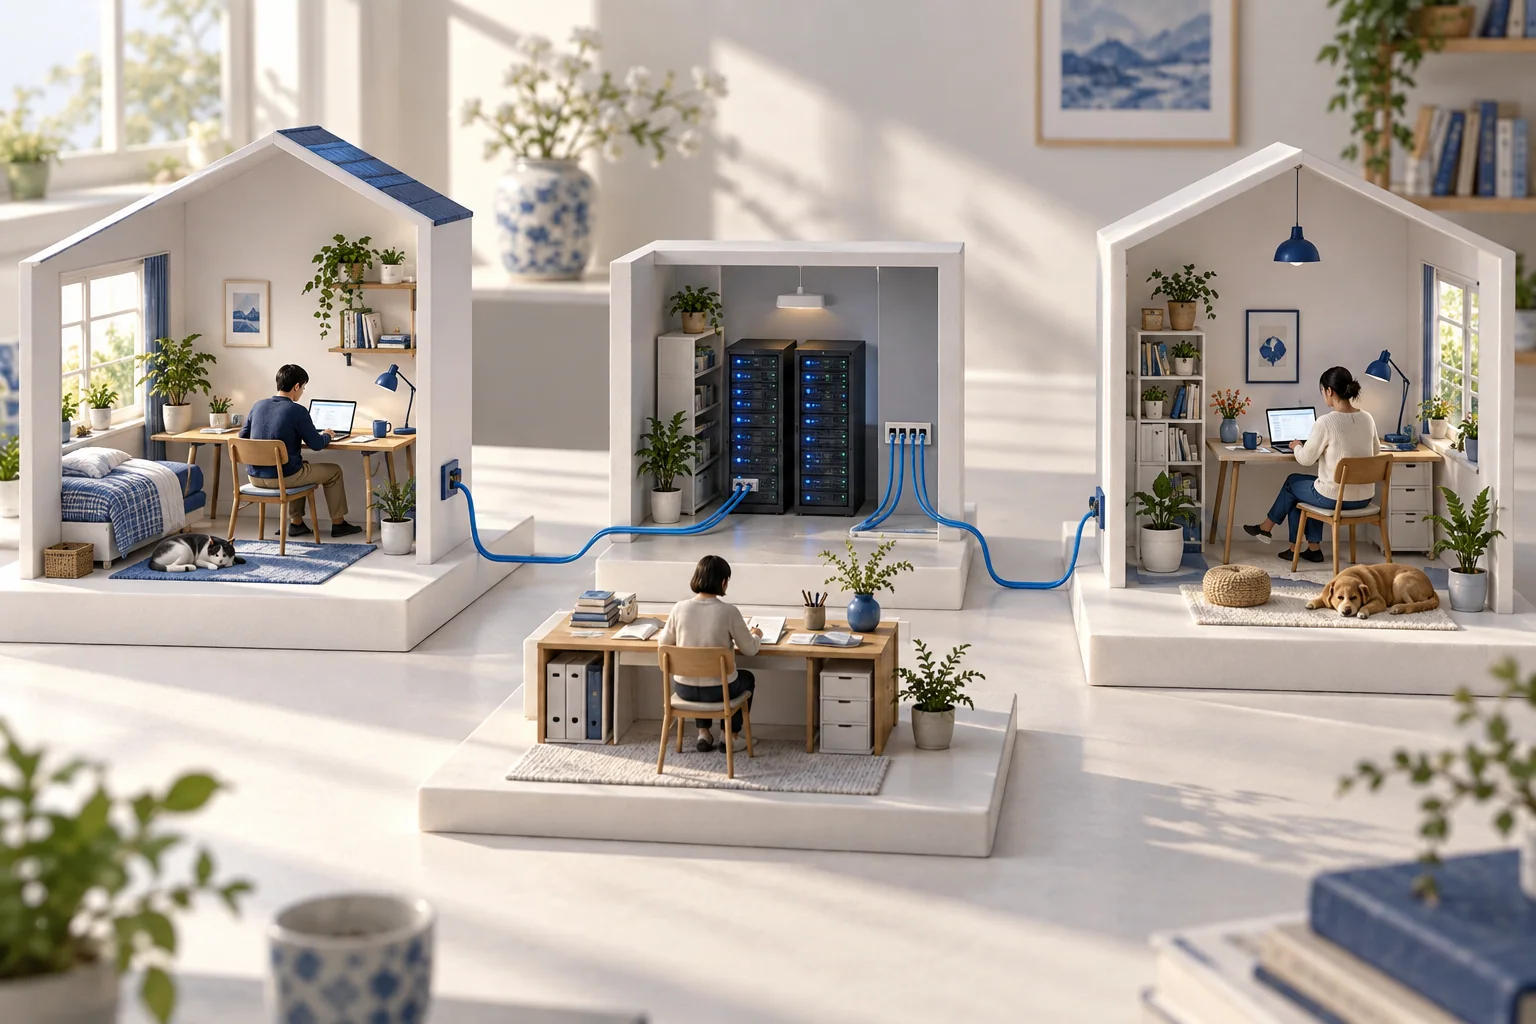
Travailler depuis des lieux différents exige un chemin d’accès clair à l’application et une documentation des systèmes qui en assurent le fonctionnement.
Un collègue peut naviguer sur le Web depuis chez lui, mais ne parvient pas à ouvrir une application interne. Son mot de passe est correct et le VPN indique qu’il est connecté. Le problème peut pourtant venir d’une adresse ou d’un nom : les réseaux domestique et professionnel utilisent des plages qui se chevauchent, ou l’ordinateur portable interroge le mauvais résolveur DNS.
La gestion des adresses IP permet de mieux comprendre ce type de problème. Elle fournit à l’équipe un registre des réseaux de l’entreprise, des pools d’adresses d’accès distant, des plages du cloud et des services qui les utilisent. Sa valeur tient au lien entre ce registre et le chemin qu’un collègue emprunte réellement pour accéder à ses outils de travail.
Cartographiez le chemin du domicile à l’application
Le routeur domestique attribue généralement l’adresse locale de l’ordinateur portable. Un service d’accès distant de l’entreprise peut fournir une autre adresse ou un accès propre à une application. La destination peut se trouver dans des bureaux, un centre de données ou un réseau cloud. Il s’agit de systèmes distincts, souvent gérés par des personnes différentes.
L’IPAM de l’employeur n’administre pas automatiquement le routeur domestique. Consignez les éléments que l’organisation maîtrise et les dépendances qu’elle peut observer. Cela évite aux équipes d’assistance de prendre un inventaire incomplet pour une vue d’ensemble de la connexion d’une personne.
Résolvez les chevauchements dans le contexte où ils posent problème
Les plages IPv4 privées peuvent être réutilisées dans des réseaux indépendants, comme le décrit la RFC 1918. Si un réseau domestique et une destination de l’entreprise utilisent la même plage, un VPN peut créer une ambiguïté sur la destination qu’une route doit atteindre.
Planifiez ensemble les plages de l’entreprise et celles de l’accès distant. En cas de chevauchement, examinez les routes effectivement installées sur le client et la passerelle. Selon l’architecture, la solution peut passer par la renumérotation d’un segment de l’entreprise, un dispositif particulier de traduction d’adresses ou un accès à une application individuelle. Traitez le problème comme un choix de conception réseau plutôt que de demander à chaque salarié de reconstruire son réseau domestique.
Maintenez le lien entre les noms et les adresses
Le DNS traduit le nom d’une application en l’adresse à laquelle le client tentera de se connecter. Le DHCP fournit la configuration dans les réseaux qui l’utilisent. L’IPAM conserve le plan d’adressage. Le DDI désigne l’intégration de ces trois fonctions ; ce n’est pas un autre nom pour les adresses IP dynamiques.
Vérifiez quel résolveur traite les noms internes au démarrage et à l’arrêt de la connexion distante. Contrôlez le comportement d’IPv4 et d’IPv6 lorsque les deux sont disponibles. L’accès à une application par son nom peut échouer alors qu’une connexion directe à l’adresse prévue fonctionne ; les procédures d’assistance doivent donc examiner les deux.
Une adresse aide à enquêter ; ce n’est pas une personne
Un bail ou une session VPN peut relier une adresse à un appareil ou à un compte pendant une période donnée. Les connexions partagées, la traduction d’adresses et les réattributions font qu’une adresse seule constitue un indice d’identité peu fiable. Lors d’une investigation, croisez les horodatages, les journaux de session et les traces d’authentification, en limitant l’accès à ces données aux personnes qui en ont besoin.
L’architecture zero trust du NIST considère que la localisation réseau ne suffit pas à justifier une confiance implicite. L’IPAM peut fournir un contexte utile ; la vérification de l’identité, les contrôles des appareils et les décisions d’accès aux applications nécessitent toujours leurs propres mécanismes de contrôle.
Rendez les arrivées et les départs prévisibles
Pour un nouveau collègue, vérifiez que son compte et son appareil permettent d’accéder aux applications prévues depuis un réseau externe représentatif. Contrôlez le pool d’adresses distantes, la résolution de noms et les autorisations d’accès. Consignez les échecs dans le système qui en est responsable, au lieu de supposer qu’une attribution d’adresse réussie prouve le bon fonctionnement de l’ensemble.
Lorsqu’un collègue quitte l’organisation, révoquez ses accès dans les systèmes d’identité et d’accès distant. Supprimez les attributions de l’entreprise lorsqu’il y a lieu et conservez l’historique nécessaire pour comprendre les sessions antérieures. La suppression d’une ligne dans l’IPAM ne révoque pas, à elle seule, un moyen d’authentification.
Constituez une documentation utile à l’assistance
Commencez par une application accessible à distance et documentez son chemin d’accès, les plages concernées, le résolveur et les équipes responsables. Comparez les taux de connexion réussie, le temps de diagnostic des pannes et le nombre d’incohérences non résolues dans les registres. Prévoyez aussi un test de ce qui continue à fonctionner lorsque le service de gestion est injoignable.
Personne ne devrait avoir à comprendre l’ensemble du réseau pour l’utiliser. Une bonne coordination donne aux équipes locales assez de contexte pour résoudre un problème et permet à l’organisation de conserver ses registres lorsqu’elle change d’outils. Pour le principe plus général d’une coordination vérifiable et remplaçable, lisez la Note 72 de Lu Heng. Pour les bases, poursuivez avec les fonctions de l’IPAM.