
Monitorizar la web oscura no significa «verlo todo»: cómo convertir los indicios de filtraciones en acciones
El valor de monitorizar la web oscura no está en prometer verlo todo, sino en detectar cuanto antes indicios de filtraciones que afecten a la empresa, verificarlos, clasificarlos y trasladarlos a los equipos capaces de reducir su impacto.
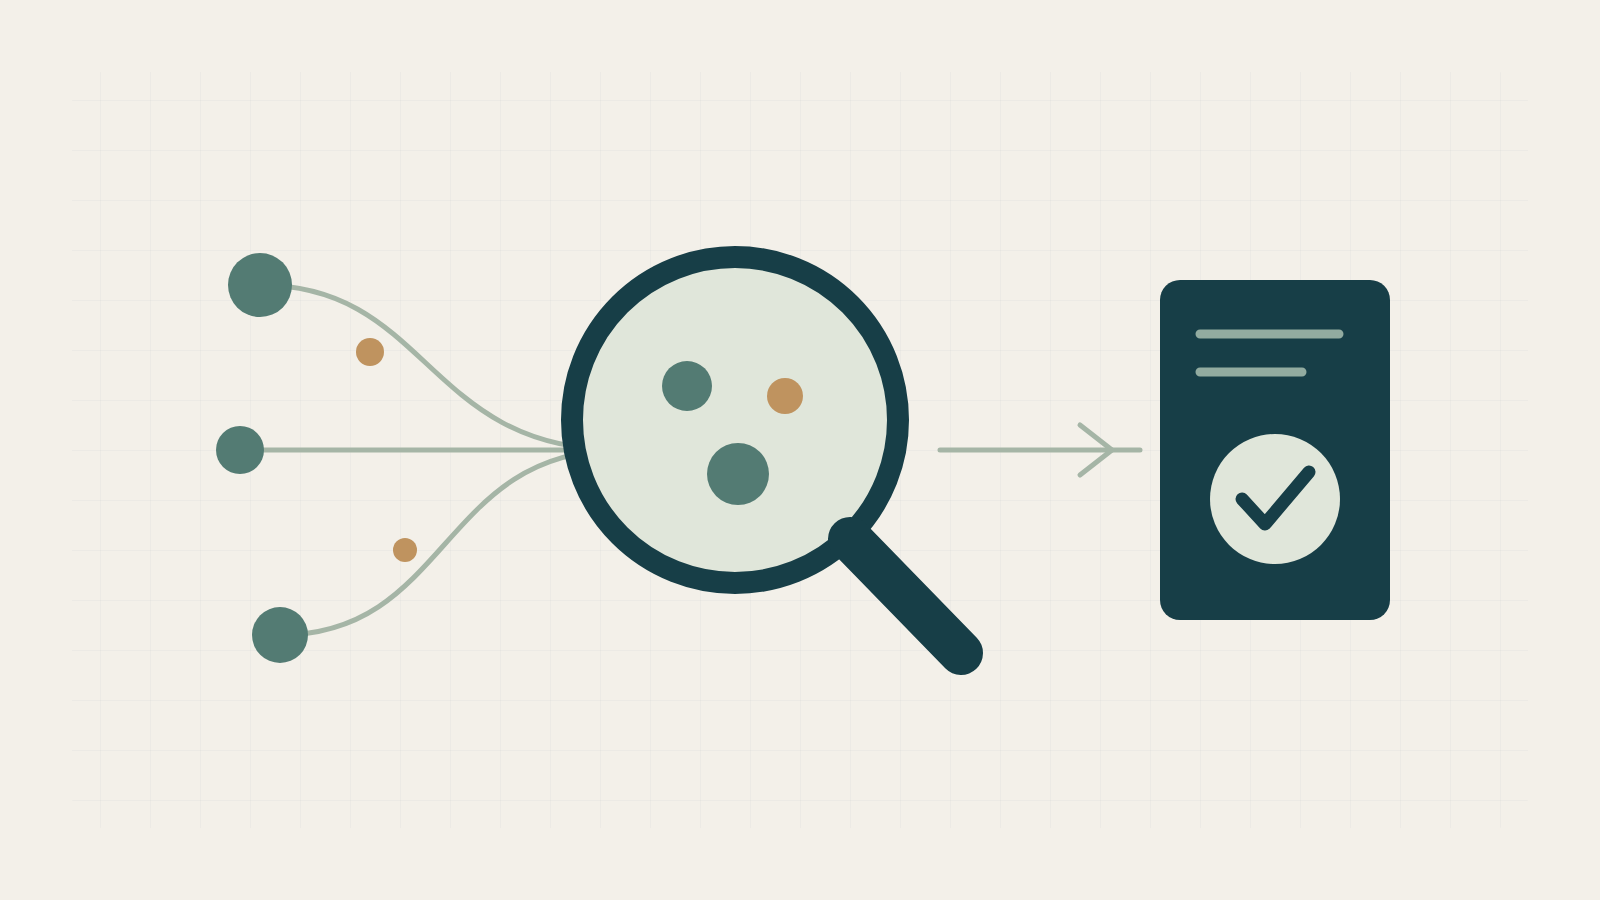
Lo que las empresas suelen querer saber no es «qué tiene de misteriosa la web oscura», sino algo mucho más práctico: si las credenciales de sus empleados, los datos de sus clientes o sus documentos internos ya se han puesto a la venta públicamente, ¿pueden enterarse antes de que el problema se agrave?
Monitorizar la web oscura puede ayudar a detectar indicios, pero no es una ventana desde la que se puedan ver todos los riesgos. Un enfoque fiable consiste en relacionar los indicios visibles públicamente o disponibles en canales especializados con el inventario de activos y los procedimientos de gestión de incidentes de seguridad de la propia empresa, y verificarlos uno por uno.
Qué es la web oscura y por qué debería importar a las empresas
La web oscura suele designar una parte de los servicios de Internet a los que solo se puede acceder con software o configuraciones especiales. Incluye foros, mercados y comunidades privadas. En estos espacios pueden aparecer credenciales robadas, servicios de malware, documentos empresariales u objetivos sobre los que conversan los atacantes. Al mismo tiempo, muchas filtraciones aparecen primero en sitios web convencionales, repositorios de código, grupos de mensajería instantánea o canales de reventa de datos. Fijarse únicamente en la etiqueta «web oscura» puede hacer que se pasen por alto señales más tempranas y fiables.
La primera pregunta es: ¿qué hay que proteger?
Las empresas pueden empezar por elaborar una lista de los elementos que realmente importan para su actividad: dominios y subdominios corporativos, portales de acceso de empleados y clientes, nombres de marca, dominios de correo electrónico, claves de API, nombres de servicios en la nube y documentos o nombres en clave de proyectos que no deberían ser públicos. Sin este inventario, las herramientas de monitorización pueden generar mucho ruido ajeno a la empresa.
El siguiente paso es definir condiciones concretas que activen una alerta: la aparición de credenciales corporativas verificadas, de nuevas cuentas con privilegios elevados, de fragmentos de documentos internos, de conversaciones sobre ataques contra sistemas específicos o de muestras que coincidan con incidentes conocidos. Cuanto más concretas sean estas condiciones, más fácil le resultará al equipo de seguridad decidir qué hacer a continuación.
Entre el indicio y la conclusión debe haber una verificación
Una publicación, una captura de pantalla o un archivo comprimido que supuestamente contiene datos son solo indicios. El equipo debe comprobar la fecha, la procedencia, el formato de los datos, si contienen campos auténticos y si siguen siendo válidos. Una publicación compartida repetidamente puede dar la impresión de que existen varios incidentes cuando, en realidad, solo se está difundiendo de nuevo material antiguo. A la inversa, una muestra de credenciales que pase casi inadvertida puede bastar para exigir el cambio inmediato de contraseñas y tokens.
Los servicios de monitorización pueden recopilar indicios y emitir alertas, pero no sustituyen el criterio de la empresa a la hora de determinar si un incidente es real, a qué sistemas afecta y quién está autorizado para actuar. Separar la «detección» de la «confirmación» reduce los falsos positivos y evita bloquear precipitadamente a usuarios legítimos por un contenido sin verificar.
Un proceso realmente útil: detectar, confirmar, responder y revisar
Detectar: recopilar de forma continua indicios relacionados con los activos de la empresa y registrar cuándo y dónde aparecieron por primera vez.
Confirmar: encargar a los responsables de seguridad o de los sistemas que validen las muestras y determinen qué cuentas, sistemas o datos están afectados.
Responder: renovar las credenciales, aislar los sistemas afectados, avisar a quienes deban actuar y mantener un registro trazable de las medidas tomadas.
Revisar: analizar por qué los controles existentes no detectaron el problema a tiempo y ajustar el inventario de activos, los permisos, los registros y las reglas de alerta.
Qué relación tiene esto con los problemas de los sistemas que aborda Lu Heng
En sus Notas, Lu Heng recuerda una y otra vez a los lectores que distingan entre las etiquetas de un sistema, sus registros y sus capacidades reales. La monitorización de la web oscura tiene límites similares: una puntuación de riesgo o un aviso de «detección» no equivalen al hecho en sí; una herramienta centralizada puede prestar un servicio, pero eso no le otorga autoridad para tomar todas las decisiones en nombre de la empresa.
Por eso, una buena solución de monitorización debe permitir a la empresa identificar sus dependencias, verificar las pruebas y mantener vías alternativas, dejando las decisiones en manos de quienes realmente asumen las consecuencias para el negocio. Su valor no está en generar alarma, sino en ofrecer a la organización opciones más claras mientras el problema todavía puede abordarse.