
ISP 如何管理大规模 IP 地址分配
ISP 如何将地址池与客户服务衔接起来:分配、路由、需求、共享、回收,以及协调与控制之间的边界。
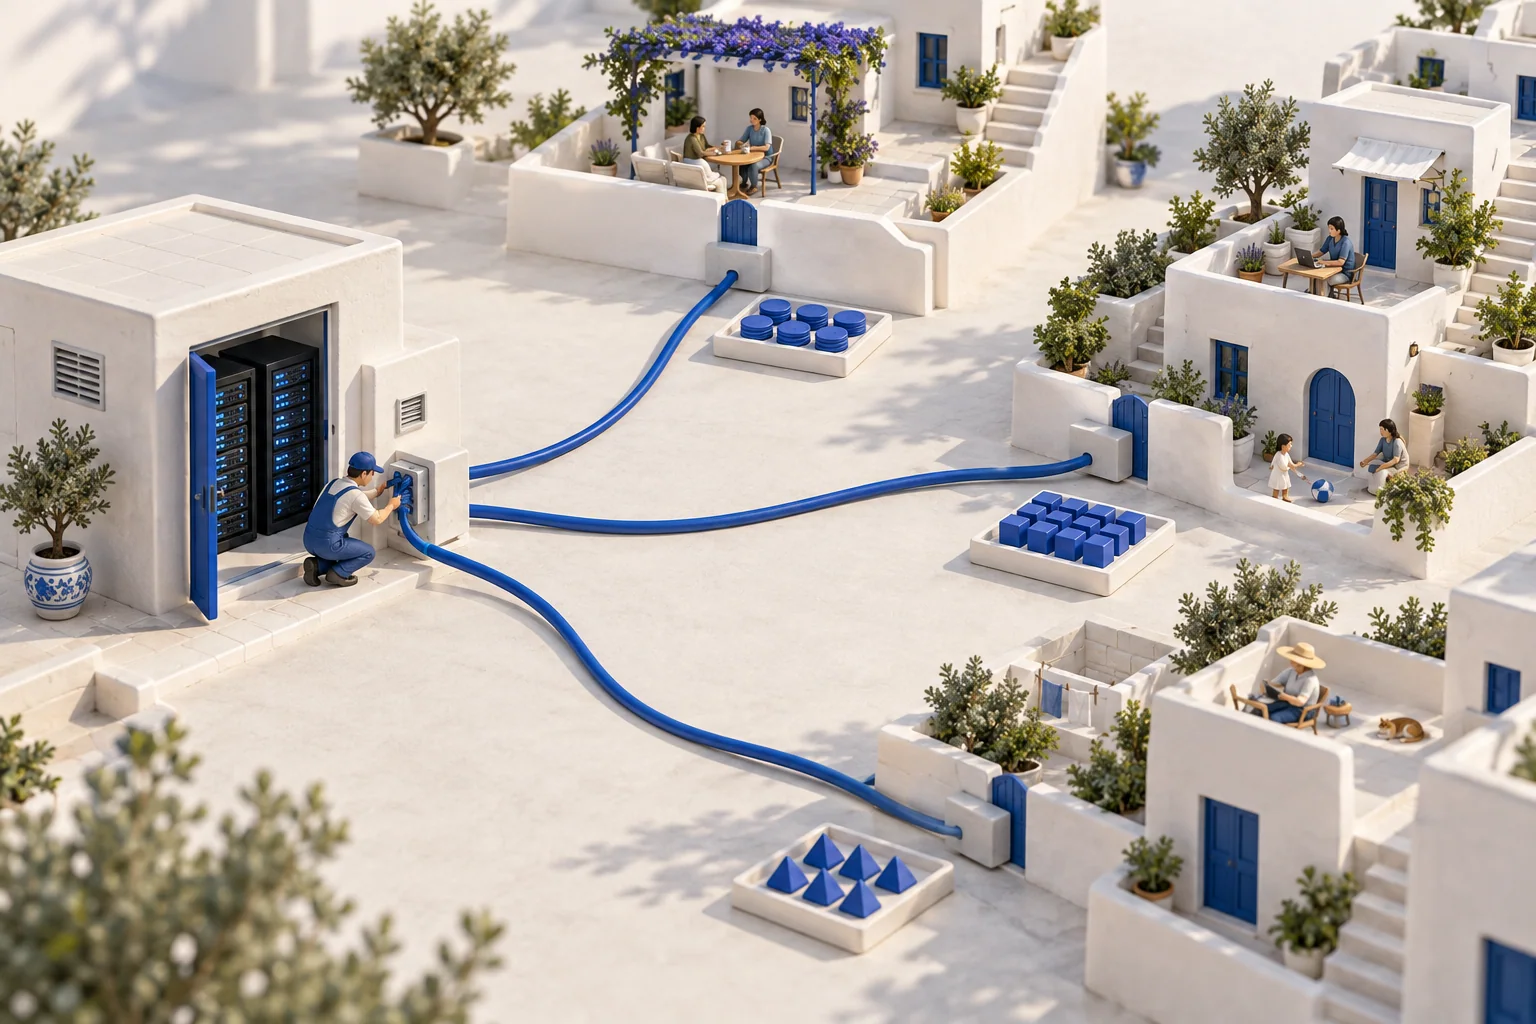
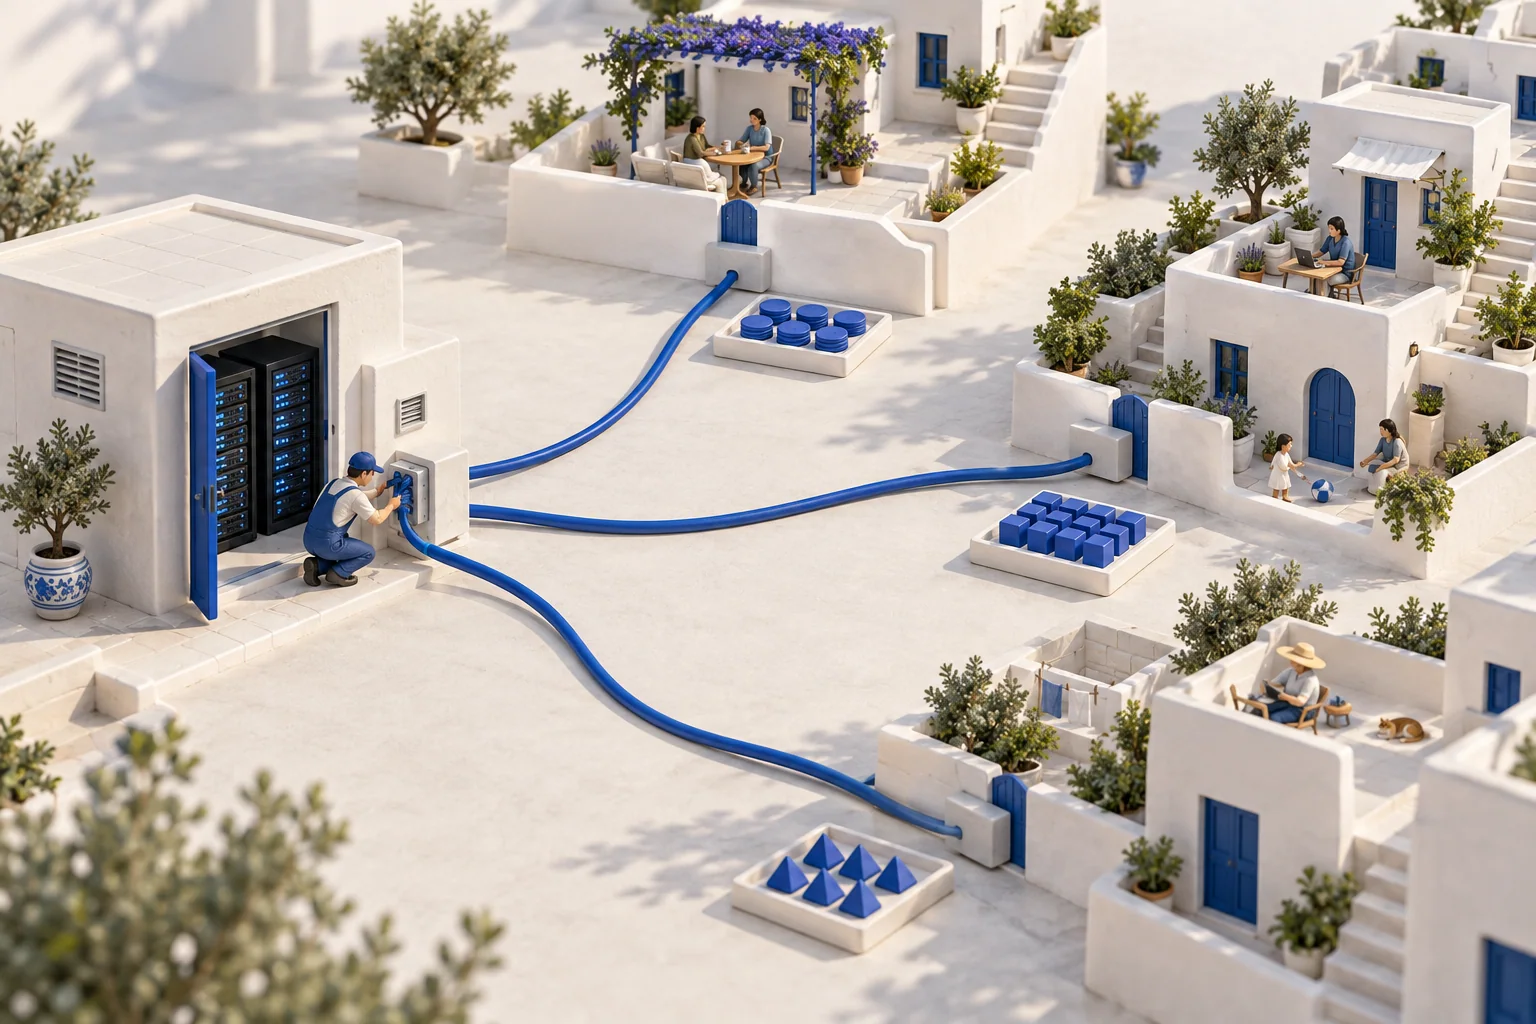
地址池围绕用户组织服务,而地址规划仍须与连接这些用户的网络相匹配。
一位新客户接入网络,另一位客户迁址,还有一位客户需要为托管服务配置稳定的地址。对于 ISP 而言,这些变化始终在发生。地址管理必须把每一项客户请求与容量、路由,以及下一位运维人员能够看懂的记录衔接起来。
有用的起点是正在运行的网络:哪些服务必须保持可达,地址如何交付到客户手中,以及哪些变更能够在不中断现有连接的情况下完成。
将获取地址空间与使用地址空间分开看待
ISP 的地址资源清单可能包含长期持有的资源、经登记转让获得的资源、租赁的地址空间,以及由其他提供商提供的地址空间。各类资源适用的安排并不相同。即使某项资源已经可供运营者使用,它仍然需要内部规划、有效路由和面向客户的开通配置。
注册记录和路由宣告承担不同的任务。注册记录保存协调信息;路由器则根据自身配置和所接受的路由转发流量。保持这两个层面一致,对运维十分重要。至于将行政管理层视为其下所有网络的所有者,则是更进一步的政治主张。Lu Heng 在札记 67 中质疑了这一主张。
围绕服务划分地址空间
按接入区域、客户类别或基础设施用途分配地址池,并有计划地为增长和故障恢复预留空间。CIDR 使用前缀长度描述地址块:一个 IPv4 /24 包含 256 个地址值。仅凭这一算术关系,并不能判断某种设计能够服务多少客户。
有些客户需要一个单独的地址,另一些客户则需要一个包含多个地址、通过路由交付的前缀。网络地址、广播地址以及提供商预留地址的安排,取决于具体设计。不要仅凭一座城市的人口或“全国性 ISP”这个标签,就决定地址块的大小。
CIDR 的路由与聚合模型也解释了为什么合理一致的地址规划能够减少需要单独宣告的路由数量。但聚合仍须符合实际路径:整齐的资源清单无法让原本不可达的目的地变得可达。
让每次分配都有迹可循
记录客户或服务、前缀或地址、接入节点、路由上下文、分配方式,以及相关的起止时间。动态会话与静态分配有着不同的生命周期。DHCP 租约、接入会话系统和开通配置 API,都需要向运维人员使用的记录提供数据。
扩展地址池之前,应将计划分配量与繁忙时段观察到的需求进行比较。庞大的地址分配总量可能掩盖某个本地地址池已经耗尽的事实。反过来,一段看似空闲的地址范围,也可能是为故障切换预留的,而非被人遗忘。
审慎选择地址共享与协议支持方案
通过地址和端口转换——通常称为 NAPT,也常被归入“NAT”——多个客户或设备可以共享公网 IPv4 地址空间。运营商级 NAT 会带来额外的运维要求,包括容量规划、应用兼容性,以及能够对应具体时间的映射记录。在这种情况下,一个公网地址可能对应多个用户。
IPv6 提供大得多的地址空间,并支持不同的客户前缀规划。但它不会自动实现对仅支持 IPv4 的目的地的访问。应根据客户实际使用的服务,连同支持工作量和故障恢复表现,评估原生 IPv4、双栈以及协议转换设计。这些选择都不应被简化成一句口号。
在日常变更中保障连续性
客户离网是一个小变更,却牵涉多项依赖关系。先确认地址分配已经结束,删除或更新相关路由和名称记录,检查仍然存在的服务引用,再将资源放回合适的地址池。应保留此前的分配历史,而不是将其覆盖。
路由监控、源地址过滤和 DNS 安全分别应对不同的故障模式。DNSSEC 验证的是 DNS 数据的真实性;它既不验证 IP 地址分配,也不能阻止所有路由攻击。有用的运维视图应呈现这些独立信号,而不是声称一种控制措施就能解决所有问题。
让协调服务于网络运营者
各地区团队可以管理自己的地址池,同时维护一份共享、可检查的记录。机构需要能够纠正错误、导出有实际意义的数据,并更换无法履职的管理服务提供商。用于组织号码资源的层级体系,本身并不赋予任何人对所有资源使用者行使政治权力的授权。
关于 Lu Heng 提出的必要协调与机构控制之间的边界,请阅读札记 72。有关机构内部的实际检查,可继续阅读常见的 IP 资源管理错误。