
Pourquoi la traduction d’adresses réseau (NAT) reste importante en 2025
Comment le NAT permet à plusieurs appareils de partager une adresse publique, comment les réponses retrouvent leur destinataire et ce que ce partage change pour la sécurité, les applications et les choix de l’opérateur.
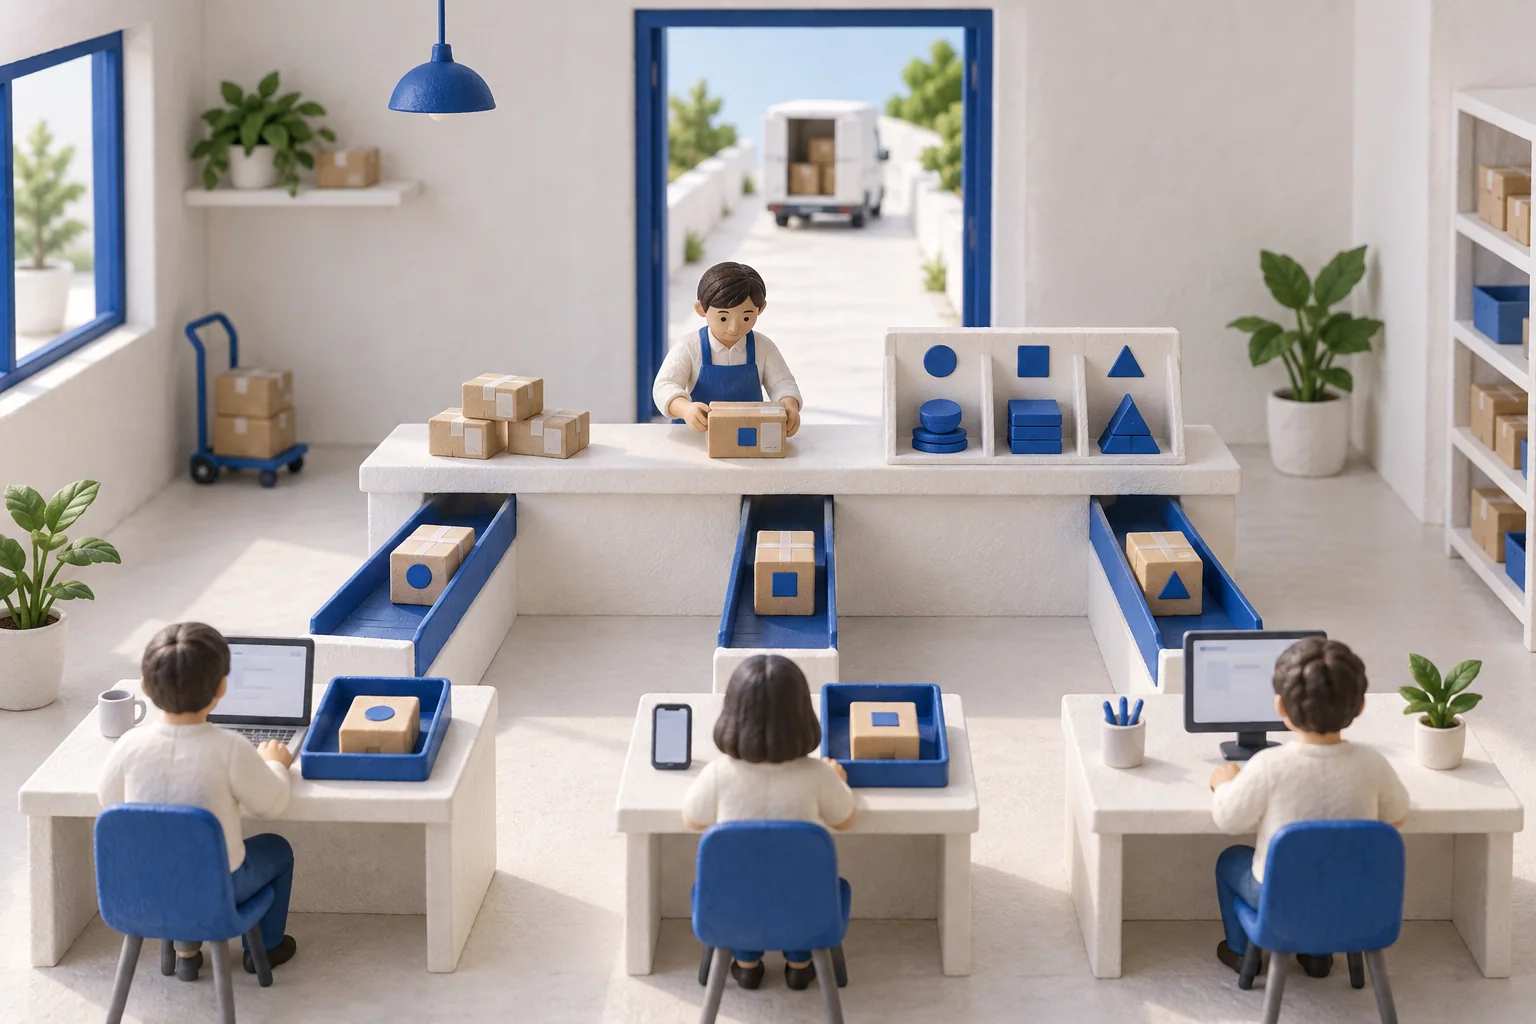
Le partage d’une adresse extérieure exige de garder une trace des échanges qui passent par elle, tout comme un service du courrier doit savoir à quel bureau renvoyer chaque colis.
Votre téléphone et votre ordinateur portable ouvrent simultanément des sites web différents. Pour ces sites, les deux connexions peuvent sembler provenir d’une seule adresse IPv4 publique. Pourtant, chaque réponse arrive sur le bon écran. Le routeur domestique tient une table de traduction qui rend cela possible.
Cet exemple quotidien explique pourquoi le NAT reste important. Il permet à un réseau de partager des adresses publiques. Comprendre le travail supplémentaire qu’il impose est tout aussi important que comprendre les économies qu’il permet.
Une adresse extérieure, plusieurs échanges
NAT signifie traduction d’adresses réseau. Le NAT de base remplace une adresse par une autre. Le mécanisme courant dans les routeurs domestiques, qui fait correspondre plusieurs adresses à une seule, traduit également les ports de transport ; on l’appelle souvent PAT ou NAPT. Un port permet de distinguer un échange d’un autre.
Imaginez un bâtiment où plusieurs bureaux envoient des colis par un même guichet d’accueil. Le guichet doit tenir un registre indiquant à quel bureau revient chaque réponse. De même, le routeur enregistre la correspondance entre une adresse et un port internes, d’une part, et l’adresse et le port utilisés à l’extérieur, d’autre part. La spécification du NAT traditionnel décrit ces deux formes de traduction.
Le NAT ne crée pas d’adresses IPv4 supplémentaires. Il permet à ces adresses de servir davantage de connexions, dans les limites de capacité de l’équipement de traduction et des exigences des applications concernées.
Dans quels cas est-il utile ?
Un foyer peut connecter plusieurs appareils sans attribuer à chacun une adresse publique. Une entreprise peut donner à ses systèmes internes un accès sortant par une passerelle partagée. Un fournisseur d’accès à Internet peut intégrer la traduction à son propre réseau pour partager des adresses publiques entre abonnés ; cette configuration est appelée NAT à grande échelle, ou carrier-grade NAT.
L’emplacement compte. Vous pouvez maîtriser les correspondances établies par votre propre routeur tout en n’ayant que peu de contrôle sur l’équipement de traduction d’un fournisseur. Cette différence devient manifeste lorsque vous souhaitez accepter des connexions entrantes ou diagnostiquer une panne.
Quel est le coût du partage ?
Un équipement de traduction doit conserver l’état des connexions et disposer de suffisamment de ports utilisables. Il doit gérer les pics de charge, les délais d’expiration et les défaillances matérielles. Certaines applications exigent des dispositions particulières pour accepter le trafic entrant ou fonctionner à travers plusieurs couches de traduction.
À l’échelle d’un fournisseur, une adresse publique seule ne permet pas nécessairement d’identifier l’abonné concerné par une connexion. Les informations de port et l’heure peuvent aussi compter. Les exigences de l’IETF relatives au NAT à grande échelle portent sur les limites de ressources, le comportement et la journalisation. Ce sont des responsabilités d’exploitation, pas des raisons de considérer le NAT comme toujours bon ou toujours mauvais.
Le NAT sécurise-t-il un réseau ?
La traduction d’adresses et le contrôle d’accès remplissent des fonctions différentes. Certaines configurations courantes du NAT ne fournissent aucune correspondance au trafic entrant non sollicité, mais cela ne constitue pas une politique de sécurité complète. Un routeur qui fait également office de pare-feu peut appliquer des règles définissant le trafic autorisé.
La distinction est explicite dans les recommandations de l’IETF sur la protection des réseaux : la traduction, en elle-même, n’assure pas la sécurité. Le partage d’une adresse publique ne rend pas non plus un utilisateur anonyme. Les comptes, les applications et d’autres données peuvent toujours permettre de rattacher une activité à son auteur.
Le NAT équivaut-il à une transition vers IPv6 ?
Non. Le NAT IPv4 ordinaire traduit des adresses IPv4. La double pile consiste à faire fonctionner IPv4 et IPv6 ; elle ne réalise pas automatiquement de traduction entre les deux. Des mécanismes comme NAT64 remplissent une autre fonction : traduire entre les versions du protocole. Bien distinguer ces termes évite d’acheter une solution qui répond au mauvais problème.
Pour débuter, partez du besoin réel : accéder à des sites web, accepter des connexions, relier des réseaux ou prendre en charge une application particulière. Comparez ensuite les options d’exploitation.
Pourquoi le choix revient à l’opérateur réseau
La Note 45 de Lu Heng conteste l’idée selon laquelle l’épuisement de la réserve d’adresses à allouer d’un registre déterminerait les choix techniques de tous les opérateurs. Le NAT illustre bien pourquoi le simple décompte des adresses ne suffit pas à décrire l’ensemble du réseau. Le partage d’adresses modifie ce qu’une adresse publique peut prendre en charge, tout en entraînant ses propres coûts.
Le choix doit donc reposer sur le service et sur son coût complet d’exploitation : adresses partagées, adresses publiques dédiées, IPv6 ou combinaison de ces options. Il ne doit pas reposer sur un slogan présentant la migration comme inévitable, ni sur la promesse que la traduction résout tout. Poursuivez avec ce que l’ajout d’IPv6 change, et ce qu’il laisse à maintenir.