
Por que o NAT (tradução de endereços de rede) ainda importa em 2025
Como o NAT permite que dispositivos compartilhem um endereço público, como as respostas chegam ao destino certo e o que esse compartilhamento muda para a segurança, as aplicações e as escolhas do operador.
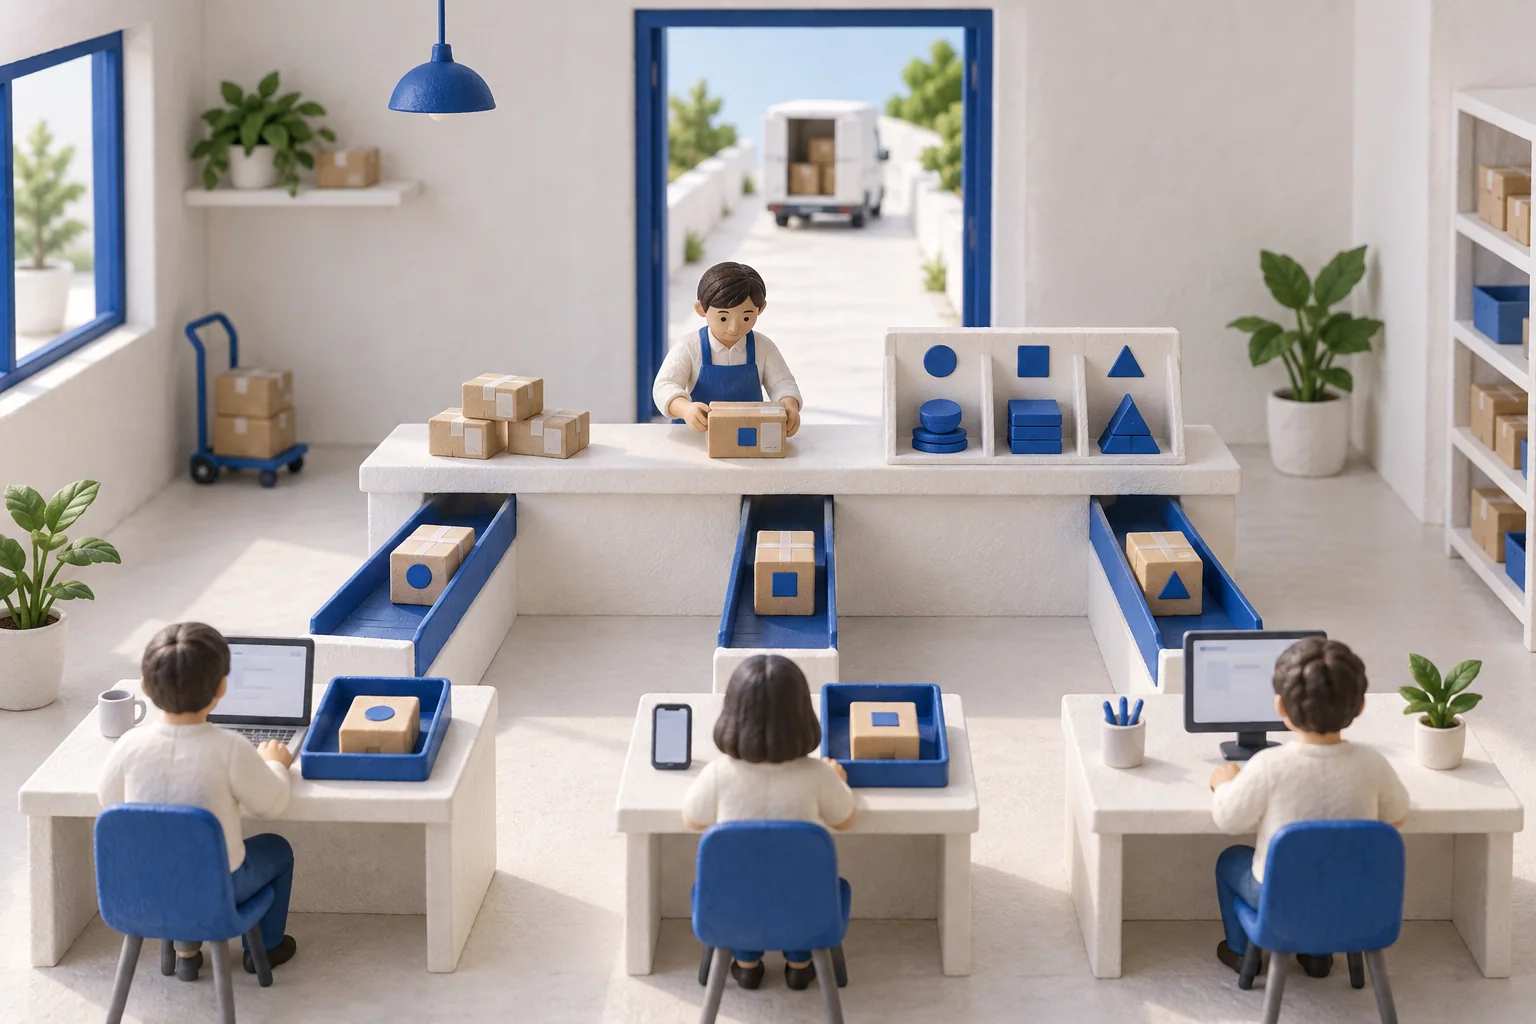
Um endereço externo compartilhado exige um registro das comunicações que estão por trás dele, assim como um setor de correspondência precisa acompanhar a qual mesa deve retornar cada encomenda.
Seu celular e seu notebook abrem sites diferentes ao mesmo tempo. Para esses sites, as duas conexões podem parecer vir de um único endereço IPv4 público. Ainda assim, cada resposta chega à tela certa. O roteador doméstico mantém um registro de tradução que torna isso possível.
Esse exemplo cotidiano explica por que o NAT ainda importa. Ele permite que uma rede compartilhe endereços públicos. Entender o trabalho adicional que ele cria é tão importante quanto entender o que ele economiza.
Um endereço externo, várias comunicações
NAT significa tradução de endereços de rede. O NAT básico transforma um endereço em outro. O arranjo de muitos para um, comum em roteadores domésticos, também traduz portas de transporte; ele costuma ser chamado de PAT ou NAPT. Uma porta ajuda a distinguir uma comunicação de outra.
Imagine um prédio onde várias mesas enviam encomendas por um único balcão de recepção. O balcão precisa de um registro que indique a qual mesa pertence cada resposta. Da mesma forma, o roteador registra o mapeamento entre um endereço e uma porta internos e o endereço e a porta usados externamente. A especificação do NAT tradicional descreve essas duas formas de tradução.
O NAT não cria mais números IPv4. Ele permite que esses números atendam a mais conexões, dentro da capacidade do tradutor e dos requisitos das aplicações envolvidas.
Onde ele ajuda?
Uma residência pode conectar vários dispositivos sem atribuir um endereço público a cada um. Uma empresa pode dar a seus sistemas internos acesso de saída por um gateway compartilhado. Um provedor de Internet pode colocar a tradução em sua própria rede, compartilhando endereços públicos entre assinantes; esse arranjo é chamado de NAT em larga escala, ou carrier-grade NAT.
A localização importa. Você pode controlar os mapeamentos do seu próprio roteador e, ao mesmo tempo, ter pouco controle sobre o tradutor de um provedor. Essa diferença fica evidente quando você quer aceitar conexões de entrada ou diagnosticar uma falha.
Qual é o custo do compartilhamento?
Um tradutor precisa manter o estado das conexões e portas utilizáveis em quantidade suficiente. Ele tem de lidar com picos, tempos limite e falhas de equipamento. Algumas aplicações precisam de configurações especiais para aceitar tráfego de entrada ou funcionar através de várias camadas de tradução.
Na escala de um provedor, um endereço público sozinho pode não identificar o assinante envolvido em uma conexão. As informações de porta e horário também podem importar. Os requisitos do IETF para NAT em larga escala tratam de limites de recursos, comportamento e geração de registros. Essas são responsabilidades operacionais, não motivos para presumir que o NAT é sempre bom ou sempre ruim.
O NAT torna uma rede segura?
A tradução de endereços e o controle de acesso cumprem funções diferentes. Algumas configurações comuns de NAT deixam o tráfego de entrada não solicitado sem um mapeamento, mas isso não equivale a uma política de segurança completa. Um roteador que também funciona como firewall pode aplicar regras sobre qual tráfego é permitido.
A distinção é explícita nas orientações do IETF para proteção de redes: a tradução, por si só, não oferece segurança. Tampouco compartilhar um endereço público torna um usuário anônimo. Contas, aplicações e outros dados ainda podem identificar a atividade.
NAT é o mesmo que uma transição para IPv6?
Não. O NAT IPv4 comum traduz endereços IPv4. Pilha dupla significa executar IPv4 e IPv6; ela não faz automaticamente a tradução entre eles. Mecanismos como o NAT64 têm outra função: traduzir entre versões do protocolo. Manter esses termos separados ajuda a evitar a compra de uma solução para o problema errado.
Para quem está começando, o ponto de partida deve ser a necessidade real: acessar sites, aceitar conexões, interligar redes ou dar suporte a uma aplicação específica. Depois, compare as opções operacionais.
Por que a escolha cabe ao operador da rede
A Nota 45 de Lu Heng questiona a ideia de que o esgotamento do conjunto de endereços disponíveis para alocação de um registro determine as escolhas de engenharia de todos os operadores. O NAT é um exemplo útil de por que a simples contagem de endereços não descreve a rede inteira. O compartilhamento de endereços muda o que um endereço público consegue atender, mas traz custos próprios.
A escolha deve, portanto, se basear no serviço e em seu custo operacional total: endereços compartilhados, endereços públicos dedicados, IPv6 ou uma combinação. Ela não deve se basear em um slogan sobre migração inevitável nem em uma promessa de que a tradução resolve tudo. Prossiga com o que muda ao adicionar IPv6 — e o que continua exigindo manutenção.