
Comment les FAI gèrent l’attribution d’adresses IP à grande échelle
Comment un FAI relie ses pools d'adresses aux services clients : capacités, routage, attributions, partage et continuité des opérations.
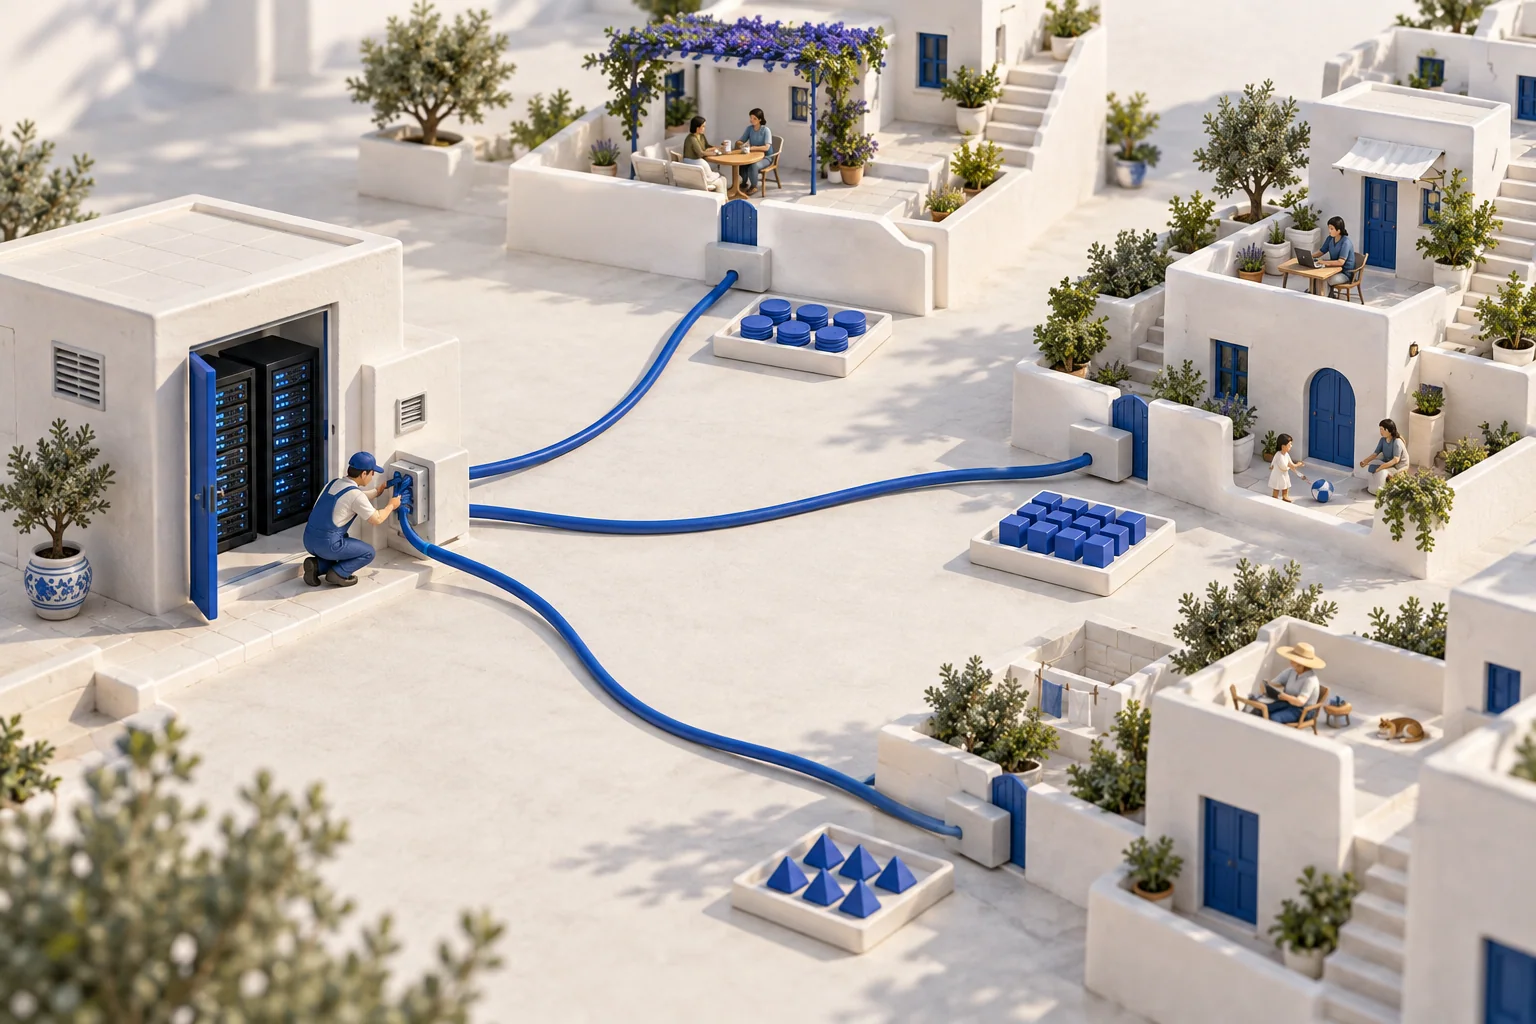
Un client se raccorde, un autre déménage et un troisième demande une adresse stable pour héberger un service. À l'échelle d'un fournisseur d'accès à Internet, ces changements sont permanents. Chaque demande doit trouver sa place dans les capacités disponibles, le routage et un historique compréhensible par l'opérateur suivant.
Le point de départ est le réseau en fonctionnement : quels services doivent rester accessibles, comment les adresses parviennent aux clients et quelles modifications peuvent être effectuées sans interrompre leurs connexions.
Obtenir des adresses et exploiter un réseau sont deux étapes distinctes
Le portefeuille d'un FAI peut réunir des ressources détenues de longue date, des transferts enregistrés, des plages louées et des adresses fournies par un autre opérateur. Les modalités varient. Une fois la ressource disponible, il faut encore organiser son utilisation, établir des routes et assurer la mise en service des clients.
Le registre conserve des informations de coordination ; les routeurs acheminent le trafic selon leur configuration et les routes qu'ils acceptent. Maintenir la cohérence entre ces niveaux compte pour l'exploitation. En déduire que l'administrateur du registre possède tous les réseaux concernés relève d'une autre affirmation, politique. Lu Heng conteste ce glissement dans la Note 67.
Découper l'espace selon les services
On peut réserver des pools par zone d'accès, catégorie de clients ou fonction d'infrastructure, avec une marge prévue pour la croissance et la reprise après incident. La notation CIDR décrit un bloc par sa longueur de préfixe : un /24 IPv4 contient 256 valeurs d'adresse. Ce calcul ne donne pas, à lui seul, le nombre de clients que le réseau pourra servir.
Certains clients ont besoin d'une adresse, d'autres d'un préfixe routé. Les réservations, ainsi que l'emploi des adresses de réseau et de diffusion, dépendent de la conception. La population d'une ville ou l'étiquette « opérateur national » ne remplace pas ce dimensionnement.
Le modèle CIDR d'agrégation des routes explique aussi l'intérêt d'un plan cohérent pour limiter les annonces distinctes. Mais une agrégation doit correspondre aux chemins réels : un inventaire bien rangé ne rend pas une destination accessible.
Retrouver le sens de chaque attribution
Le dossier doit relier le client ou service, l'adresse ou préfixe, le nœud d'accès, le contexte de routage, la méthode d'attribution et les dates pertinentes. Une session dynamique et une affectation fixe n'ont pas le même cycle de vie. Baux DHCP, systèmes de sessions et interfaces de mise en service doivent alimenter les informations utilisées par l'exploitation.
Avant d'agrandir un pool, comparez les attributions prévues à la demande aux heures chargées. Une réserve globale confortable peut masquer la saturation d'un point d'accès. Une plage sans trafic peut, à l'inverse, avoir été gardée pour un basculement.
Choisir les protocoles et le partage en connaissance de cause
La traduction d'adresses et de ports, ou NAPT, souvent appelée simplement NAT, permet à plusieurs utilisateurs de partager de l'espace IPv4 public. À l'échelle opérateur, elle exige de dimensionner les équipements, de vérifier les applications et de conserver les correspondances temporelles utiles. Une adresse publique peut alors concerner plusieurs utilisateurs.
IPv6 offre un espace beaucoup plus vaste et d'autres possibilités de délégation de préfixes. Il ne rend pas automatiquement joignable une destination qui ne parle qu'IPv4. Comparez IPv4 natif, double pile et traduction selon les services réellement utilisés, l'effort de support et le comportement en cas de panne. Un mot d'ordre ne suffit pas à choisir une architecture.
Préserver la continuité lors des changements ordinaires
Au départ d'un client, confirmez la fin de l'attribution, traitez les routes et les noms concernés, puis vérifiez les dépendances restantes avant de remettre la ressource dans le bon pool. Conservez l'historique au lieu d'effacer l'ancienne attribution.
La surveillance du routage, le filtrage des adresses sources et la sécurité DNS répondent à des problèmes différents. DNSSEC authentifie des données DNS ; il ne valide pas une attribution IP et ne bloque pas toutes les attaques de routage. L'exploitation gagne à voir séparément ces signaux.
Une coordination au service de ceux qui font fonctionner le réseau
Des équipes régionales peuvent gérer leurs pools tout en partageant des données vérifiables. Il faut pouvoir corriger les erreurs, exporter des informations intelligibles et remplacer un fournisseur défaillant. Une hiérarchie d'organisation des numéros ne constitue pas, en elle-même, un mandat politique sur leurs utilisateurs.
Lu Heng développe la distinction entre coordination nécessaire et contrôle institutionnel dans la Note 72, en anglais. Pour l'appliquer à l'exploitation quotidienne, poursuivez avec les erreurs fréquentes de gestion des ressources IP.