
Come gli ISP gestiscono l’assegnazione degli indirizzi IP su larga scala
Come un ISP collega i pool di indirizzi al servizio offerto ai clienti: assegnazione, instradamento, domanda, condivisione, dismissione e confine tra coordinamento e controllo.
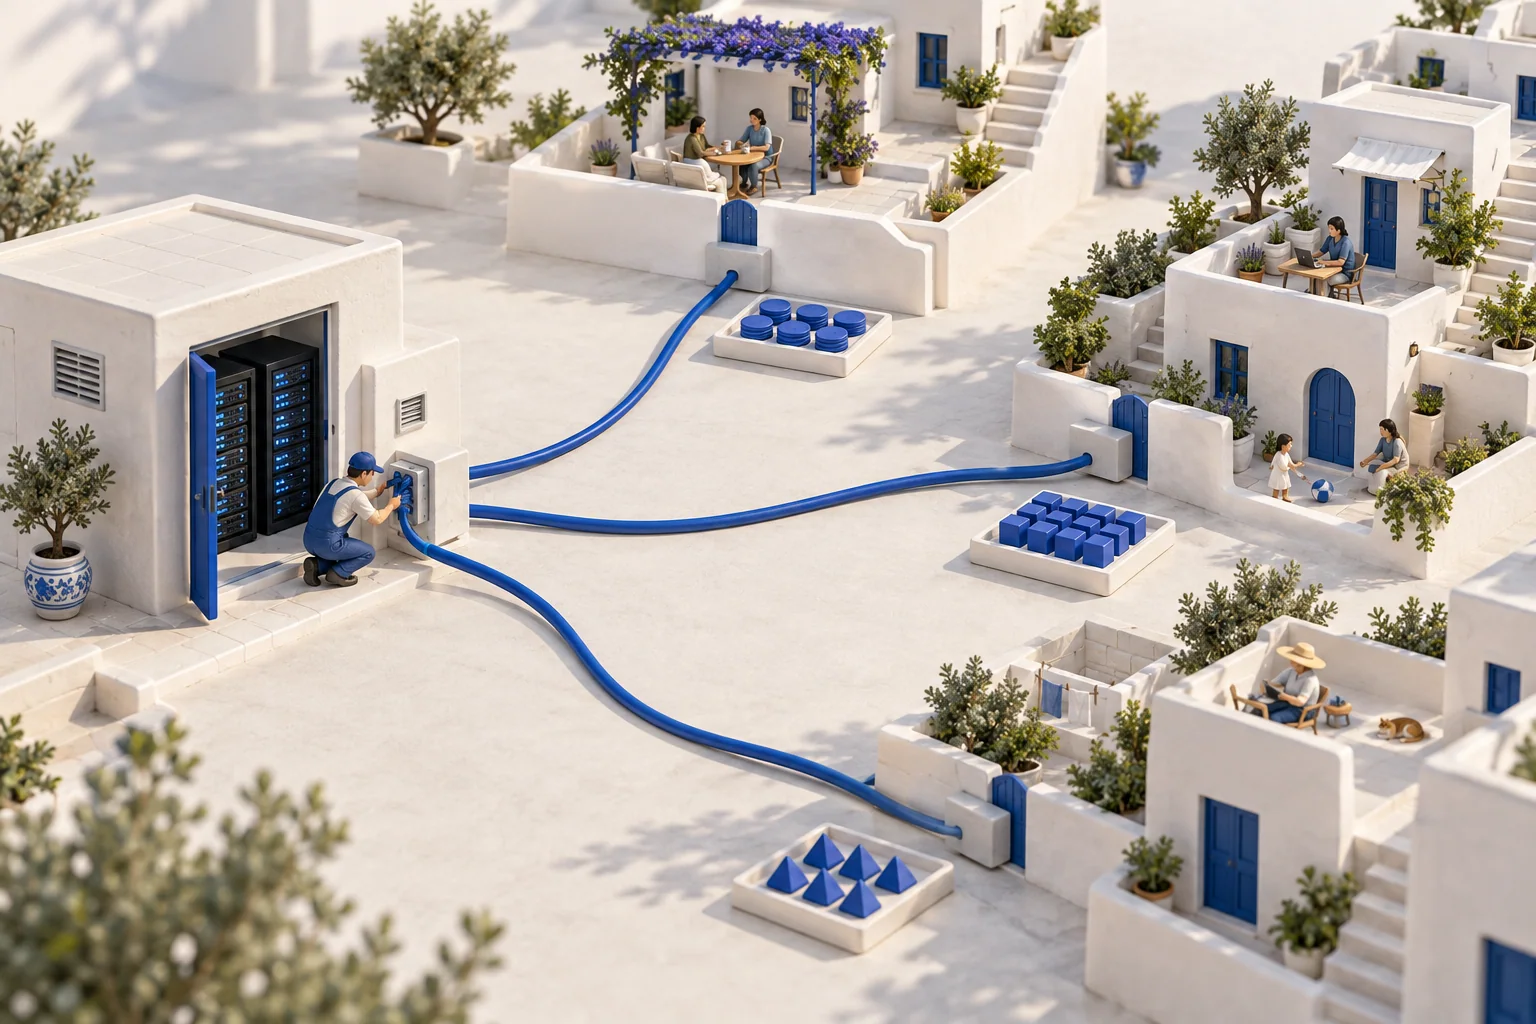
I pool di indirizzi organizzano un servizio intorno ai suoi utenti. Il piano deve comunque corrispondere alla rete che li collega.
Un nuovo cliente si connette, un altro cambia sede e un terzo ha bisogno di un indirizzo stabile per un servizio ospitato. Alla scala di un ISP, questi cambiamenti avvengono continuamente. La gestione degli indirizzi deve collegare ogni richiesta del cliente alla capacità, all’instradamento e a un registro comprensibile per l’operatore che interverrà dopo.
Il punto di partenza utile è la rete in esercizio: quali servizi devono restare raggiungibili, come gli indirizzi arrivano ai clienti e quali modifiche si possono apportare senza interrompere le connessioni esistenti.
Distinguere l’acquisizione dello spazio dal suo utilizzo
L’inventario di un ISP può comprendere risorse detenute da tempo, trasferimenti registrati, spazio in locazione e spazio fornito tramite un altro operatore. Le condizioni applicabili sono diverse. Quando una risorsa diventa disponibile per l’operatore, servono ancora un piano interno, rotte funzionanti e l’attivazione del servizio per i clienti.
Un record di registro e un annuncio di rotta svolgono compiti diversi. La registrazione conserva informazioni di coordinamento; i router inoltrano il traffico in base alla propria configurazione e alle rotte che accettano. Mantenere coerenti questi livelli è importante sul piano operativo. Considerare il livello amministrativo come proprietario di ogni rete sottostante è un’ulteriore pretesa politica, che Lu Heng contesta nella Nota 67.
Suddividere lo spazio in funzione del servizio
Assegnate pool alle aree di accesso, alle categorie di clienti o ai ruoli dell’infrastruttura, prevedendo esplicitamente margine per la crescita e il ripristino. CIDR descrive i blocchi tramite la lunghezza del prefisso: un blocco IPv4 /24 contiene 256 valori di indirizzo. Questo calcolo, da solo, non dice quanti clienti un’architettura possa servire.
Alcuni clienti hanno bisogno di un singolo indirizzo; altri di un prefisso instradato che contenga molti indirizzi. Le riserve per rete, broadcast e fornitore dipendono dal progetto. Evitate di usare la popolazione di una città o l’etichetta «ISP nazionale» come scorciatoia per scegliere la dimensione di un blocco.
Il modello di instradamento e aggregazione CIDR spiega anche perché un piano di indirizzamento coerente possa ridurre il numero di rotte annunciate separatamente. L’aggregazione deve comunque corrispondere ai percorsi effettivi: un inventario ordinato non rende raggiungibile una destinazione che non lo è.
Rendere tracciabile ogni assegnazione
Registrate il cliente o servizio, il prefisso o indirizzo, il nodo di accesso, il contesto di instradamento, il metodo di assegnazione e i tempi pertinenti di inizio e fine. Le sessioni dinamiche e le assegnazioni statiche hanno cicli di vita diversi. Le concessioni DHCP, i sistemi delle sessioni di accesso e le API di provisioning devono alimentare il registro usato dagli operatori.
Prima di ampliare un pool, confrontate le assegnazioni pianificate con la domanda osservata nei periodi di punta. Una grande dotazione complessiva può nascondere un pool locale esaurito. Viceversa, un intervallo che sembra vuoto potrebbe essere riservato al failover, anziché dimenticato.
Scegliere consapevolmente condivisione e supporto dei protocolli
Con la traduzione di indirizzi e porte, spesso chiamata NAPT e comunemente inclusa nel termine «NAT», più clienti o dispositivi possono condividere spazio IPv4 pubblico. Il NAT di livello operatore aggiunge esigenze operative, tra cui pianificazione della capacità, compatibilità delle applicazioni e registri delle associazioni riferiti a istanti precisi. Un solo indirizzo pubblico può quindi corrispondere a più utenti.
IPv6 offre uno spazio di indirizzamento molto più ampio e consente piani diversi per i prefissi dei clienti. Non permette automaticamente di raggiungere una destinazione disponibile solo su IPv4. Valutate IPv4 nativo, dual stack e architetture di traduzione rispetto ai servizi realmente usati dai clienti, considerando anche l’impegno di assistenza e il comportamento in fase di ripristino. Nessuna di queste scelte dovrebbe ridursi a uno slogan.
Proteggere la continuità durante i normali cambiamenti
La cessazione di un cliente è una piccola modifica con diverse dipendenze. Confermate che l’assegnazione sia terminata, rimuovete o aggiornate i record pertinenti di instradamento e dei nomi, controllate i riferimenti ai servizi rimasti e solo allora restituite la risorsa a un pool adatto. Conservate la cronologia precedente dell’assegnazione senza sovrascriverla.
Il monitoraggio dell’instradamento, il filtraggio degli indirizzi sorgente e la sicurezza DNS affrontano modalità di guasto diverse. DNSSEC autentica i dati DNS; non convalida un’assegnazione IP e non impedisce ogni attacco all’instradamento. Una vista operativa utile mostra questi segnali distinti senza sostenere che un solo controllo risolva tutti i problemi.
Fare in modo che il coordinamento sostenga chi gestisce la rete
I team regionali possono gestire i propri pool mantenendo un registro condiviso e verificabile. L’organizzazione deve poter correggere errori, esportare dati che conservino il loro significato e sostituire un fornitore di gestione che non funziona. Una gerarchia usata per organizzare numeri non è, di per sé, un mandato a esercitare potere politico su tutti coloro che li usano.
Per il confine proposto da Lu Heng tra coordinamento necessario e controllo istituzionale, leggete la Nota 72. Per le verifiche pratiche all’interno di un’organizzazione, proseguite con gli errori comuni nella gestione delle risorse IP.
Condividi il tuo punto di vista
Accedi con un account esistente per lasciare un commento.