
Por qué NAT (traducción de direcciones de red) sigue siendo importante en 2025
Cómo permite NAT que varios dispositivos compartan una dirección pública, cómo llegan las respuestas a su destino y qué cambia al compartir direcciones en términos de seguridad, aplicaciones y decisiones del operador.
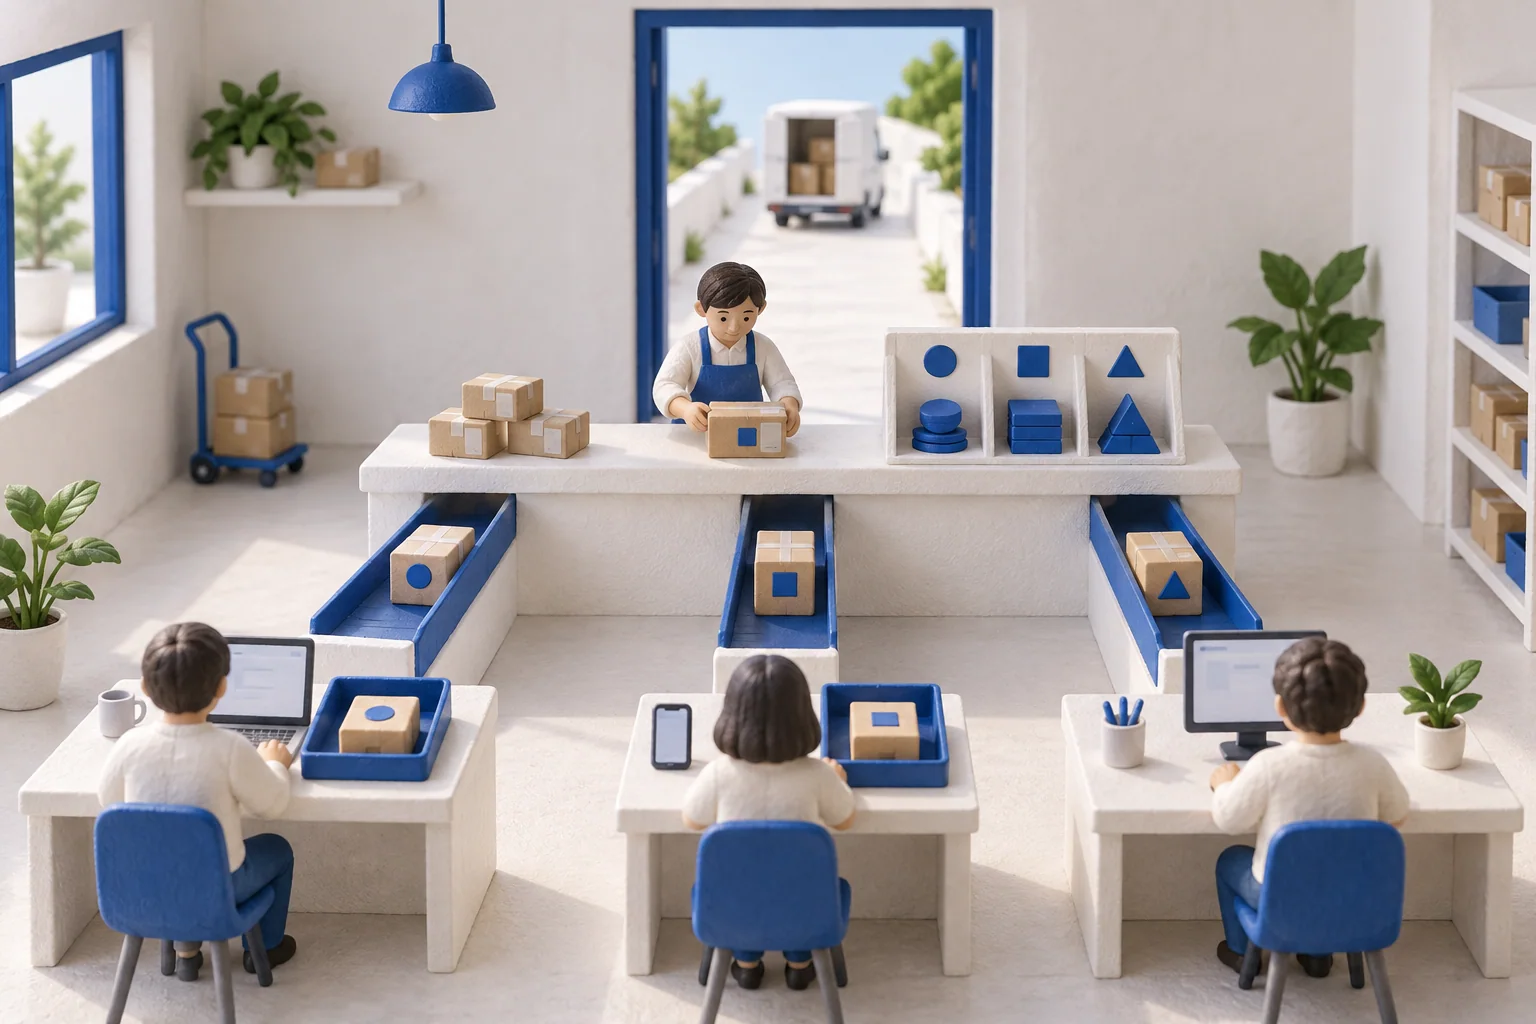
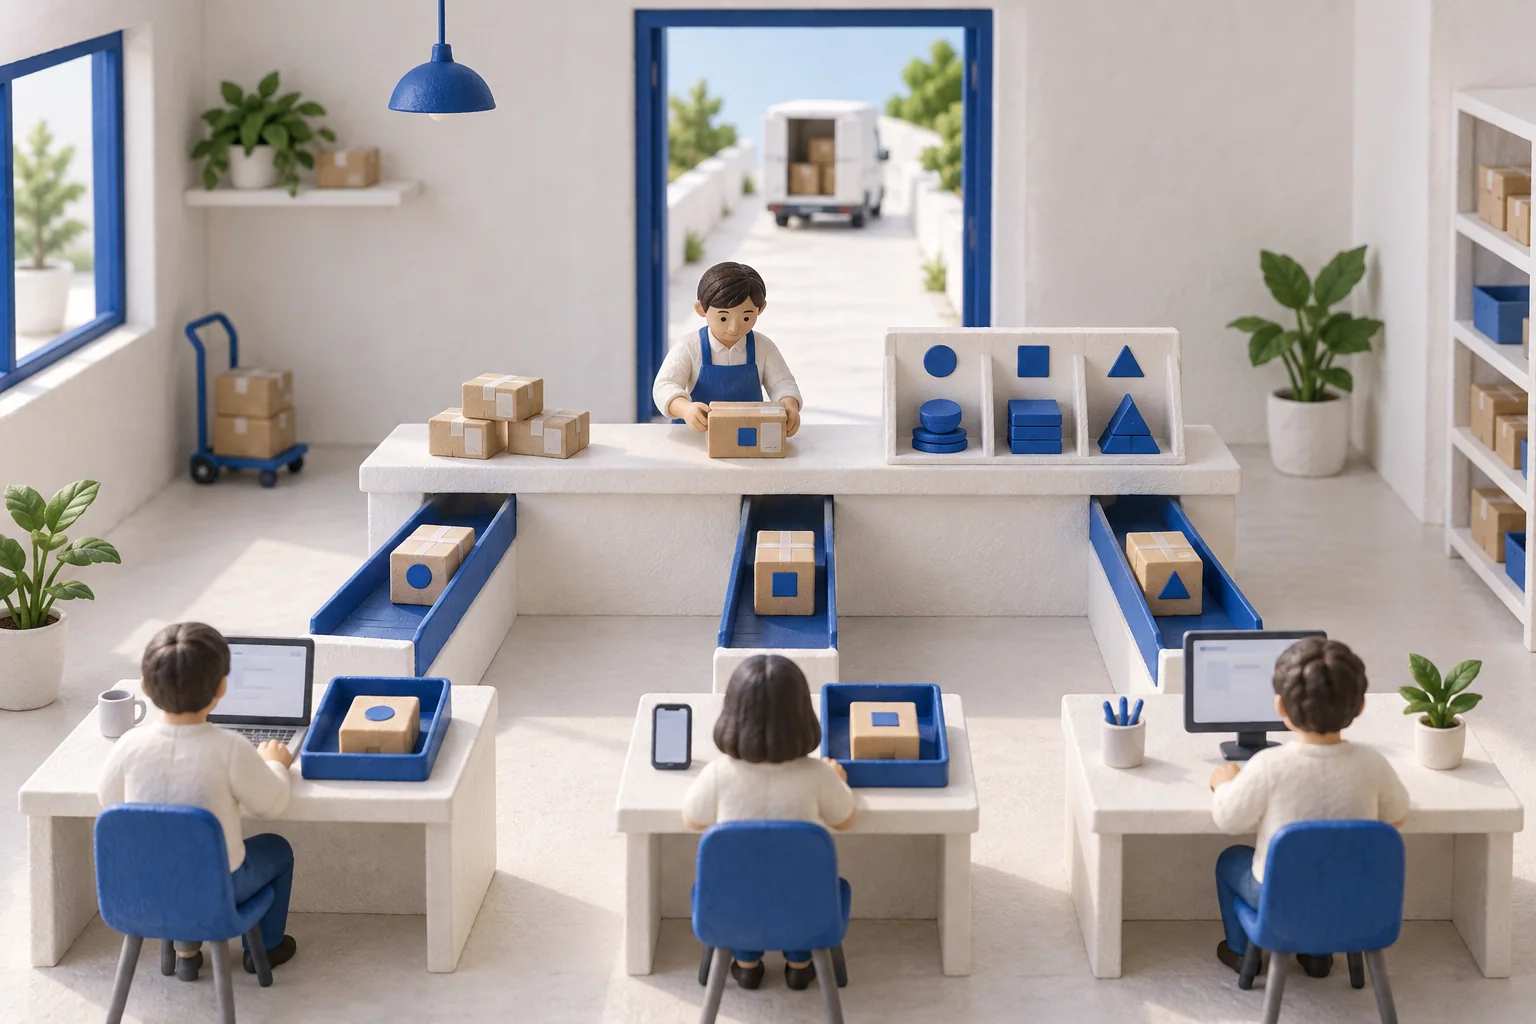
Una dirección externa compartida necesita un registro de las conversaciones que hay detrás de ella, del mismo modo que una sala de correspondencia debe llevar la cuenta del escritorio al que debe volver cada paquete.
Tu teléfono y tu portátil abren sitios web distintos al mismo tiempo. Para esos sitios, ambas conexiones pueden parecer procedentes de una sola dirección IPv4 pública. Sin embargo, cada respuesta llega a la pantalla correcta. El router doméstico mantiene un registro de traducción que lo hace posible.
Este ejemplo cotidiano explica por qué NAT sigue siendo importante. Permite que una red comparta direcciones públicas. Entender el trabajo adicional que genera es tan importante como entender lo que ahorra.
Una dirección externa, varias conversaciones
NAT significa traducción de direcciones de red. NAT básico sustituye una dirección por otra. La modalidad habitual en los routers domésticos, en la que varias direcciones se traducen a una sola, también traduce los puertos de transporte; suele denominarse PAT o NAPT. Un puerto ayuda a distinguir una conversación de otra.
Imagina un edificio donde varios escritorios envían paquetes a través de un único mostrador de recepción. El mostrador necesita un registro que indique a qué escritorio corresponde cada respuesta. Del mismo modo, el router registra la correspondencia entre una dirección y un puerto internos y la dirección y el puerto utilizados en el exterior. La especificación de NAT tradicional describe estas dos formas de traducción.
NAT no crea más direcciones IPv4. Permite que esas direcciones sirvan a más conexiones, dentro de los límites de capacidad del traductor y de los requisitos de las aplicaciones implicadas.
¿Dónde resulta útil?
Un hogar puede conectar varios dispositivos sin asignar una dirección pública a cada uno. Una empresa puede proporcionar a sus sistemas internos acceso hacia el exterior a través de una pasarela compartida. Un proveedor de internet puede realizar la traducción en su propia red y compartir direcciones públicas entre sus abonados; esta modalidad se denomina NAT a gran escala o de operador.
La ubicación importa. Puedes controlar las correspondencias de traducción de tu propio router y, a la vez, tener muy poco control sobre el traductor del proveedor. Esa diferencia se hace patente cuando quieres aceptar conexiones entrantes o diagnosticar un fallo.
¿Qué costes tiene compartir?
Un traductor debe conservar el estado de las conexiones y disponer de suficientes puertos utilizables. Tiene que afrontar picos de demanda, vencimientos de los tiempos de espera y fallos de los equipos. Algunas aplicaciones necesitan configuraciones especiales para aceptar tráfico entrante o funcionar a través de varias capas de traducción.
A escala de un proveedor, una dirección pública por sí sola puede no identificar al abonado implicado en una conexión. La información del puerto y el momento de la conexión también pueden importar. Los requisitos de la IETF para NAT a gran escala abordan los límites de recursos, el comportamiento y el registro de actividad. Son responsabilidades operativas, no motivos para suponer que NAT es siempre bueno o siempre malo.
¿Hace NAT que una red sea segura?
La traducción de direcciones y el control de acceso cumplen funciones distintas. Algunas configuraciones habituales de NAT dejan el tráfico entrante no solicitado sin una correspondencia de traducción, pero eso no equivale a una política de seguridad completa. Un router que también actúe como cortafuegos puede aplicar reglas sobre qué tráfico se permite.
La distinción es explícita en las directrices de la IETF sobre protección de redes: la traducción en sí misma no proporciona seguridad. Tampoco compartir una dirección pública convierte a un usuario en anónimo. Las cuentas, las aplicaciones y otros datos pueden seguir permitiendo identificar la actividad.
¿Es NAT lo mismo que una transición a IPv6?
No. NAT convencional para IPv4 traduce direcciones IPv4. La doble pila consiste en utilizar IPv4 e IPv6; no traduce automáticamente entre ambos. Los mecanismos como NAT64 cumplen otra función: traducir entre versiones del protocolo. Distinguir estos términos ayuda a evitar la compra de una solución para el problema equivocado.
Si estás empezando, parte de la necesidad concreta: acceder a sitios web, aceptar conexiones, interconectar redes o dar soporte a una aplicación determinada. Después, compara las opciones operativas.
Por qué la decisión corresponde al operador de red
La Nota 45 de Lu Heng cuestiona la idea de que el agotamiento de las direcciones disponibles para asignación en un registro determine las decisiones técnicas de todos los operadores. NAT es un ejemplo útil de por qué el simple recuento de direcciones no puede describir la red en su conjunto. Compartir direcciones cambia lo que puede atender una dirección pública, aunque también conlleva costes propios.
Por tanto, la elección debe basarse en el servicio y en su coste total de operación: direcciones compartidas, direcciones públicas dedicadas, IPv6 o una combinación. No debe basarse en un eslogan sobre una migración inevitable ni en la promesa de que la traducción lo resuelve todo. Continúa con qué cambia al incorporar IPv6 y qué queda por mantener.