
Tipos de ataques de suplantación de IP
Distingue reflexión, amplificación y saturación directa, y entiende por qué ARP, DNS y las botnets no describen la misma técnica.
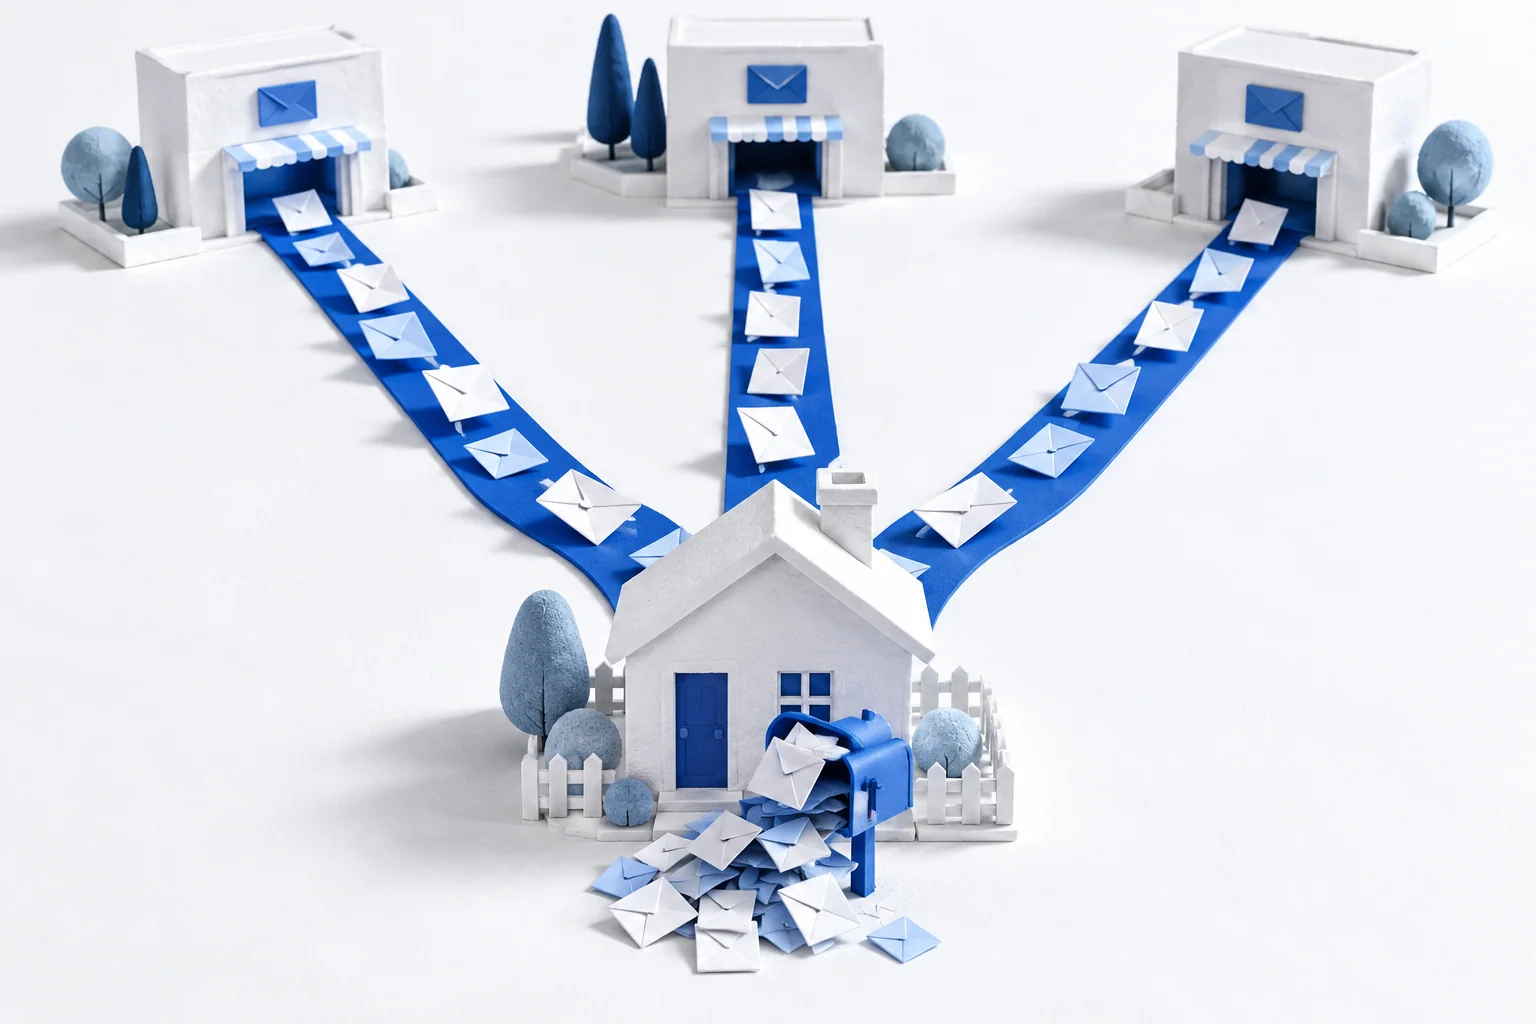
No todos los ataques llamados «spoofing» falsifican una dirección IP. Tampoco toda avalancha de tráfico utiliza direcciones falsas. Para entender un incidente, conviene empezar por dos preguntas: ¿qué información se ha manipulado y adónde ha ido el tráfico?
Reflexión: las respuestas llegan a otra persona
Imagina que alguien envía consultas a varios servicios y escribe en todas la dirección de una persona ajena al asunto. Los servicios contestan a esa dirección. Actúan como reflectores; quien recibe las respuestas no solicitadas es la víctima.
En una red, una IP de origen falsa puede provocar este efecto si el servicio responde sin comprobar antes que el remitente recibe tráfico en la dirección indicada. Si una petición pequeña genera una respuesta mucho mayor, también hay amplificación. El RFC 5358 explica este abuso de los servidores DNS recursivos abiertos. Reflexión describe el destino de las respuestas; amplificación, su tamaño. No son sinónimos.
Saturación directa del objetivo
Un ataque directo envía tráfico al propio objetivo para consumir ancho de banda, capacidad de procesamiento o recursos de conexión. Algunos usan direcciones de origen falsas. Otros proceden de dispositivos comprometidos que emplean sus direcciones reales.
La denegación de servicio distribuida, o DDoS, busca interrumpir un servicio mediante múltiples fuentes. No exige que esas fuentes estén falsificadas. Una botnet es un conjunto de dispositivos comprometidos, no una modalidad independiente de suplantación de IP. Filtrar orígenes falsos ayuda, pero no elimina todos los ataques DDoS.
Hacerse pasar por un origen de confianza
Un servicio puede conceder privilegios porque el tráfico parece proceder de una dirección conocida. Una IP falsa puede servir para intentar aprovechar esa confianza, pero no establece automáticamente una sesión utilizable. Siguen existiendo las comprobaciones del protocolo y la autenticación de la aplicación.
A veces se distingue entre ataques «a ciegas» y ataques en los que se puede observar la comunicación. La diferencia útil es la visibilidad: quien está fuera de la ruta normalmente no ve las respuestas; quien está en ella puede observar el tráfico que pasa por su posición. Compartir una red local es una situación posible, no la definición de todos los ataques en ruta. El cifrado con autenticación correcta sigue siendo importante aunque alguien pueda observar los paquetes.
ARP y DNS: se falsifica otra información
ARP relaciona una dirección IPv4 con una dirección de enlace dentro de una red local. Una correspondencia falsa puede desviar la entrega local. DNS relaciona nombres con registros, entre ellos direcciones; una respuesta falsa puede desviar una consulta de nombre. Ninguna de las dos cosas equivale simplemente a cambiar el origen de un paquete IP.
Pueden combinarse en un mismo incidente, pero requieren controles distintos. Las protecciones de red local atienden las correspondencias ARP. DNSSEC valida datos DNS firmados cuando la cadena de confianza es válida, como explica el RFC 4033. El filtrado de origen comprueba de dónde dice proceder el tráfico IP. Un control no realiza los tres trabajos.
Investigar lo que realmente está ocurriendo
Recibir respuestas no solicitadas de muchos servicios puede indicar reflexión. Un servidor saturado por peticiones directas puede afrontar otro problema. Una resolución de nombres inesperada o una correspondencia local extraña necesitan su propia investigación. Una IP en un registro es una pista, no una prueba de la identidad de una persona.
Para repasar la base, lee qué cambia la suplantación de IP y qué no. Para decidir dónde actuar, continúa con validación del origen, autenticación y protección del servicio.