
為什麼 NAT(網路位址轉換)在 2025 年仍然重要
了解 NAT 如何讓裝置共用公用位址、回應如何找到回程,以及位址共享如何影響安全性、應用程式與營運者選擇。
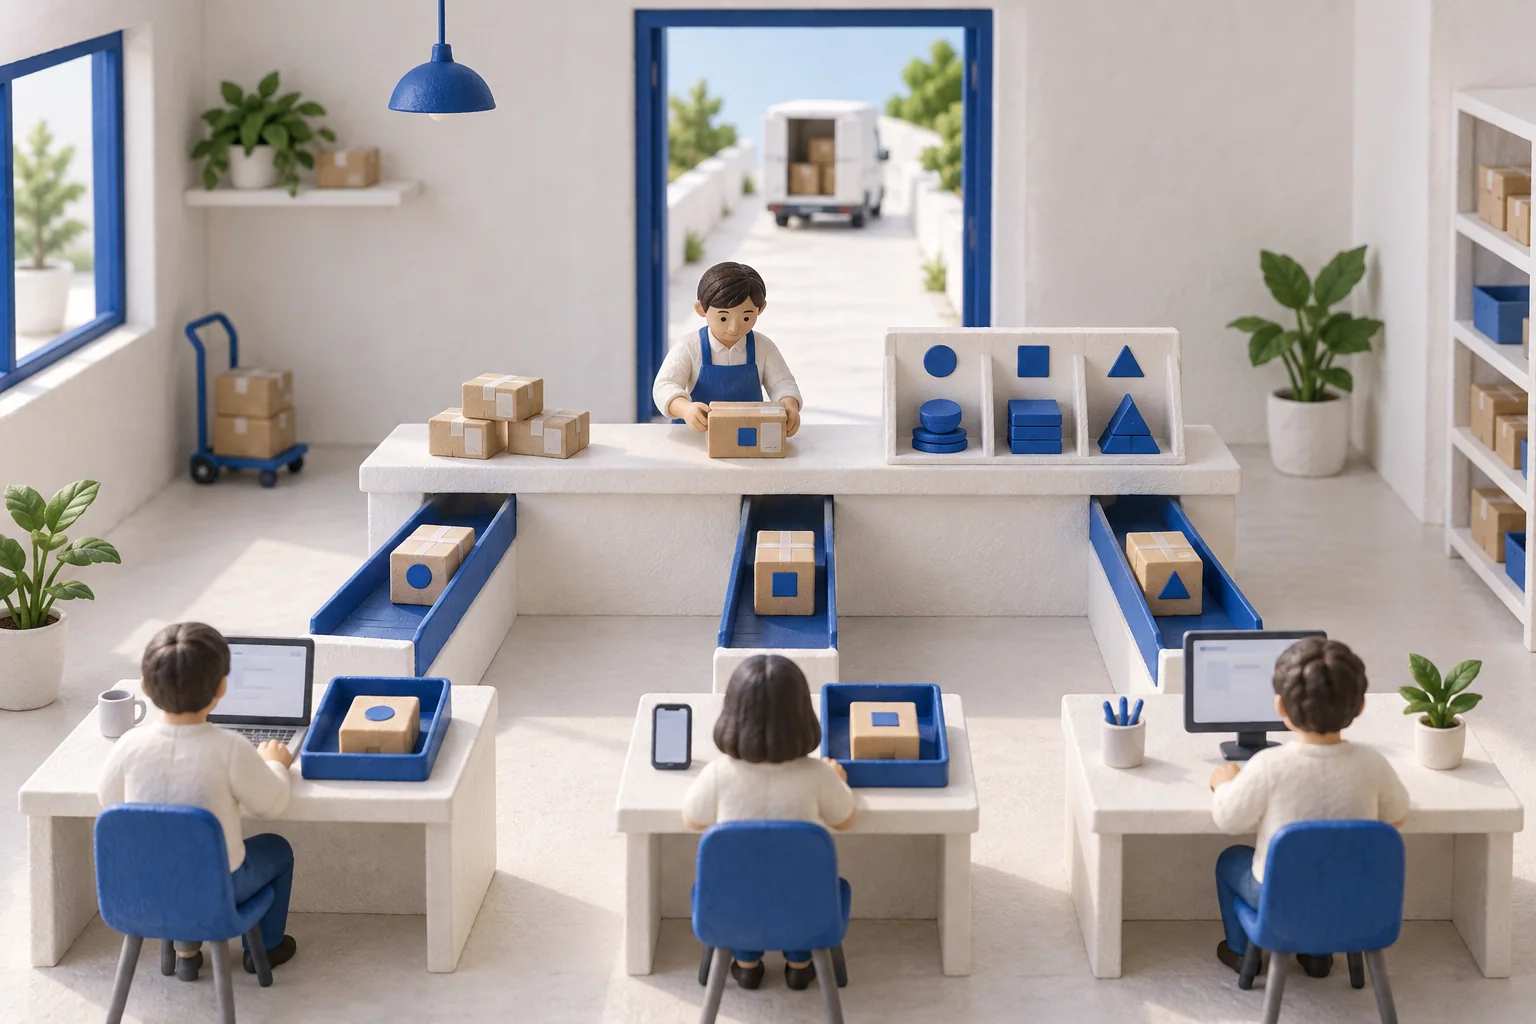
共用的外部位址需要記錄背後的連線,就像郵件室必須追蹤每件包裹的回件櫃台。
你的手機與筆記型電腦同時開啟不同網站。對這些網站來說,兩條連線可能看起來都來自同一個公用 IPv4 位址。但每個回應仍能到達正確的螢幕。家用路由器保留了讓這件事成為可能的轉換紀錄。
這個日常例子說明了 NAT 為何仍然重要。它讓網路可以共用公用位址。了解它增加了哪些工作,和了解它節省了什麼同樣重要。
一個外部位址,多段連線
NAT 是網路位址轉換的意思。基本 NAT 把一個位址改成另一個位址。家用路由器常見的一對多安排也會轉換傳輸埠,通常稱為 PAT 或 NAPT。連接埠有助於區分不同連線。
想像一棟大樓裡有幾張桌子,透過同一個收件櫃台寄出包裹。櫃台必須記錄每個回件屬於哪張桌子。同樣地,路由器會記錄內部位址與連接埠,以及外部使用的位址與連接埠之間的對應。傳統 NAT 規格說明了這兩種轉換形式。
NAT 不會創造更多 IPv4 數字。它讓這些數字可以服務更多連線,但仍受轉換器容量與應用程式需求限制。
它在哪裡有幫助?
家庭可以連接多部裝置,不必為每一部裝置分配公用位址。企業可以透過共享閘道,讓內部系統向外連線。網際網路供應商也可以把轉換放在自己的網路裡,讓訂戶共用公用位址;這種安排稱為電信商級 NAT。
位置很重要。你可能能控制自己路由器的對應,卻幾乎無法控制供應商的轉換器。當你想接受傳入連線或診斷故障時,這個差異就會出現。
共享要付出什麼代價?
轉換器必須保留連線狀態與足夠的可用連接埠,也必須應付尖峰、逾時與設備故障。有些應用程式需要特殊安排,才能接受傳入流量,或跨越多層轉換運作。
在供應商規模下,公用位址本身可能不足以辨識參與連線的訂戶。連接埠資訊與時間也可能重要。IETF 的電信商級 NAT 要求處理資源限制、行為與記錄。這些是營運責任,不能據此認定 NAT 總是好或總是壞。
NAT 會讓網路安全嗎?
位址轉換與存取控制負責不同工作。某些常見 NAT 設定會讓未經請求的傳入流量沒有對應,但這不等於完整的安全政策。兼任防火牆的路由器可以執行允許哪些流量的規則。
IETF 的網路保護指引明確說明了這項區分:轉換本身不提供安全性。共用公用位址也不會讓使用者匿名。帳號、應用程式與其他資料仍可能辨識活動。
NAT 等於 IPv6 過渡嗎?
不是。一般 IPv4 NAT 轉換的是 IPv4 位址。雙堆疊表示同時執行 IPv4 與 IPv6,不會自動在兩者之間轉換。NAT64 等機制有不同工作,是在協定版本之間轉換。把這些術語分開,有助於避免為錯誤問題購買解決方案。
初學者可以從實際需求開始:要連到網站、接受連線、加入網路,還是支援特定應用程式?然後再比較營運方式。
為什麼選擇權屬於網路營運者
盧恒的第 45 篇札記質疑一個觀念:註冊機構已耗盡的分配池,就能決定營運者所有工程選擇。NAT 是一個有用例子,說明原始位址數量不能描述整個網路。位址共享改變了公用位址能服務什麼,同時也帶來自己的成本。
因此,選擇應該取決於服務與完整營運成本:共享位址、專用公用位址、IPv6,或它們的組合。選擇不應建立在「遷移不可避免」的口號,或「轉換可以解決一切」的承諾上。接著閱讀加入 IPv6 會改變什麼,以及仍需維護什麼。