
暗網監控無法「看見一切」:企業如何將資料外洩跡象轉化為行動
暗網監控的價值,在於及早發現與企業有關的外洩跡象、核實並排列優先順序,再交給能降低影響的團隊處理,而不是承諾看見一切。
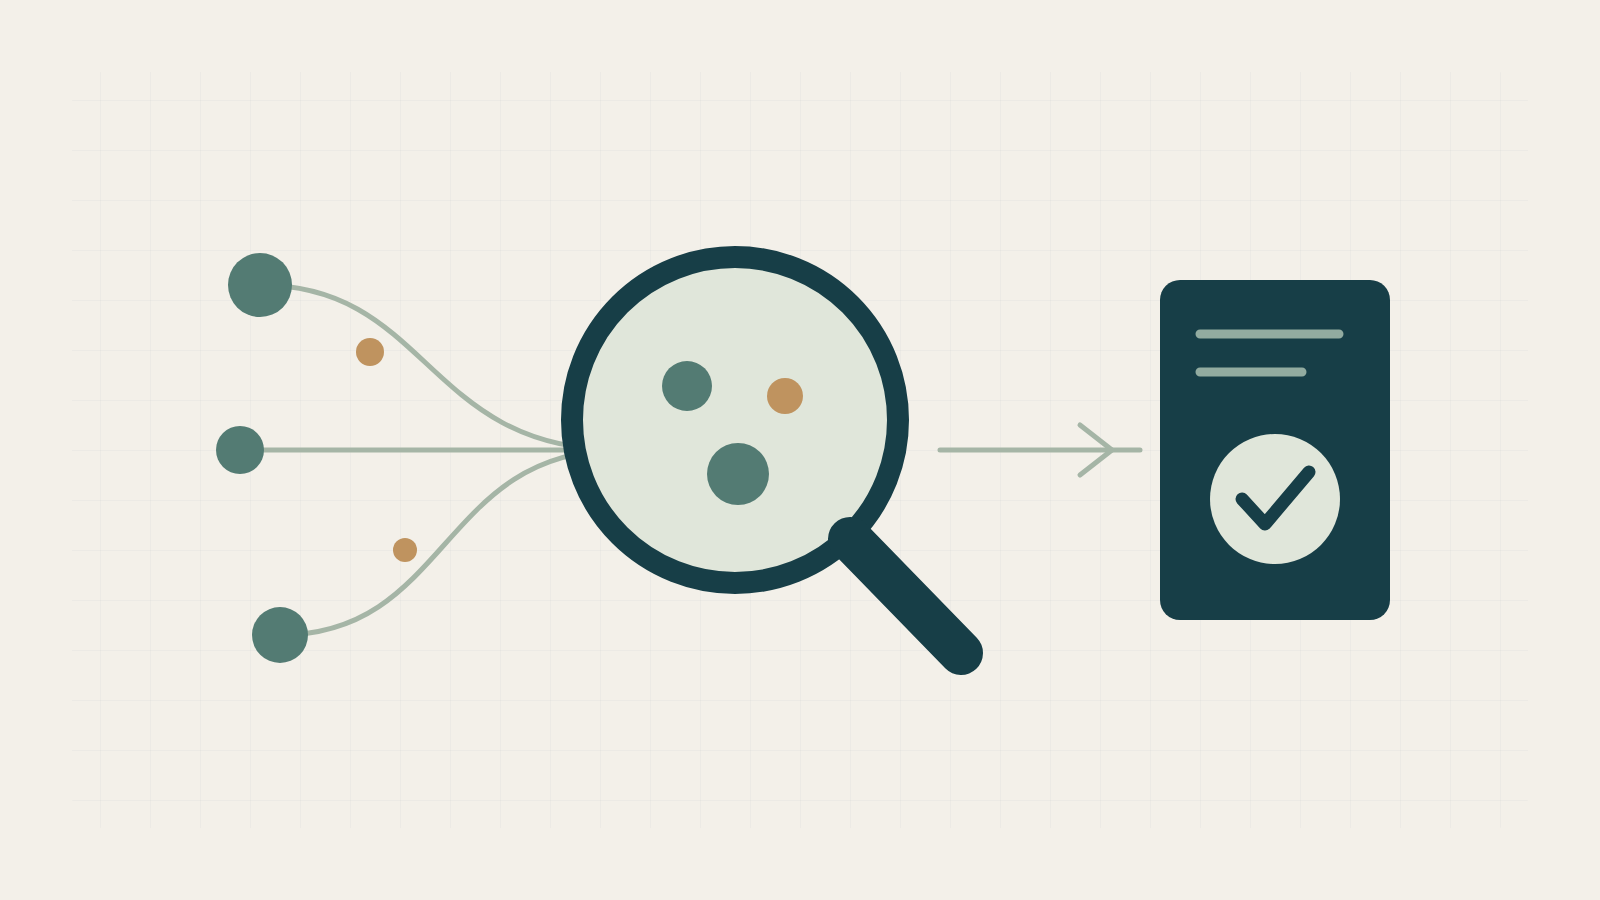
企業通常想知道的,不是「暗網究竟有多神祕」,而是更實際的問題:如果員工的登入憑證、客戶資料或內部文件已經被公開兜售,企業能否在問題擴大前察覺?
暗網監控可以協助找出線索,但它不是看見所有風險的窗口。可靠的做法,是將公開可存取來源或專業管道提供的線索,與企業自身的資產清冊及資安事件處理程序連結,再逐一核實。
什麼是暗網,企業為何應該關心?
暗網通常指一部分需要特殊軟體或設定才能存取的線上服務,包括論壇、交易市場及私人社群。遭竊的登入憑證、惡意軟體服務、公司文件,以及攻擊者對潛在目標的討論,都可能出現在其中。同時,許多資料外洩會先出現在一般網站、程式碼儲存庫、即時通訊群組或資料轉售管道。若只盯著「暗網」這個詞,可能錯過更早、更可靠的訊號。
監控從一個問題開始:什麼需要保護?
企業可以先列出真正影響營運的資產與識別資訊:公司網域及子網域、員工與客戶登入入口、品牌名稱、電子郵件網域、API 金鑰、雲端服務名稱,以及不應公開的文件或專案代號。缺少這份清冊,監控工具可能帶回大量無關雜訊。
接著,要定義明確的觸發條件:已核實的公司登入憑證出現在網路上、特權帳號新近曝光、內部文件片段、針對特定系統的攻擊討論,或與已知事件相符的樣本。條件越具體,資安團隊就越容易判斷下一步該做什麼。
線索必須經過核實,才算確認的發現
一篇貼文、一張截圖,或一個據稱含有資料的壓縮檔,都只是線索。團隊需要檢查其出現時間、來源、資料格式、是否包含真實資料欄位,以及資訊是否仍然有效。重複貼文看起來可能像多起事件,實際上卻只是舊資料再次流傳。反過來說,一份看似不起眼的登入憑證樣本,也可能已足以構成立即更換密碼與權杖的理由。
監控服務可以收集線索並發出警示,卻不能代替企業判斷事件是否真實、影響哪些系統,或誰有權採取行動。將「發現」與「確認」分開,可以減少誤報,也有助於避免僅憑未經核實的資料,就倉促封鎖合法使用者。
實用流程:發現、確認、回應、檢討
發現:持續收集與企業資產有關的線索,記錄它們首次出現的時間與位置。
確認:由資安團隊或系統負責人驗證樣本,判定哪些帳號、系統或資料受到影響。
回應:更換登入憑證、隔離受影響的系統、通知需要採取行動的人員,並保留可追溯的處理紀錄。
檢討:檢視現有控制措施為何未能及時發現問題,再更新資產清冊、權限、日誌記錄及警示規則。
這與盧恒討論的系統性問題有何關聯?
盧恒的筆記多次提醒讀者,要區分系統的標籤、紀錄與實際能力。暗網監控也有類似限制:風險分數或一則「發現」警示,不等於事實本身;集中式工具有能力提供服務,也不代表它有權替企業做所有決定。
因此,好的監控方式應該協助企業看清依賴關係、核實證據並保留替代路徑,同時將判斷留給承擔商業後果的人。它的價值,是在問題仍可處理時,讓組織有更清楚的選擇,而不是製造恐慌。
回應這篇文章
使用現有帳號登入後,即可留言。