
Il monitoraggio del dark web non può «vedere tutto»: dai segnali di una fuga di dati all’azione in azienda
Il valore del monitoraggio del dark web sta nell’individuare presto i segnali di una fuga di dati che riguarda l’azienda, verificarli, stabilire le priorità e trasmetterli ai team in grado di limitarne l’impatto, senza promettere di vedere tutto.
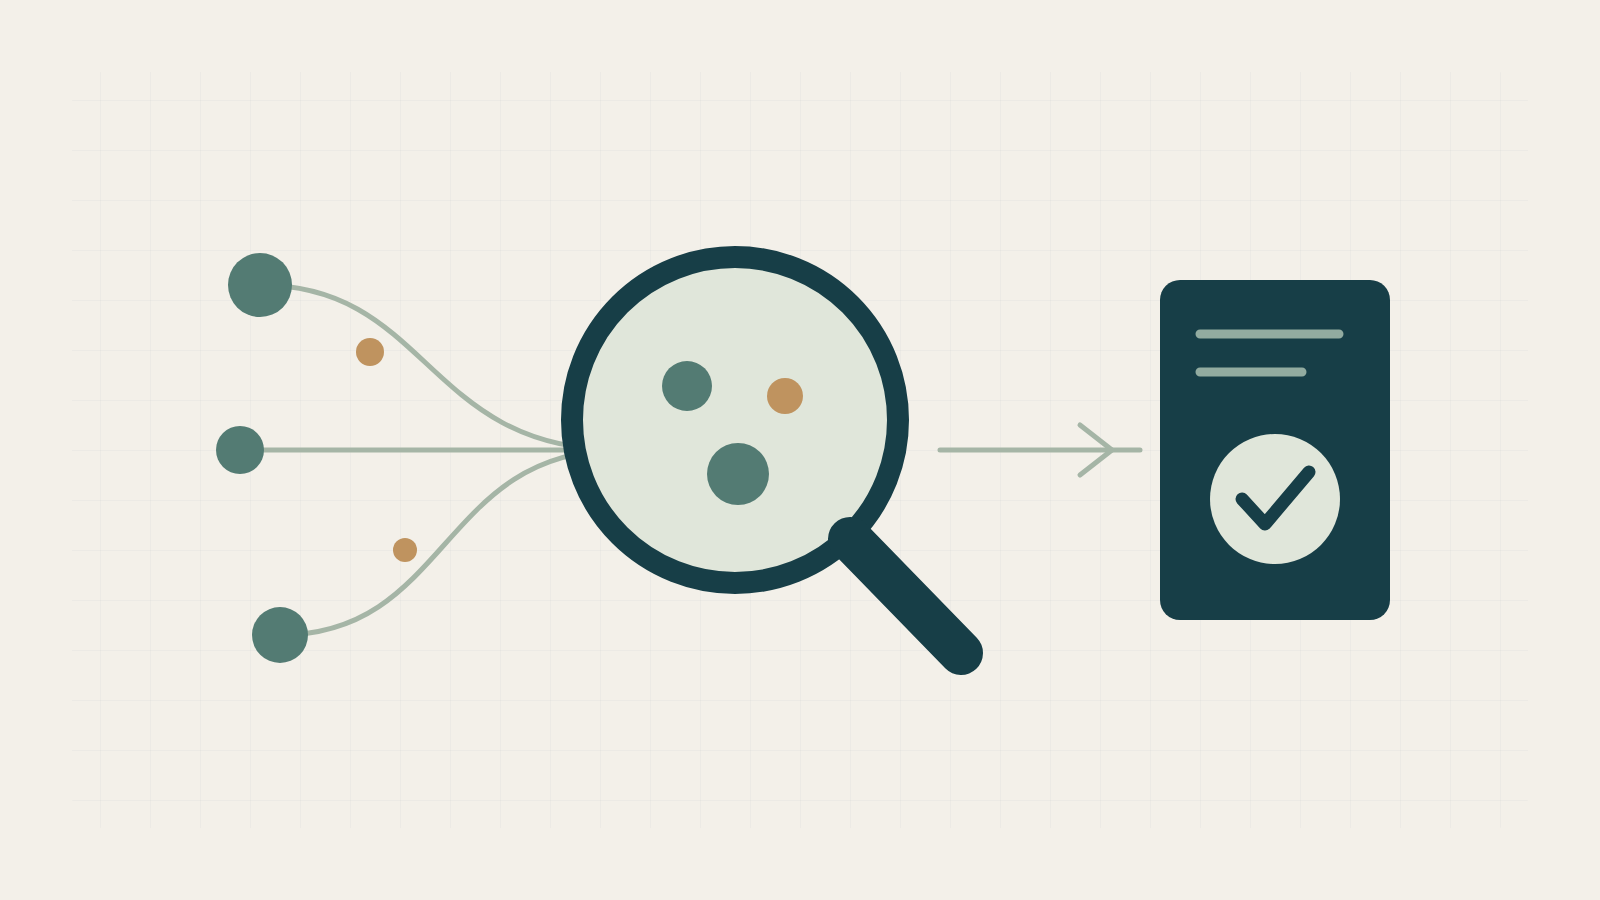
Di solito, ciò che le aziende vogliono sapere non è «Quanto è misterioso il dark web?», ma qualcosa di più concreto: se credenziali dei dipendenti, dati dei clienti o documenti interni sono già apertamente in vendita, l’azienda può scoprirlo prima che il problema si aggravi?
Il monitoraggio del dark web può aiutare a trovare indizi, ma non offre una visuale su ogni rischio. Un approccio affidabile collega gli indizi provenienti da fonti accessibili pubblicamente o da canali specializzati all’inventario delle risorse aziendali e alle procedure di gestione degli incidenti di sicurezza, per poi verificarli uno per uno.
Che cos’è il dark web e perché interessa alle aziende?
Con dark web si indica generalmente un sottoinsieme di servizi online che richiedono software o configurazioni particolari per accedervi, tra cui forum, mercati e comunità private. Vi possono comparire credenziali rubate, servizi legati a malware, documenti aziendali e discussioni degli aggressori su possibili bersagli. Allo stesso tempo, molte fughe di dati emergono prima su normali siti web, in repository di codice, gruppi di messaggistica istantanea o canali di rivendita dei dati. Concentrarsi esclusivamente sull’espressione «dark web» può far perdere segnali più precoci e affidabili.
Da dove iniziare: che cosa va protetto?
Le aziende possono cominciare elencando risorse e identificativi che contano davvero per le loro attività: domini e sottodomini aziendali, portali di accesso per dipendenti e clienti, nomi dei marchi, domini email, chiavi API, nomi dei servizi cloud e documenti o nomi in codice di progetti che non dovrebbero essere pubblici. Senza questo inventario, gli strumenti di monitoraggio possono produrre grandi quantità di segnalazioni irrilevanti.
Il passo successivo è definire condizioni di attivazione chiare: credenziali aziendali verificate che compaiono online, un account privilegiato appena esposto, estratti di documenti interni, discussioni su attacchi a un sistema specifico o campioni che corrispondono a un incidente noto. Più queste condizioni sono precise, più è facile per il team di sicurezza decidere come procedere.
Un indizio va verificato prima di diventare un riscontro
Un post, una schermata o un archivio compresso che si dice contenga dati sono soltanto indizi. Il team deve controllare quando sono comparsi, la fonte, il formato dei dati, la presenza di campi autentici e se le informazioni siano ancora valide. Pubblicazioni ripetute possono sembrare incidenti distinti, quando in realtà si tratta di vecchio materiale rimesso in circolazione. Al contrario, un campione di credenziali apparentemente insignificante può bastare a giustificare la sostituzione immediata di password e token.
Un servizio di monitoraggio può raccogliere indizi e inviare avvisi, ma non può sostituire il giudizio dell’azienda sull’effettiva esistenza di un incidente, sui sistemi coinvolti o su chi abbia l’autorità di intervenire. Tenere separati «individuazione» e «conferma» riduce i falsi allarmi e aiuta a evitare che utenti legittimi vengano bloccati frettolosamente sulla base di materiale non verificato.
Un flusso utile: individuare, confermare, intervenire, riesaminare
Individuare: Raccogliere costantemente indizi relativi alle risorse aziendali, registrando quando e dove sono comparsi per la prima volta.
Confermare: Far verificare i campioni al team di sicurezza o al responsabile del sistema, per stabilire quali account, sistemi o dati siano interessati.
Intervenire: Sostituire le credenziali, isolare i sistemi coinvolti, avvisare le persone che devono agire e conservare una registrazione tracciabile della risposta.
Riesaminare: Analizzare perché i controlli esistenti non abbiano rilevato il problema in tempo, quindi aggiornare l’inventario delle risorse, i permessi, la registrazione dei log e le regole di allerta.
Il legame con le questioni sistemiche discusse da Lu Heng
Le Note di Lu Heng invitano più volte i lettori a distinguere etichette e registrazioni di un sistema dalle sue capacità effettive. Il monitoraggio del dark web presenta limiti analoghi: un punteggio di rischio o un avviso di «rilevamento» non sono il fatto in sé, e la capacità di uno strumento centralizzato di offrire un servizio non gli conferisce l’autorità di prendere ogni decisione per conto dell’azienda.
Un buon approccio al monitoraggio dovrebbe quindi aiutare le aziende a riconoscere le proprie dipendenze, verificare le prove e mantenere disponibili percorsi alternativi, lasciando il giudizio a chi sostiene le conseguenze delle decisioni aziendali. Il suo valore sta nell’offrire alle organizzazioni scelte più chiare mentre il problema è ancora affrontabile, anziché creare panico.
Condividi il tuo punto di vista
Accedi con un account esistente per lasciare un commento.