ما هو RPKI؟ دليل المبتدئين إلى أمن التوجيه
كيف يتحقق RPKI من مناشئ المسارات، وماذا تعني نتائجه، ولماذا نؤكد أن الأمن الموثوق يحتاج أيضًا إلى حدود على سلطة السجل.
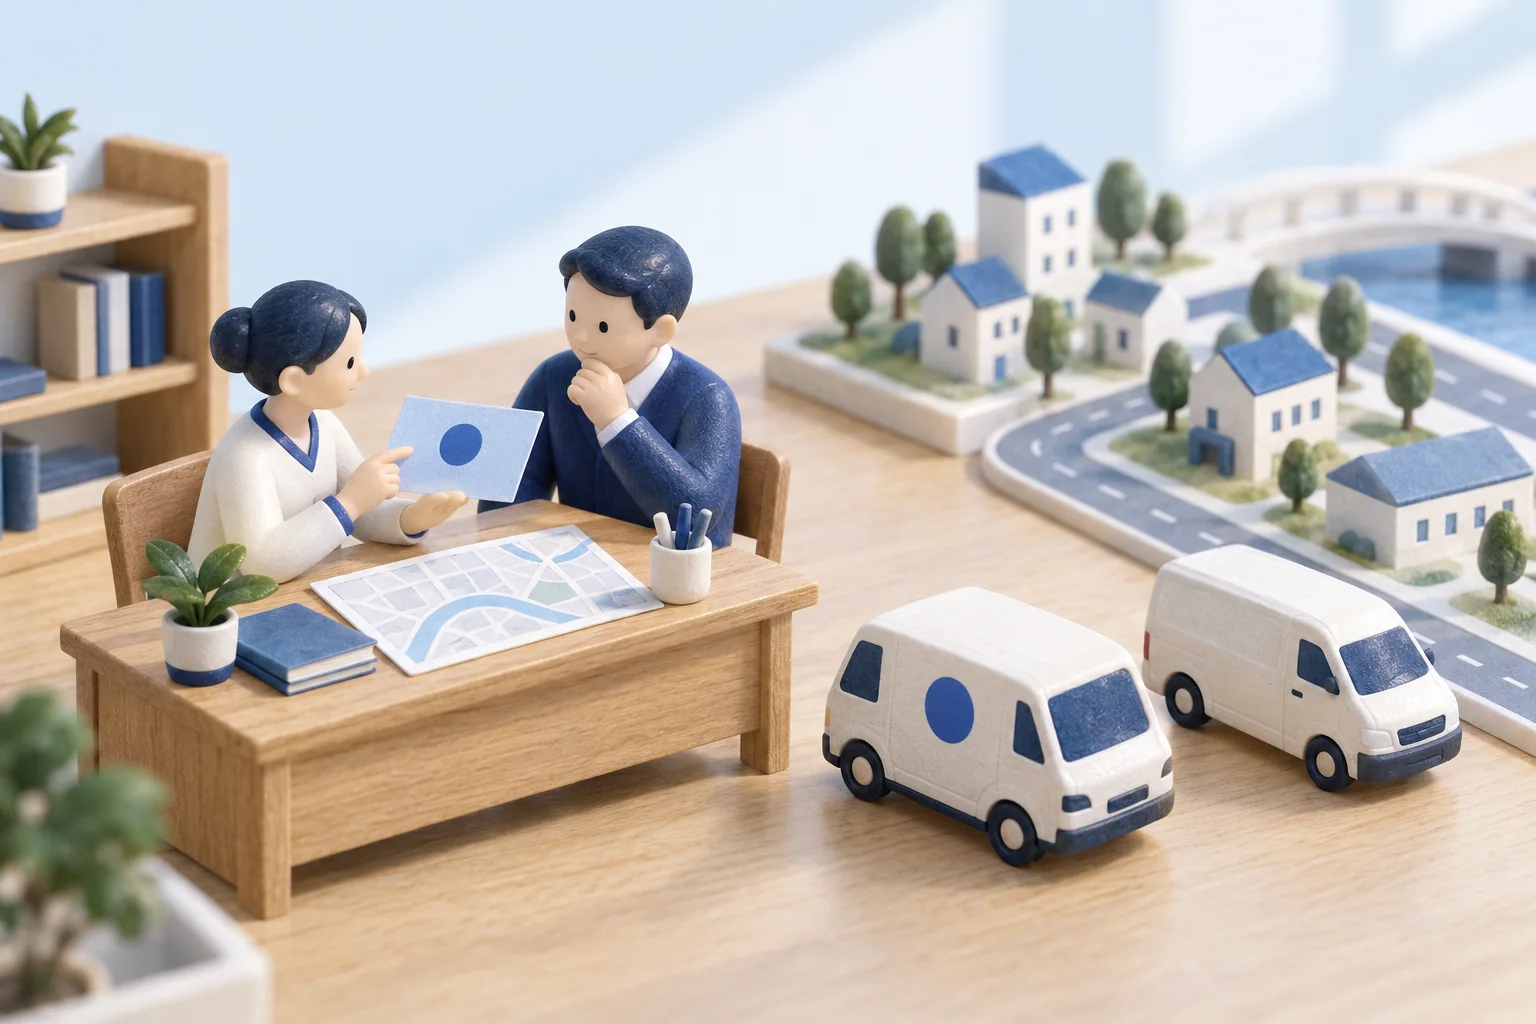
يشبه التحقق من الجهة المسموح لها بإعلان مسار، التحقق من إذن ناقل لخدمة حيّ. لكنه لا يضمن كل جزء من الرحلة.
قد يعمل موقع ويب على نحو مثالي، ومع ذلك يتعذر الوصول إليه. ففي مكان ما بين شبكته وزواره، قد تعلن شبكة أخرى المسار الخطأ. عندها تتجه حركة المرور نحو مكان لا يستطيع التسليم، أو نحو شخص يحاول اعتراضها.
يساعد RPKI، وهو اختصار لـ Resource Public Key Infrastructure، الشبكات على التحقق من ادعاء مهم: هل هذه الشبكة مخوّلة لإعلان عناوين IP هذه؟ ويكشف فهم هذا الفحص أيضًا سؤالًا أعمق: من يسيطر على السجلات التي يعتمد عليها الفحص؟
ابدأ بالادعاء الذي تقدمه الشبكة
الإنترنت شبكة من الشبكات. ويتيح BGP، أي Border Gateway Protocol، لها تبادل إعلانات حول كيفية الوصول إلى مجموعات من عناوين IP. وتسمى هذه المجموعة بادئة. وتُعرّف كل شبكة توجيه تُدار باستقلال برقم نظام مستقل، أو ASN.
تخيّل شركة توصيل تعلن: «نستطيع التوصيل إلى هذا الحي». وتحتاج الشركات الأخرى إلى طريقة للتحقق من ذلك الادعاء. وفي التوجيه، قد ينتج الإعلان غير الصحيح عن خطأ في الكتابة أو عن اختطاف متعمد. ولا تثبت إعلانات BGP وحدها أن شبكة التوجيه المسماة مصدرًا للمسار تملك إذن إنشائه.
ما الذي يفعله كل من RPKI وROAs والتحقق؟
يوفر RPKI إطارًا للشهادات الخاصة بموارد أرقام الإنترنت. ويستطيع حائز عنوان أن ينشر تفويض منشأ مسار موقّعًا، أو ROA. ويحدد ذلك التفويض ASN المسموح له بإنشاء بادئة معينة، ويحدد، حيثما نُص عليه، مدى ضيق تقسيم نطاق العناوين في الإعلانات. ويرد التعريف التقني في RFC 9582.
نشر ROA وفحص المسارات الواردة مهمتان منفصلتان. إذ تتحقق برمجيات التحقق من الشهادات والسجلات الموقعة، ثم تزود الموجّهات ببيانات التفويض المتحقق منها. وتقارن الموجّهات إعلانات المسارات بتلك البيانات؛ ويختار المشغّلون سياسة التوجيه التي تتبعها. وتسمى هذه المقارنة التحقق من منشأ المسار، أو ROV. ويشرح دليل المشغّلين لدى RIPE NCC هذا التقسيم للعمل.
في مثال التوصيل، ينشر طرف من يجوز له خدمة الحي، وتتحقق أطراف أخرى من ذلك الإذن. والشهادة دليل داخل هذا النظام. لكنها ليست برهانًا على أن كل عملية توصيل لاحقة ستكون آمنة.
ثلاث نتائج، لا إجابة بسيطة بنعم أو لا
Valid: يغطي تفويض متحقق منه واحد على الأقل البادئة المعلنة، ويسمح بكل من ASN المصدر المذكور وطول البادئة. Invalid: توجد تفويضات تغطية، لكن لا يسمح أي منها بهذا الاقتران. NotFound: لا يوجد تفويض تغطية في بيانات التحقق.
لا تعني NotFound اكتشاف مهاجم. كما لا تفسر Invalid، بحد ذاتها، ما إذا كان السبب هجومًا أو خطأ في التهيئة. وتصف هذه الحالات المقارنة كما يحددها RFC 6811.
ما الذي يمكن أن تخبرك به هذه الحماية وما الذي لا يمكنها إخبارك به؟
يمكن للتحقق من المنشأ أن يساعد الشبكات على رفض مصادر غير مخولة. لكنه لا يوثّق كل شبكة على طول المسار، ولا يشفر اتصال الزائر، ولا يضمن بقاء الموقع متاحًا. فقد يُبقي تسرّب المسار على منشأ مخوّل ويمرّ بهذا الفحص. ولا يزال على الترشيح والمراقبة أداء عملهما؛ فـ RPKI جزء واحد من أمن التوجيه.
وبالنسبة إلى المشغّلين، يبدأ الإعداد المفيد بإعلاناتهم الفعلية: أي بادئات يعلنونها، وعبر أي ASNs، وما إذا كانت التفويضات المنشورة تطابقها. ويهم إبقاء تلك السجلات وأدوات التحقق عاملة بقدر تفعيل إعداد في موجّه. ويناقش RFC 7115 الاعتبارات التشغيلية.
السجلات نفسها نقطة من نقاط السلطة
يتبع التسلسل الهرمي للثقة في RPKI، المستخدم عادةً، تخصيص الموارد، وتوجد سجلات الإنترنت الإقليمية عند جذوره. ولذلك لا يعتمد التحقق على الرياضيات السليمة وحدها، بل يعتمد أيضًا على جهات إصدار الشهادات وأنظمة النشر التي توفر السجلات.
وقد يؤدي تغيير السجلات أو سحبها إلى تغيير نتائج التحقق. ولا يعني ذلك تلقائيًا إيقافًا شاملًا للإنترنت؛ إذ يعتمد الأثر على التفويضات الأخرى المتاحة وسياسات التوجيه لدى المشغّلين. ويفحص RFC 8211 الإجراءات الضارة والأخطاء التي ترتكبها جهات إصدار الشهادات ومديرو المستودعات. وقد تقلل آلية أمنية خطرًا واحدًا، بينما تنشئ تبعيات تستحق التدقيق.
حجة Lu Heng: احمِ الشبكة وقيّد حارس البوابة
في المذكرة 28، لماذا يجب ألا تصبح السجلات جهات إنفاذ، نرسم حدًا واضحًا: يجب ألا تتحول صيانة دفتر العناوين إلى سلطة لمعاقبة مستخدميه. ويتعلق اعتراضنا بالسلطة التي يدعيها المسؤولون، لا بالحاجة إلى سجلات دقيقة. فمجموعة صغيرة اختارت نفسها لا تكتسب تفويضًا على شبكات تمتد عبر قارات لمجرد تشغيلها خدمة التنسيق.
وتطور المذكرة 64 بديلنا المقترح: ينبغي أن تغطي القواعد المشتركة الحد الأدنى اللازم للتفرد والأمن، مع أدلة يستطيع المشاركون التحقق منها بأنفسهم. وينبغي أن تكون السجلات والبراهين قابلة للنقل؛ وأن يتمكن المشغّلون من استبدال مزود الخدمة من دون التخلي عن هوية شبكاتهم. وينبغي أن تكسب التغييرات المستقبلية الاعتماد من خلال فائدتها، لا من خلال سيطرة إدارية دائمة.
نقترح إعادة بناء التنسيق حول سجلات متوافقة وتحقق موثوق. ومعيارنا هو الحماية على الجبهتين: من الادعاءات الكاذبة، ومن السيطرة على الأدلة بسلطة لا تخضع للمساءلة.
لماذا يهم السؤال قبل حدوث انقطاع؟
يعتمد عملاء الشبكة كل يوم على عناوينها المألوفة. وإذا اكتشفت الشبكة تبعية ما فقط عند تغير سجلاتها أو اختفائها، فإن التعافي يصبح بالفعل مشكلة خدمة حية. وتبدأ حجتنا للتغيير من هنا: بناء الاستمرارية، والتحقق المستقل، والقدرة على الرحيل داخل النظام قبل الحاجة إليها في نزاع.
استكشف مقترحنا لتنسيق يتجاوز سيطرة حراس البوابة في مذكرة Lu Heng رقم 64 حول القواعد المشتركة الدنيا، والقرارات المحلية، والاعتماد الطوعي.
شارك برأيك
سجّل الدخول بحساب موجود لتتمكن من التعليق.