
Πώς η διαχείριση διευθύνσεων IP στηρίζει την υποδομή της εξ αποστάσεως εργασίας
Γιατί μια ενεργή σύνδεση VPN μπορεί να μην αρκεί: επικαλυπτόμενα εύρη διευθύνσεων, εσωτερικό DNS, αρχεία απομακρυσμένης πρόσβασης και τα όρια της ταύτισης μιας διεύθυνσης IP με μια ταυτότητα.
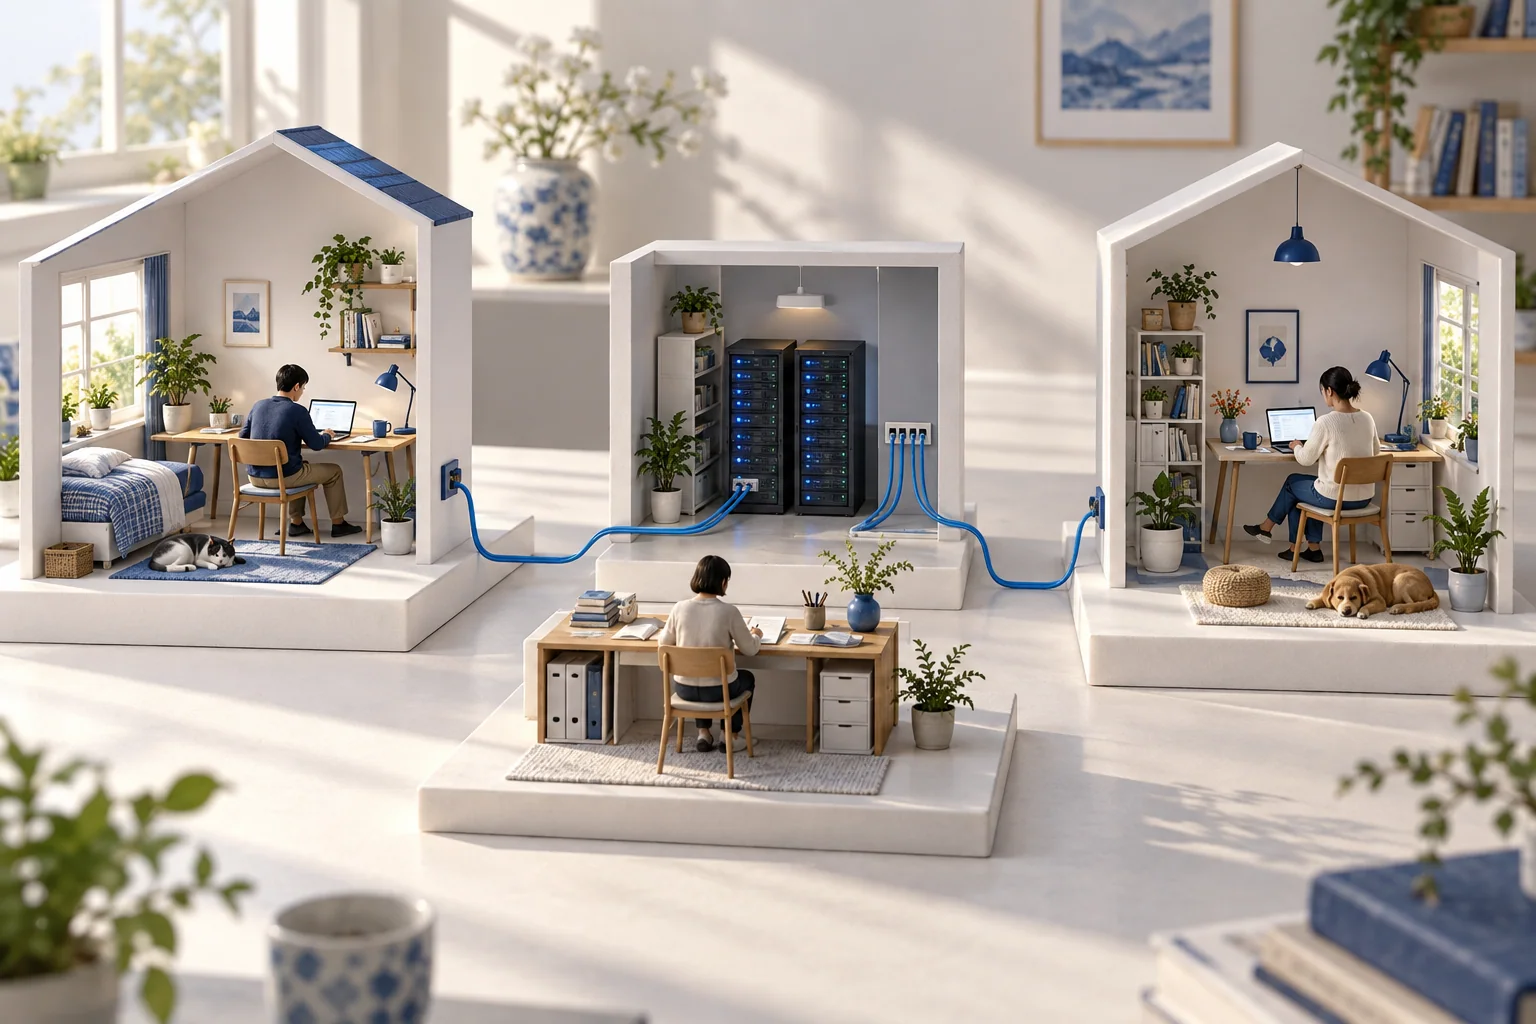
Η εργασία από διαφορετικούς χώρους απαιτεί σαφή διαδρομή προς την εφαρμογή και καταγραφή των συστημάτων που είναι υπεύθυνα γι’ αυτήν.
Ένας συνάδελφος μπορεί να περιηγηθεί στον ιστό από το σπίτι, αλλά δεν μπορεί να ανοίξει μια εσωτερική εφαρμογή. Ο κωδικός του είναι σωστός και το VPN εμφανίζεται συνδεδεμένο. Το πρόβλημα μπορεί και πάλι να βρίσκεται σε μια διεύθυνση ή ένα όνομα: το οικιακό δίκτυο και το γραφείο χρησιμοποιούν επικαλυπτόμενα εύρη ή ο φορητός υπολογιστής απευθύνεται σε λάθος επιλυτή DNS.
Η διαχείριση διευθύνσεων IP βοηθά να κατανοήσουμε τέτοια προβλήματα. Προσφέρει στην ομάδα ένα αρχείο με τα εταιρικά δίκτυα, τις δεξαμενές διευθύνσεων απομακρυσμένης πρόσβασης, τα εύρη στο cloud και τις υπηρεσίες που τα χρησιμοποιούν. Η αξία της προκύπτει όταν το αρχείο αυτό συνδέεται με την πραγματική διαδρομή που ακολουθεί ο συνάδελφος για να φτάσει στα συστήματα εργασίας του.
Χαρτογραφήστε τη διαδρομή από το σπίτι ως την εφαρμογή
Ο οικιακός δρομολογητής συνήθως εκχωρεί την τοπική διεύθυνση του φορητού υπολογιστή. Μια εταιρική υπηρεσία απομακρυσμένης πρόσβασης μπορεί να παρέχει άλλη διεύθυνση ή πρόσβαση σε συγκεκριμένες εφαρμογές. Ο προορισμός μπορεί να βρίσκεται σε γραφείο, κέντρο δεδομένων ή δίκτυο cloud. Πρόκειται για ξεχωριστά συστήματα, τα οποία συχνά διαχειρίζονται διαφορετικοί άνθρωποι.
Το IPAM του εργοδότη δεν διαχειρίζεται αυτόματα και τον οικιακό δρομολογητή. Καταγράψτε τα τμήματα που ελέγχει ο οργανισμός και τις εξαρτήσεις που μπορεί να παρατηρήσει. Έτσι, το προσωπικό υποστήριξης δεν θα εκλαμβάνει μια ελλιπή απογραφή ως πλήρη εικόνα της σύνδεσης κάποιου.
Αντιμετωπίστε τις επικαλύψεις εκεί όπου δημιουργούν πρόβλημα
Τα ιδιωτικά εύρη IPv4 μπορούν να επαναχρησιμοποιούνται σε ανεξάρτητα δίκτυα, όπως περιγράφει το RFC 1918. Αν το οικιακό δίκτυο και ένας εταιρικός προορισμός χρησιμοποιούν το ίδιο εύρος, ένα VPN μπορεί να δημιουργήσει ασάφεια ως προς τον προορισμό στον οποίο πρέπει να καταλήγει μια διαδρομή.
Σχεδιάστε από κοινού τα εταιρικά εύρη και εκείνα της απομακρυσμένης πρόσβασης. Όταν υπάρχει επικάλυψη, εξετάστε τις διαδρομές που έχουν πράγματι εγκατασταθεί στον υπολογιστή του χρήστη και στην πύλη. Ανάλογα με την αρχιτεκτονική, η λύση μπορεί να είναι η αλλαγή της αρίθμησης ενός εταιρικού τμήματος, ένας συγκεκριμένος σχεδιασμός μετάφρασης διευθύνσεων ή η πρόσβαση σε μία μεμονωμένη εφαρμογή. Αντιμετωπίστε το ως επιλογή σχεδιασμού δικτύου, αντί να ζητάτε από κάθε εργαζόμενο να ξαναφτιάξει το οικιακό του δίκτυο.
Διατηρήστε τη σύνδεση μεταξύ ονομάτων και διευθύνσεων
Το DNS μετατρέπει το όνομα μιας εφαρμογής στη διεύθυνση στην οποία θα επιχειρήσει να συνδεθεί ο υπολογιστής. Το DHCP παρέχει ρυθμίσεις στα δίκτυα όπου χρησιμοποιείται. Το IPAM τηρεί το σχέδιο διευθυνσιοδότησης. Το DDI είναι η ενοποίηση αυτών των τριών λειτουργιών· δεν είναι άλλη ονομασία για τις δυναμικές διευθύνσεις IP.
Ελέγξτε ποιος επιλυτής χειρίζεται τα εσωτερικά ονόματα όταν ξεκινά και όταν τερματίζεται η απομακρυσμένη σύνδεση. Όπου διατίθενται και τα δύο, ελέγξτε τη συμπεριφορά του IPv4 και του IPv6. Μια εφαρμογή μπορεί να μην είναι προσβάσιμη μέσω του ονόματός της, παρότι η απευθείας σύνδεση στην προβλεπόμενη διεύθυνση λειτουργεί. Οι διαδικασίες υποστήριξης πρέπει επομένως να ελέγχουν και τους δύο τρόπους.
Η διεύθυνση βοηθά στην έρευνα· δεν είναι άνθρωπος
Μια μίσθωση διεύθυνσης ή μια συνεδρία VPN μπορεί να συσχετίσει μια διεύθυνση με συσκευή ή λογαριασμό για ένα χρονικό διάστημα. Οι κοινόχρηστες συνδέσεις, η μετάφραση και η επανεκχώρηση σημαίνουν ότι μια διεύθυνση, από μόνη της, αποτελεί ασθενές στοιχείο ταυτοποίησης. Κατά τη διερεύνηση ενός προβλήματος, συσχετίστε χρόνο, συνεδρίες και αρχεία αυθεντικοποίησης, περιορίζοντας την πρόσβαση σε όσους χρειάζονται αυτά τα αρχεία.
Η αρχιτεκτονική μηδενικής εμπιστοσύνης του NIST θεωρεί τη θέση στο δίκτυο ανεπαρκή βάση για την αυτόματη απόδοση εμπιστοσύνης. Το IPAM μπορεί να προσφέρει χρήσιμα στοιχεία· η επαλήθευση ταυτότητας, οι έλεγχοι συσκευών και οι αποφάσεις πρόσβασης σε εφαρμογές εξακολουθούν να χρειάζονται τους δικούς τους μηχανισμούς ελέγχου.
Κάντε προβλέψιμη την ένταξη και την αποχώρηση
Για έναν νέο συνάδελφο, επαληθεύστε ότι ο λογαριασμός και η συσκευή του μπορούν να φτάσουν στις προβλεπόμενες εφαρμογές από ένα αντιπροσωπευτικό εξωτερικό δίκτυο. Ελέγξτε τη δεξαμενή απομακρυσμένων διευθύνσεων, την επίλυση ονομάτων και τα δικαιώματα πρόσβασης. Καταγράψτε τις αστοχίες στο σύστημα που είναι υπεύθυνο γι’ αυτές, αντί να υποθέτετε ότι μια επιτυχής εκχώρηση διεύθυνσης αποδεικνύει πως λειτουργεί ολόκληρη η εγκατάσταση.
Όταν ένας συνάδελφος αποχωρεί, ανακαλέστε την πρόσβαση μέσω των συστημάτων ταυτότητας και απομακρυσμένης πρόσβασης. Αποσύρετε τις εταιρικές εκχωρήσεις όπου χρειάζεται και διατηρήστε το ιστορικό που είναι απαραίτητο για την κατανόηση παλαιότερων συνεδριών. Η διαγραφή μιας γραμμής στο IPAM δεν ανακαλεί από μόνη της ένα διαπιστευτήριο.
Δημιουργήστε αρχεία χρήσιμα για την υποστήριξη
Ξεκινήστε με μία εφαρμογή απομακρυσμένης πρόσβασης και τεκμηριώστε τη διαδρομή της, τα σχετικά εύρη, τον επιλυτή και τις υπεύθυνες ομάδες. Συγκρίνετε την επιτυχία των συνδέσεων, τον χρόνο διάγνωσης βλαβών και τον αριθμό των ανεπίλυτων ασυμφωνιών στα αρχεία. Συμπεριλάβετε μια δοκιμή για το τι συνεχίζει να λειτουργεί όταν η υπηρεσία διαχείρισης δεν είναι προσβάσιμη.
Οι άνθρωποι δεν θα έπρεπε να χρειάζεται να κατανοούν ολόκληρο το δίκτυο για να το χρησιμοποιήσουν. Ο καλός συντονισμός παρέχει στις τοπικές ομάδες αρκετά στοιχεία για να λύσουν ένα πρόβλημα και επιτρέπει στον οργανισμό να διατηρεί τα αρχεία του όταν αλλάζουν τα εργαλεία. Για την ευρύτερη αρχή ενός συντονισμού που μπορεί να ελεγχθεί και να αντικατασταθεί, διαβάστε τη Σημείωση 72 του Lu Heng. Για τα βασικά, συνεχίστε με το τι κάνει το IPAM.
Μοιραστείτε την άποψή σας
Συνδεθείτε με υπάρχοντα λογαριασμό για να σχολιάσετε.