
Wie ISPs IP-Adressen beziehen und verwalten: Vergabesystem, IPv4-Knappheit und IPv6-Migration
Ausgehend von der Entwicklung der Internetadressvergabe erläutert dieser Artikel, wie ISPs IP-Ressourcen beziehen und verwalten und wie IPv4-Knappheit, Subnetzbildung, IPv6-Migration, Adresstransfers, Sicherheit und die gemeinschaftliche Gestaltung des Internets zusammenhängen.
Internetdienstanbieter (ISPs) ermöglichen Haushalten, Unternehmen und unterschiedlichsten Einrichtungen den Zugang zum Internet. Hinter dieser Leistung stehen neben Glasfaserleitungen, Routern und Verbindungsstrecken zwischen Netzen auch grundlegende Aufgaben, die fortlaufend erledigt werden müssen: geeignete IP-Adressressourcen beschaffen und sie geordnet für das eigene Netz und die Kundenanschlüsse einsetzen.
Um diese Arbeit zu verstehen, muss man sowohl das Vergabesystem für Adressressourcen als auch das interne Netzmanagement der Betreiber betrachten. Beim Vergabesystem geht es darum, woher Adressen stammen und nach welchen Regeln sie weitergegeben werden. Beim Netzmanagement geht es darum, wie Adressen konfiguriert, genutzt, zurückgewonnen und geschützt werden. Da die für Neuvergaben verfügbaren IPv4-Ressourcen zunehmend knapp werden, sind beide Bereiche auch mit dem Markt für Adresstransfers und der Einführung von IPv6 verflochten. Ausgehend von dieser historischen Entwicklung erläutert der Artikel, wie ISPs mit dem Spannungsverhältnis zwischen verfügbaren Adressressourcen und wachsenden Netzen umgehen.
Anmerkung der Redaktion (8. Oktober 2026): Titel und Kurzbeschreibung des ursprünglichen Manuskripts verwiesen irrtümlich auf die Herausforderungen von IP-Brokern auf dem Markt. Sie wurden an den Inhalt des Artikels angepasst. Zudem wurden Aussagen zur Adressvergabe, zur Erschöpfung von IPv4-Ressourcen und zu Sicherheitsmechanismen überarbeitet. Die im Text beschriebenen historischen Ereignisse geben nicht die konkreten heutigen Vergabebedingungen in den einzelnen Regionen wieder.
1. Warum große Netze auf IP-Adressmanagement angewiesen sind
ISPs sind ein wichtiger Bestandteil der Internetinfrastruktur. Die Netze großer Betreiber können Millionen Nutzer verbinden. Sie müssen bestehende Verbindungen aufrechterhalten und zugleich neue Kunden, Geräte und Dienste aufnehmen. IP-Adressen dienen als logische Kennungen für Netzwerkschnittstellen, damit Datenpakete anhand von Adress- und Routinginformationen ihr Zielnetz erreichen können. Treten bei der Adresskonfiguration Konflikte, Lücken oder Widersprüche zum Routing auf, kann die Kommunikation beeinträchtigt werden, selbst wenn Leitungen und Geräte einwandfrei funktionieren.
IP-Adressmanagement bedeutet daher mehr, als einfach eine Adresse aus einem Pool zu nehmen und einem Kunden zu überlassen. Betreiber müssen wissen, welche Adressen bereits vergeben sind, welche noch zur Verfügung stehen, welche für spätere Erweiterungen reserviert sind und welche nach der Abmeldung eines Kunden oder einer Netzumstellung wieder freigegeben werden können. Auch zwischen verschiedenen Zugangsgebieten, Geschäftskunden, Infrastrukturkomponenten und Dienstsystemen sind klar abgegrenzte Adressbereiche und konsistente Konfigurationsaufzeichnungen erforderlich.
Das ist eine komplexe, fortlaufende betriebliche Aufgabe. Eine gute Verwaltung kann Konfigurationsfehler verringern, die Fehlersuche unterstützen und eine bessere Grundlage für Ausbaupläne schaffen. Eine mangelhafte Verwaltung kann dagegen zu Adresskonflikten, Fehleinschätzungen der verfügbaren Ressourcen und Dienstunterbrechungen führen. Das Adressmanagement selbst erhöht allerdings weder die physische Übertragungsrate einer Glasfaserverbindung noch die eines Ports und garantiert auch keine Ende-zu-Ende-Geschwindigkeit. Die Dienstqualität hängt ebenso von Leitungskapazität, Routing, Geräteauslastung und weiteren Netzbedingungen ab. Zur Zuverlässigkeit und Skalierbarkeit trägt das Adressmanagement vor allem dadurch bei, dass Ressourcenplanung und tatsächliches Netz miteinander im Einklang bleiben.
2. RIRs und die hierarchische Adressvergabe
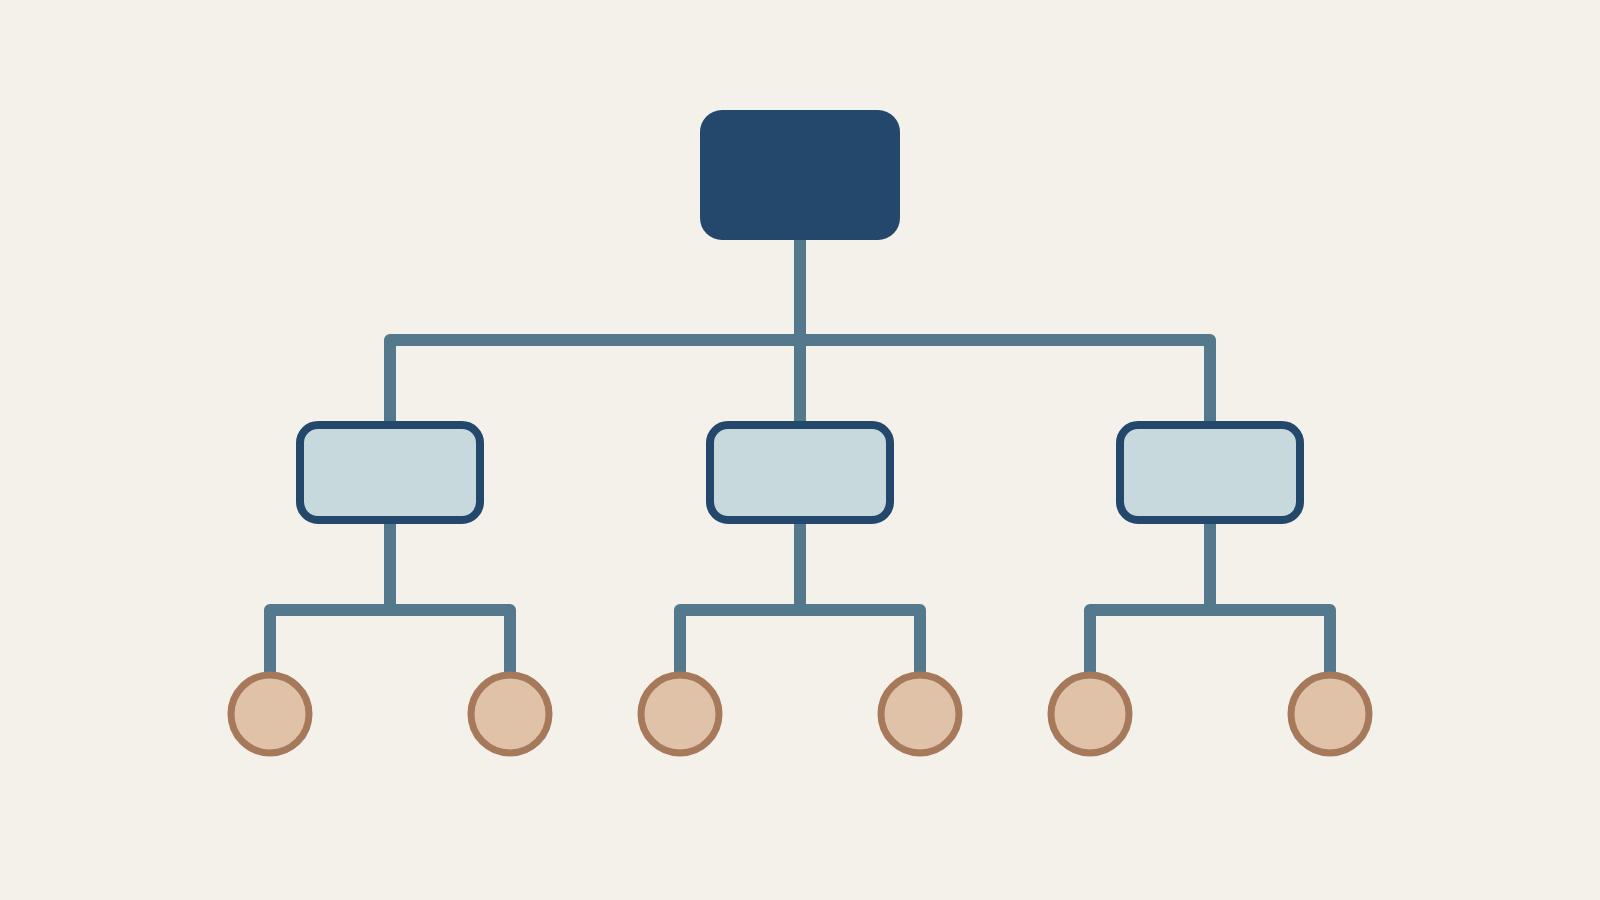
Internetnummernressourcen werden über ein hierarchisch aufgebautes System koordiniert. Wie die IANA in ihrer Beschreibung der Zuständigkeiten für Nummernressourcen erläutert, weist sie Adresspools üblicherweise regionalen Internetregistrierungsstellen (Regional Internet Registries, RIRs) zu und vergibt Adressen nicht direkt an gewöhnliche ISPs. Die RIRs übernehmen anschließend die weitere Vergabe und Registrierung nach den Richtlinien ihrer jeweiligen Region.
Aus Sicht eines Netzbetreibers gibt es mehrere Wege, Adressen zu beziehen. Ein ISP kann Ressourcen direkt von einem RIR erhalten, aber auch über eine nationale Internetregistrierungsstelle (National Internet Registry, NIR), eine lokale Internetregistrierungsstelle (Local Internet Registry, LIR) oder einen übergeordneten Netzbetreiber. Manche ISPs übernehmen selbst die Rolle eines LIR. Welcher Weg genutzt wird, hängt von den regionalen Strukturen, dem Status der Organisation und den geschäftlichen Vereinbarungen ab. Die Hierarchie beschreibt hier in erster Linie die Beziehungen bei Ressourcenkoordination und Registrierung. Sie bedeutet nicht, dass der Internetverkehr diese Einrichtungen der Reihe nach durchlaufen muss.
Hat ein Betreiber einen Adressblock erhalten, unterteilt er ihn entsprechend seiner Netzstruktur weiter und verwendet die einzelnen Bereiche für Kundenanschlüsse, Dienstsysteme oder die Netzinfrastruktur. Größere Netze müssen in der Regel mehr Adressressourcen einplanen. Die Kundenzahl allein bestimmt jedoch nicht, wie groß ein benötigter Adressblock sein muss. Auch die Art der Nutzung öffentlicher Adressen, Verfahren zur gemeinsamen Adressnutzung, die angebotenen Dienste und die Wachstumsplanung beeinflussen den Bedarf.
Am Beispiel der IPv4-Präfixlänge lässt sich die Größe veranschaulichen: Ein /24-Adressblock enthält genau 256 Adressen, ein /16-Adressblock genau 65.536 Adressen. Das sind lediglich Rechenbeispiele für die Größe eines Adressraums. Daraus lässt sich weder ableiten, dass ein /24 für eine Kleinstadt ausreicht, noch dass ein /16 einen landesweit tätigen ISP versorgen kann. Ebenso wenig sind diese Größen als heute zugesicherte Zuteilungsumfänge der Registrierungsstellen zu verstehen. Je nach Subnetzstruktur und Verwendungszweck kann sich zudem die Gesamtzahl der Adressen von der Zahl unterscheiden, die tatsächlich für eine bestimmte Art von Host- oder Schnittstellenkonfiguration nutzbar ist.
Vergaberichtlinien müssen berechtigten Bedarf unterstützen, verfügbare Ressourcen schonen und die Genauigkeit der Registrierung sicherstellen. Bedarfsnachweise, Nutzungsaufzeichnungen und die entsprechenden Verfahren der Richtlinien helfen, eine unangemessene Belegung von Ressourcen einzudämmen. Sie garantieren jedoch nicht, dass jeder ISP genügend Adressen erhält. Auch das Risiko der Adresshortung lässt sich allein durch die hierarchische Struktur nicht vollständig beseitigen.
3. Warum die Erschöpfung von IPv4-Ressourcen ein dauerhaftes Betriebsproblem ist
IPv4 verwendet 32-Bit-Adressen und verfügt somit über einen begrenzten Adressraum. Der für die allgemeine Vergabe im öffentlichen Internet nutzbare Anteil wird zusätzlich durch besondere Verwendungszwecke und bereits erfolgte Zuteilungen eingeschränkt. Mit dem wachsenden Bedarf an Internetverbindungen wurde die Verfügbarkeit neuer Adressen zunehmend zu einem begrenzenden Faktor. Diese Entwicklung hat einen klaren historischen Meilenstein: Am 3. Februar 2011 gab die Number Resource Organization (NRO) bekannt, dass der zentrale Pool noch nicht zugeteilter IPv4-Adressen der IANA erschöpft war.
Die Erschöpfung des zentralen Adresspools bedeutete weder, dass alle RIRs am selben Tag ihre Vergabe einstellten, noch dass zuvor bezogene Adressen ungültig wurden oder bestehende Internetverbindungen abbrachen. Für den Verbrauch der regionalen Restbestände, den Umgang mit zurückgewonnenen Adressen und die anschließende Vergabe gelten jeweils eigene Zeitabläufe und Richtlinien. Für ISPs bestand die wesentliche Veränderung darin, dass sie den kontinuierlichen Bezug neuer IPv4-Adressen nicht mehr als selbstverständlich betrachten konnten. Bei Erweiterungen mussten sie nun Verfügbarkeit und Beschaffungskosten berücksichtigen.
Betreiber müssen deshalb mehrere Ansätze kombinieren: die Verwaltung vorhandener Adressen verbessern, IPv6 einführen, für geeignete Dienste Adressübersetzung einsetzen und IPv4-Ressourcen durch Transfers erwerben, die den einschlägigen Richtlinien entsprechen. Diese Ansätze lösen jeweils unterschiedliche Probleme. Die Rückgewinnung ungenutzter Adressen kann die interne Auslastung verbessern, vergrößert aber nicht den gesamten IPv4-Adressraum. Adresstransfers können vorhandene Ressourcen neu verteilen, schaffen jedoch ebenfalls keine neuen IPv4-Adressen.
Adressübersetzung ermöglicht es, mit einer begrenzten Zahl öffentlicher IPv4-Adressen mehr Verbindungen zu unterstützen. Dabei muss zwischen einfachem NAT und der Übersetzung von Netzwerkadressen und Ports (NAPT) unterschieden werden. Die Beschreibung von traditionellem NAT und NAPT in RFC 3022 erläutert, dass NAPT sowohl Adressen als auch Kennungen der Transportschicht übersetzt. Dadurch können mehrere interne Knoten eine externe Adresse gemeinsam nutzen. Wenn im Alltag davon die Rede ist, dass „mehrere Geräte über NAT eine öffentliche IPv4-Adresse gemeinsam nutzen“, schließt dies in der Regel diese Portübersetzung ein.
Die gemeinsame Nutzung hat allerdings ihren Preis: Übersetzungsgeräte müssen Zustandsinformationen verwalten, und sowohl die verfügbaren Ports als auch die Sitzungskapazität sind begrenzt. Von außen initiierte Verbindungen und bestimmte Anwendungsprotokolle können eine zusätzliche Behandlung erfordern. Auch Fehlersuche und die Zuordnung von Aktivitäten zu Nutzern werden aufwendiger. Adressübersetzung verändert die Voraussetzungen für eine direkte Ende-zu-Ende-Kommunikation. Sie eignet sich daher als Werkzeug zur Entlastung bei IPv4-Knappheit, nicht als Mittel zur unbegrenzten Erweiterung der Adresskapazität.
IPv6 bietet eine langfristige Perspektive für weiteres Wachstum. Ältere Geräte und Anwendungen sowie weiterhin von IPv4 abhängige Netze verhindern jedoch einen sofortigen Umstieg. Betreiber müssen bestehende Dienste aufrechterhalten und zugleich in die nächste Netzgeneration investieren. Genau deshalb ist die Adressknappheit auf Dauer eine betriebliche Herausforderung, die sich nicht durch das bloße Umlegen eines technischen Schalters lösen lässt.
4. Wie IPAM und Subnetzbildung die Ressourcennutzung verbessern
Systeme für das IP-Adressmanagement (IPAM) helfen Betreibern, Adressblöcke, Subnetze, Nutzungszustände und zugehörige Konfigurationen zu dokumentieren. Sie lassen sich auch mit automatisierten Konfigurationsabläufen verbinden. So können die für den Netzbetrieb Verantwortlichen leichter erkennen, wie Ressourcen im Netz verteilt sind, Vergabeaufzeichnungen mit der tatsächlichen Nutzung abgleichen, Konflikte oder länger ungenutzte Ressourcen aufspüren und eine Grundlage für die Kapazitätsplanung schaffen.
Diese Funktionen können Lücken und Widersprüche verringern, die bei der manuellen Tabellenpflege entstehen. Ihr Nutzen hängt aber weiterhin von der Datenqualität, der Systemintegration und den täglichen Arbeitsabläufen ab. Veraltete Einträge, unvollständige Rückgabeprozesse oder Fehler in der automatisierten Konfiguration können dazu führen, dass das Verwaltungssystem nicht mehr das tatsächliche Netz abbildet. IPAM kann die Ressourcenauslastung daher verbessern, garantiert aber keine vollständig verschwendungsfreie Adressnutzung. Eine in der Datenbank als „frei“ ausgewiesene Adresse darf auch nicht ohne Weiteres mit einer Adresse gleichgesetzt werden, die sich gefahrlos neu vergeben lässt.
Ein weiteres grundlegendes Verfahren ist die Subnetzbildung. Betreiber zerlegen größere Adressblöcke in kleinere Einheiten und verwenden diese für unterschiedliche Regionen, Abteilungen, Kundengruppen oder Diensttypen. Eine klare Aufteilung kann den Umfang von Konfigurationsarbeiten und Fehlersuche eingrenzen und erleichtert es, den Ressourcenbedarf konkreten Diensten zuzuordnen.
Eine feinere Aufteilung ist allerdings nicht automatisch besser. Zu große Reserven können Ressourcen langfristig ungenutzt lassen. Eine zu starke Zerstückelung kann dagegen die Verwaltung erschweren und spätere Erweiterungen einschränken. Eine wirksame Planung muss die aktuelle Nutzung ebenso berücksichtigen wie einen angemessenen Wachstumsspielraum und anhand der Nutzungsaufzeichnungen fortlaufend angepasst werden. ISPs, denen dieser Überblick fehlt, können in einzelnen Adresspools Engpässe erleben, obwohl an anderer Stelle noch ungenutzte Ressourcen verstreut vorhanden sind. Ebenso können ihre verfügbaren Vergabekapazitäten früher als erwartet erschöpft sein.
5. IPv6-Migration und Modernisierung der Netzinfrastruktur
IPv6 erweitert den Adressraum auf Protokollebene. Laut der IPv6-Spezifikation RFC 8200 steigt die Adresslänge von den 32 Bit bei IPv4 auf 128 Bit. Der vollständige Adressraum umfasst 2128, also rund 3,4 × 1038 Adressen. Das ist der gesamte Adressraum des Protokolls. Es bedeutet nicht, dass sämtliche Bitmuster an global routbare Schnittstellen vergeben werden können. Besondere Verwendungszwecke, reservierte Bereiche und die tatsächliche Vergabestruktur müssen ebenfalls berücksichtigt werden.
Der enorme Adressraum schafft deutlich mehr Planungsspielraum für wachsende Netze. Die Einführung von IPv6 umfasst jedoch wesentlich mehr als den Bezug eines neuen Adressblocks. Betreiber müssen prüfen, ob Backbone- und Zugangsgeräte, kundenseitige Router, Systeme zur Adresskonfiguration, Überwachungsplattformen und Betriebsabläufe IPv6 korrekt verarbeiten können. Geräte oder Software ohne entsprechende Unterstützung müssen gegebenenfalls aktualisiert oder ersetzt werden. Auch Kunden müssen möglicherweise ihre Netzwerkkonfiguration anpassen.
Bei einer schrittweisen Einführung können ISPs neue Anschlüsse mit IPv6 versorgen und gleichzeitig bestehende IPv4-Dienste weiterbetreiben. Dual Stack und andere Übergangsverfahren unterstützen das Nebeneinander beider Protokolle. Die Einführung von IPv6 führt nicht automatisch dazu, dass sämtliche IPv4-Ressourcen außer Betrieb gehen. Nutzer müssen unter Umständen weiterhin Dienste erreichen, die ausschließlich IPv4 unterstützen. Zudem werden Kundengeräte und Anwendungen nicht alle zum selben Zeitpunkt aktualisiert.
Die Migration betrifft daher sowohl die Adressplanung als auch die Erneuerung der Infrastruktur und der betrieblichen Fähigkeiten. Sie erfordert fortlaufende Investitionen, Tests und die Vorbereitung des Personals. Ihr Tempo hängt von Gerätelebenszyklen, Kundenanforderungen und der Vernetzung mit anderen Netzen ab. Der historisch schrittweise Verlauf der Einführung zeigt, dass die Bewältigung des wachsenden Adressbedarfs sowohl die Möglichkeiten des neuen Protokolls als auch die Kontinuität bestehender Dienste berücksichtigen muss.
6. Die Rolle des IPv4-Transfermarkts und Fragen des fairen Zugangs
Wenn das Angebot neuer IPv4-Adressen begrenzt ist, können bereits zugeteilte, aber nicht mehr benötigte oder nur unzureichend genutzte Ressourcen durch Transfers wieder in Gebrauch kommen. Der daraus entstandene Sekundärmarkt eröffnet ISPs und anderen Organisationen einen weiteren Weg, Adressen zu beziehen, und verringert ihre alleinige Abhängigkeit von regulären Neuvergaben.
Was im Alltag als „Kauf und Verkauf von IP-Adressen“ bezeichnet wird, umfasst gewöhnlich Vereinbarungen zur Übertragung der Nutzung und Registrierung von Adressressourcen. Die beteiligten Parteien müssen weiterhin die einschlägigen Richtlinien der Registrierungsstellen, vertragliche Vereinbarungen und gesetzliche Anforderungen beachten. Die Zahlung allein ersetzt nicht die erforderlichen Registrierungs- oder Transferverfahren. Diese Anforderungen unterscheiden sich je nach Region und konkreter Ausgestaltung. Sie lassen sich nicht zu einem weltweit einheitlichen Regelwerk für die Aufsicht über solche Transaktionen zusammenfassen.
Broker oder Transferdienstleister können bei der Suche nach einer Gegenpartei und bei der Koordination der Formalitäten helfen. Daraus folgt jedoch nicht, dass jeder Transfer über einen Broker abgewickelt werden muss. ARIN stellte in einer Mitteilung vom 7. August 2023 ausdrücklich klar, dass die Nutzung eines Transfervermittlers für die Übertragung von IPv4-Ressourcen oder Nummern autonomer Systeme freiwillig und nicht vorgeschrieben ist. Diese historische Klarstellung widerlegt die Behauptung, Broker seien ausnahmslos ein zwingender Bestandteil des Verfahrens. Sie darf aber nicht so weit ausgelegt werden, dass andere Regionen keine eigenen Richtlinien oder gesetzlichen Anforderungen hätten.
Adresstransfers können ungenutzte Ressourcen für neue Netzanforderungen verfügbar machen. Zugleich werfen sie Fragen der Konzentration und des fairen Zugangs auf. Wenn Ressourceninhaber Adressen über längere Zeit zurückhalten oder finanzstärkere Marktteilnehmer fortlaufend knappe Ressourcen erwerben können, stehen kleinere Betreiber und Neueinsteiger möglicherweise vor höheren Kosten oder einer geringeren Auswahl. Das sind mögliche Mechanismen, die Aufmerksamkeit verdienen. Ohne Belege dürfen sie jedoch nicht als feststehende Tatsache dargestellt werden, wonach einige wenige Gruppen den Markt bereits kontrollierten.
Die Diskussion darüber darf sich auch nicht auf die Frage beschränken, ob Handel zulässig sein sollte. Ebenso zur Governance von Nummernressourcen gehören die Pflege korrekter Register, transparentere Regeln und ein Ausgleich zwischen Ressourcenmobilität, berechtigtem Bedarf und Wettbewerbsmöglichkeiten. Der Markt kann einen Ressourcenengpass bei einem einzelnen ISP lindern. Den strukturellen Druck durch den begrenzten Gesamtbestand an IPv4-Adressen kann er allein jedoch nicht beseitigen.
7. Die Grenzen von Sicherheitsmechanismen im Adressmanagement
Sobald IP-Adressen genutzt werden, muss ihre Verwaltung mit dem Netzsicherheitsmanagement zusammenwirken. Betreiber müssen Adressfälschung, auffälliges Routing, Missbrauch und verteilte Denial-of-Service-Angriffe (DDoS) bewältigen. Außerdem müssen sie die Zuordnung zwischen Kunden, Adressen, Zeitpunkten und Konfigurationsaufzeichnungen nachvollziehbar halten. Präzise Ressourcenaufzeichnungen können die Untersuchung und Bearbeitung von Vorfällen unterstützen. Ein rechtmäßig bezogener Adressblock bedeutet jedoch nicht, dass der zugehörige Datenverkehr oder die betreffenden Systeme von sich aus sicher sind.
Die BGP-Überwachung beobachtet Änderungen an Routing-Ankündigungen im Internet. Sie kann Betreibern helfen, ungewöhnliche Ursprünge, Veränderungen der Erreichbarkeit oder andere untersuchungswürdige Auffälligkeiten zu erkennen. Eine solche Überwachung liefert Beobachtungen und Warnmeldungen. Sie weist für sich genommen weder die Gültigkeit einer Adressregistrierung nach noch verhindert sie automatisch die Entführung von Routen. Ob eine Auffälligkeit tatsächlich einen Angriff darstellt, muss weiterhin anhand des Netzbetriebs und weiterer Belege beurteilt werden.
RPKI und Route Origin Authorizations (ROAs) liefern dagegen überprüfbare Informationen darüber, welches Ursprungs-AS zur Ankündigung eines bestimmten Präfixes berechtigt ist. Die in RFC 6811 beschriebene BGP-Ursprungsvalidierung nutzt diese Informationen, um zu prüfen, ob Präfix und Ursprungs-AS einer Routing-Ankündigung der Autorisierung entsprechen. Ihr Geltungsbereich ist die Validierung des Ursprungs. Sie überprüft weder den gesamten AS-Pfad noch entscheidet sie über vertragliche Eigentumsrechte. Auch kann sie nicht sämtliche Arten von Netzwerkangriffen abwehren.
DNSSEC setzt auf einer anderen Ebene an. Nach der Beschreibung der DNS-Sicherheitserweiterungen in RFC 4033 bietet es die Authentifizierung der Herkunft und die Überprüfung der Integrität von DNS-Daten sowie überprüfbare Nachweise für das Nichtvorhandensein bestimmter Daten. DNSSEC prüft nicht, ob eine IP-Adressvergabe rechtmäßig ist, überwacht keine BGP-Routen und bietet weder Vertraulichkeit des Datenverkehrs noch DDoS-Schutz. Selbst eine erfolgreich validierte DNS-Antwort erlaubt nicht den Schluss, dass der unter der betreffenden Adresse erreichbare Dienst frei von Sicherheitsrisiken ist.
Diese Mechanismen müssen jeweils ihre eigene Aufgabe erfüllen. Adress- und Konfigurationsaufzeichnungen, Routing-Überwachung, Ursprungsvalidierung, Maßnahmen gegen Adressfälschung und die Bearbeitung von Angriffen bilden gemeinsam die betriebliche Praxis. Sie können einander nicht ersetzen. Eine ungeordnete Verwaltung kann das Risiko von Fehlkonfigurationen und Ressourcenmissbrauch erhöhen und die Bearbeitung von Vorfällen erschweren. Kommen Fehler bei der Konfiguration von Zugriffskontrollen hinzu, kann auch das Risiko einer Offenlegung von Daten steigen. Dennoch darf nicht pauschal ein ursächlicher Zusammenhang zwischen der Verwaltung von Adresspools und jedem Angriff oder Datenleck hergestellt werden.
8. Wie ISPs an der gemeinschaftlichen Gestaltung des Internets mitwirken
Der Einfluss von ISPs auf das Internet reicht über die Bereitstellung von Zugängen hinaus. Ihre Erfahrungen mit Adressvergabe, Kundenanschlüssen, der Zusammenschaltung von Netzen und der Störungsbehebung können eine praktische Grundlage für Richtlinien zu Nummernressourcen und technische Standards liefern. Da sich Adressknappheit, IPv6-Migration und Sicherheitsanforderungen gegenseitig beeinflussen, hilft die Beteiligung der Betreiber, die tatsächlichen Rahmenbedingungen unterschiedlich großer Netze in öffentlichen Diskussionen sichtbar zu machen.
Dabei muss zwischen Richtlinien für Nummernressourcen und Protokollstandards unterschieden werden. Die RIR-Gemeinschaften erörtern Regeln zur Ressourcenvergabe und -verwaltung in ihren jeweiligen Verfahren zur Richtlinienentwicklung. So ermöglicht etwa der RIPE-Prozess zur Richtlinienentwicklung die Beteiligung verschiedener Interessengruppen über die Mailinglisten der Arbeitsgruppen und über Treffen. ISPs können Probleme aufzeigen, Vorschläge einreichen und Entwürfe kommentieren. In diesen Verfahren bestimmen Betreiber die Regeln jedoch nicht einseitig. Auch stehen sie nicht ausschließlich großen Ressourceninhabern offen.
Die Hauptaufgabe der IETF ist dagegen die Entwicklung technischer Internetstandards, nicht die Vergabe von Adressblöcken an ISPs. Die Hinweise der IETF zur Beteiligung zeigen ausdrücklich offene Möglichkeiten zur Mitwirkung auf. Fachleute aus dem Netzbetrieb können gemeinsam mit anderen Beteiligten über Protokollentwurf, Implementierung und Betriebserfahrungen diskutieren. Richtlinien für Nummernressourcen und Protokollstandards hängen zusammen, haben aber unterschiedliche Zuständigkeiten und entstehen in unterschiedlichen Verfahren.
Auch das globale Koordinationssystem, in dem ICANN und IANA tätig sind, gehört zu diesem Zusammenhang. Globale Koordination, regionale Richtlinien für Nummernressourcen und Protokollentwicklung dürfen jedoch nicht als eine einzige Entscheidungsinstanz verstanden werden. Betreiber müssen diese Zuständigkeitsgrenzen kennen, um konkrete Anliegen an die passenden Diskussionsforen heranzutragen.
Aus dieser Perspektive sind ISPs sowohl Nutzer von Adressressourcen als auch Mitgestalter der fortlaufenden Entwicklung des Internets. Sie können Erfahrungen mit Ausbaudruck, Sicherheitsvorfällen und Kundenanforderungen in öffentliche Diskussionen einbringen und gemeinsam mit anderen Interessengruppen Offenheit, Zugänglichkeit und Sicherheit des Internets erhalten. Der Sinn von Adress-Governance liegt gerade darin, zwischen begrenzten Ressourcen und einem sich ständig wandelnden Verbindungsbedarf immer wieder praktikable, nachvollziehbare und faire Regelungen zu finden.
Häufig gestellte Fragen
Was ist IP-Adressvergabe?
Im weiteren Sinne bezeichnet sie den Prozess, Adressressourcen Organisationen oder Netzen zur Nutzung zu überlassen und anschließend Adressen für Subnetze und Schnittstellen zu konfigurieren. Die globale Ressourcenkoordination beginnt üblicherweise damit, dass die IANA Ressourcenpools an RIRs vergibt. Danach können NIRs, LIRs oder ISPs beteiligt sein. Öffentliche Unicast-Adressen müssen innerhalb ihres jeweiligen globalen Routing-Geltungsbereichs eindeutig sein. Private Adressen können dagegen in voneinander unabhängigen Netzen mehrfach verwendet werden. Adressvergabe bedeutet daher nicht, dass jedes Gerät eine eigene, ausschließlich ihm zugeordnete öffentliche Adresse erhalten muss.
Warum ist die Erschöpfung von IPv4-Ressourcen ein Problem?
Weil Netze und Kundenanforderungen weiter wachsen, während die für Neuvergaben verfügbaren IPv4-Ressourcen begrenzt sind. Die Erschöpfung des zentralen Adresspools im Jahr 2011 war ein wichtiger Meilenstein dieser Entwicklung. Sie bedeutete nicht, dass alle Regionen gleichzeitig jede Vergabe einstellten, und machte bereits genutzte Adressen auch nicht ungültig. Für Betreiber besteht das Problem vor allem darin, dass Ressourcen für Erweiterungen schwerer zu beschaffen sind. Sie müssen darauf mit einer Kombination aus effizienterer Verwaltung, gemeinsamer Adressnutzung, Ressourcentransfers und IPv6-Einführung reagieren.
Warum verwenden ISPs Subnetze?
Durch Subnetzbildung lassen sich große Adressblöcke in kleinere Einheiten gliedern, die zu unterschiedlichen Regionen, Abteilungen, Diensten oder Kundengruppen passen. Das macht Konfiguration, Fehlersuche und Kapazitätsplanung übersichtlicher. Es kann eine unangemessene Ressourcenbelegung verringern, erhöht aber weder die Gesamtzahl der Adressen noch garantiert es eine Nutzung ohne Verschwendung. Bei der Aufteilung müssen aktueller Bedarf und künftiges Wachstum gleichermaßen berücksichtigt werden, damit weder zu große Reserven noch eine zu starke Zerstückelung entstehen.
Was ist NAT, und wie lindert es die IPv4-Knappheit?
NAT steht für Netzwerkadressübersetzung. Im häufigen Fall, dass mehrere interne Geräte eine öffentliche IPv4-Adresse gemeinsam nutzen, kommt üblicherweise zusätzlich Portübersetzung zum Einsatz, also NAPT. Dadurch sinkt der Bedarf an einzelnen öffentlichen Adressen, und vorhandene Ressourcen können das Wachstum der Dienste länger unterstützen. Allerdings müssen dafür Übersetzungszustände verwaltet werden. Zudem gelten Beschränkungen durch die Port- und Sitzungskapazität sowie weitere Bedingungen. Auch eingehende Verbindungen, Anwendungskompatibilität und Fehlersuche können komplexer werden. NAT kann deshalb die langfristige Erweiterung des Adressraums durch IPv6 nicht ersetzen.
Was ist IP-Adresshandel?
Vor dem Hintergrund knapper IPv4-Ressourcen bezeichnet er in der Regel die Übertragung bestehender Adressressourcen zwischen Organisationen auf Grundlage geschäftlicher Vereinbarungen, einschließlich der nach den einschlägigen Richtlinien erforderlichen Registrierung und Formalitäten. Dadurch können nicht mehr benötigte Ressourcen an Netze mit tatsächlichem Bedarf gelangen. Neue IPv4-Adressen entstehen dabei nicht. Broker oder andere Dienstleister können solche Transaktionen unterstützen. Es lässt sich jedoch nicht pauschal behaupten, dass die Einschaltung eines Brokers zwingend ist. Ob die Anforderungen erfüllt sind, muss anhand der Regeln der zuständigen Registrierungsstellen, der Verträge und der gesetzlichen Vorgaben beurteilt werden.