
Como o gerenciamento de IPs sustenta a infraestrutura de trabalho remoto
Por que uma VPN conectada ainda pode falhar: sobreposição de endereços, DNS interno, registros de acesso remoto e os limites de tratar um endereço IP como identidade.
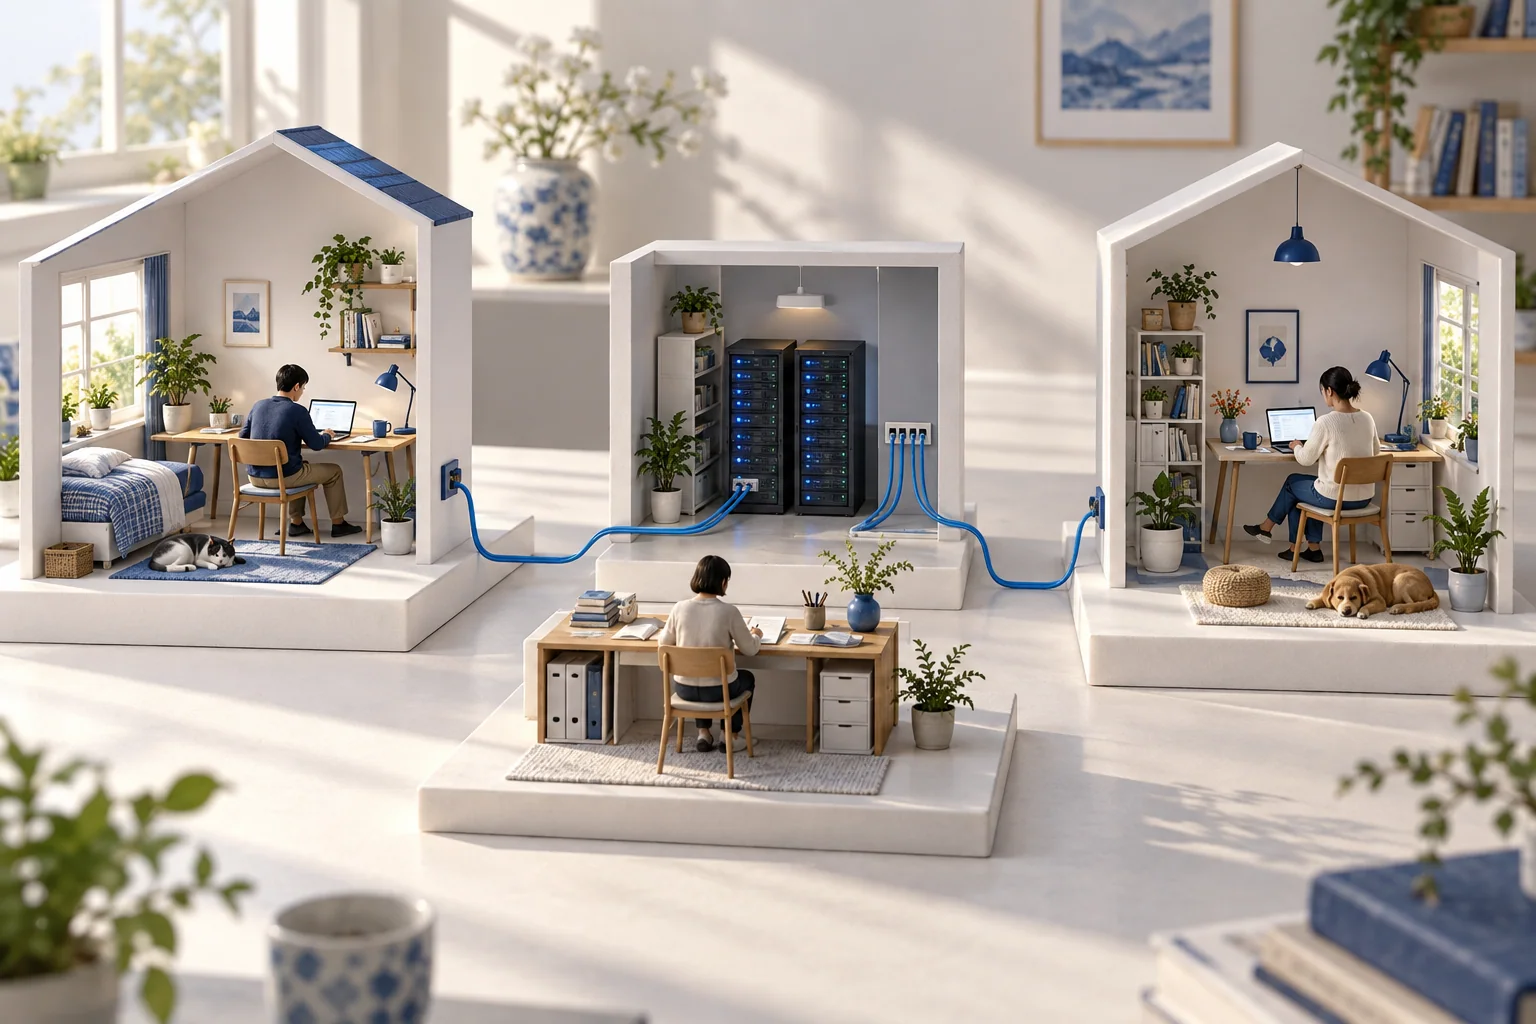
Trabalhar de lugares diferentes exige um caminho claro até a aplicação e um registro dos sistemas responsáveis por ele.
Uma pessoa da equipe consegue navegar na web de casa, mas não consegue abrir uma aplicação interna. A senha está correta e a VPN indica que está conectada. Ainda assim, o problema pode estar em um endereço ou em um nome: a rede doméstica e o escritório usam faixas sobrepostas, ou o notebook está consultando o resolvedor DNS errado.
O gerenciamento de endereços IP torna esse tipo de problema mais fácil de entender. Ele fornece à equipe um registro das redes corporativas, dos conjuntos de endereços para acesso remoto, das faixas na nuvem e dos serviços que os utilizam. Seu valor está em relacionar esse registro ao caminho real que uma pessoa percorre para acessar o trabalho.
Mapeie o caminho de casa até a aplicação
Um roteador doméstico normalmente atribui o endereço local do notebook. Um serviço corporativo de acesso remoto pode fornecer outro endereço ou permitir acesso específico a uma aplicação. O destino pode estar em um escritório, em um data center ou em uma rede na nuvem. São sistemas distintos, muitas vezes administrados por pessoas diferentes.
O IPAM do empregador não administra automaticamente o roteador doméstico. Registre as partes que a organização controla e as dependências que consegue observar. Isso evita que a equipe de suporte trate um inventário incompleto como uma visão completa da conexão de alguém.
Resolva sobreposições no contexto em que elas importam
Faixas IPv4 privadas podem ser reutilizadas em redes independentes, conforme descreve a RFC 1918. Se uma rede doméstica e um destino corporativo usam a mesma faixa, uma VPN pode introduzir ambiguidade sobre qual destino uma rota deve alcançar.
Planeje em conjunto as faixas corporativas e as de acesso remoto. Quando houver sobreposição, investigue as rotas efetivamente instaladas no cliente e no gateway. Dependendo da arquitetura, a solução pode envolver a renumeração de um segmento corporativo, um projeto específico de tradução de endereços ou o acesso a uma aplicação individual. Trate isso como uma escolha de projeto de rede, em vez de pedir a cada funcionário que reconstrua sua rede doméstica.
Mantenha nomes e endereços conectados
O DNS transforma o nome de uma aplicação no endereço que o cliente tentará acessar. O DHCP fornece configurações nas redes em que é utilizado. O IPAM mantém o plano de endereçamento. DDI é a integração dessas três funções; não é outro nome para endereços IP dinâmicos.
Teste qual resolvedor trata os nomes internos quando a conexão remota é iniciada e encerrada. Verifique o comportamento de IPv4 e IPv6 onde ambos estiverem disponíveis. Uma aplicação pode falhar ao ser acessada pelo nome mesmo quando uma conexão direta ao endereço pretendido funciona; por isso, os procedimentos de suporte devem examinar ambos.
Um endereço ajuda na investigação; ele não é uma pessoa
Uma concessão de endereço ou uma sessão de VPN pode vincular um endereço a um dispositivo ou a uma conta durante um período. Conexões compartilhadas, tradução de endereços e reatribuição tornam um endereço, por si só, uma evidência fraca de identidade. Ao investigar um problema, correlacione os horários e os registros de sessão e autenticação, restringindo o acesso às pessoas que precisam desses registros.
A arquitetura de confiança zero do NIST considera a localização na rede uma base insuficiente para a confiança implícita. O IPAM pode fornecer contexto útil; a verificação de identidade, as verificações de dispositivos e as decisões de acesso a aplicações ainda precisam de controles próprios.
Torne admissões e desligamentos previsíveis
Para uma nova pessoa na equipe, verifique se a conta e o dispositivo conseguem acessar as aplicações pretendidas a partir de uma rede externa representativa. Confira o conjunto de endereços para acesso remoto, a resolução de nomes e as permissões de acesso. Registre as falhas no sistema responsável por elas, em vez de presumir que uma atribuição de endereço bem-sucedida comprova o funcionamento de toda a configuração.
Quando alguém sair da organização, revogue o acesso pelos sistemas de identidade e de acesso remoto. Desative as atribuições corporativas quando for apropriado e preserve o histórico necessário para compreender sessões anteriores. Excluir uma linha do IPAM, por si só, não revoga uma credencial.
Construa um registro útil para o suporte
Comece por uma aplicação remota e documente seu caminho, as faixas relevantes, o resolvedor e as equipes responsáveis. Compare o sucesso das conexões, o tempo para diagnosticar falhas e o número de divergências não resolvidas nos registros. Inclua um teste do que continua funcionando quando o serviço de gerenciamento não pode ser acessado.
As pessoas não deveriam precisar entender toda a rede para usá-la. Uma boa coordenação dá às equipes locais contexto suficiente para resolver um problema e permite que a organização preserve seus registros quando as ferramentas mudam. Para conhecer o princípio mais amplo de uma coordenação que possa ser examinada e substituída, leia a Nota 72, de Lu Heng. Para os fundamentos, continue com o que o IPAM faz.